L’email de phishing « Security Verification – Periodic Due Diligence » est une arnaque qui tente d’obtenir les identifiants des comptes de messagerie en se faisant passer pour un service de sécurité webmail. Il affirme que les destinataires doivent effectuer une procédure obligatoire de vérification de compte pour maintenir un accès ininterrompu à leurs boîtes aux lettres. La notification présente cette exigence dans le cadre d’une vérification de sécurité de routine, mais son but réel est de diriger les utilisateurs vers un site de phishing.
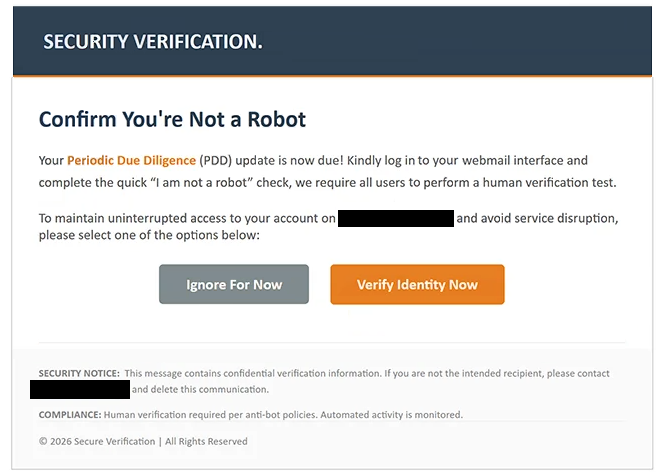
L’email utilise l’objet « Diligence due périodique » et inclut des titres importants tels que « VÉRIFICATION DE SÉCURITÉ » et « Confirmer que vous n’êtes pas un robot ». Il informe les destinataires qu’une mise à jour de diligence régulière périodique (PDD) est requise et qu’ils doivent se connecter à leurs comptes webmail pour effectuer une vérification d’identité. Cependant, l’email n’identifie pas un incident de sécurité spécifique ni n’explique pourquoi la vérification est nécessaire.
Les destinataires sont avertis que le non-paiement de la procédure pourrait interrompre l’accès à leurs comptes e-mail. La notification comprend deux boutons, « Ignorer pour maintenant » et « Vérifier l’identité maintenant », encourageant les utilisateurs à sélectionner l’option de vérification. Cette disposition fait que la demande ressemble à une procédure de maintenance de compte de routine plutôt qu’à une tentative d’obtenir des informations sensibles.
Cliquer sur « Vérifier l’identité maintenant » mène à un site de phishing. La page imite une interface de connexion cPanel Webmail et demande l’adresse e-mail et le mot de passe du visiteur. Malgré les affirmations de l’email concernant la vérification humaine, le site n’effectue pas de vérification CAPTCHA légitime.
Le formulaire de phishing est conçu pour collecter les identifiants de connexion des escrocs. Si les destinataires fournissent des mots de passe valides, les attaquants peuvent tenter d’accéder à leurs boîtes aux lettres, lire des correspondances privées et obtenir des pièces jointes sensibles. Ils peuvent également se faire passer pour les propriétaires de comptes afin de distribuer d’autres courriels de phishing ou tenter de compromettre d’autres services liés aux adresses concernées.
L’email contient des références aux politiques anti-bots, à la surveillance automatisée des activités et aux procédures de vérification confidentielle des comptes. Ces éléments visent à donner l’impression d’une administration officielle de la sécurité, bien qu’ils ne confirment pas qu’une véritable vérification est en cours.
L’email de phishing « Security Verification – Periodic Due Diligence » utilise mal l’apparence de services de messagerie web légitimes, y compris cPanel. La supposée exigence de due diligence sert de prétexte au vol d’identifiants, et aucun lien légitime avec cPanel n’a été identifié.
L’e-mail complet de phishing « Security Verification – Periodic Due Diligence » est ci-dessous :
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick « I am not a robot » check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Comment reconnaître les emails de phishing
L’email de phishing « Security Verification – Periodic Due Diligence » contient plusieurs signes d’alerte, à commencer par son explication vague de la supposée révision du compte. Il affirme que la vérification est obligatoire mais n’identifie pas l’organisation responsable de cette exigence ni ne fournit les détails spécifiques au compte. La terminologie formelle seule ne prouve pas qu’une demande administrative est légitime.
Une autre caractéristique suspecte est l’instruction de confirmer que le destinataire est humain en se connectant à un compte webmail. Les sites web légitimes peuvent utiliser des défis CAPTCHA pour distinguer les personnes des logiciels automatisés, mais la page de phishing identifiée demande à la place un mot de passe d’e-mail. Ce décalage entre le contrôle de sécurité annoncé et la demande d’authentification réelle est un fort signe de tromperie.
L’avertissement concernant l’accès interrompu au compte exerce également une pression pour agir. Les destinataires sont encouragés à croire que leurs boîtes aux lettres pourraient devenir indisponibles à moins qu’ils ne complètent la vérification. Cependant, l’e-mail n’explique pas quelle restriction spécifique sera appliquée ni pourquoi le compte nécessite une authentification supplémentaire.
Les deux boutons, « Ignorer pour maintenant » et « Vérifier l’identité maintenant », sont une autre caractéristique distinctive. Leur présentation donne à la notification l’écho d’un rappel de sécurité standard, la vérification semblant être l’action recommandée. Néanmoins, le bouton de vérification dirige les utilisateurs vers un site web sans lien avec leur fournisseur de messagerie identifiable.
Le site de phishing imite une page de connexion cPanel Webmail familière, ce qui peut le faire paraître digne de confiance. Cependant, les escrocs peuvent reproduire des logos reconnaissables, des champs d’authentification et des interfaces administratives. L’adresse du site web et sa relation avec le service revendiqué sont des indicateurs plus significatifs que son design visuel.
L’email contient également des références aux politiques anti-bots et aux exigences de confidentialité. Ces déclarations donnent à la notification un ton technique et officiel sans fournir de preuve vérifiable d’une procédure de sécurité réelle. La référence au droit d’auteur à « Secure Verification » n’établit pas non plus l’identité de l’expéditeur.