Le courriel de phishing est Unsuccessful Log-on Attempts on Your American Express Online une arnaque qui se fait passer pour American Express afin de voler les identifiants des comptes d’identification en ligne. Il affirme que plusieurs tentatives de connexion infructueuses ont été détectées depuis un endroit inconnu et encourage les destinataires à vérifier leur identité. L’avertissement vise à susciter des inquiétudes concernant l’accès non autorisé aux comptes et à rediriger les utilisateurs vers une fausse page de connexion American Express.
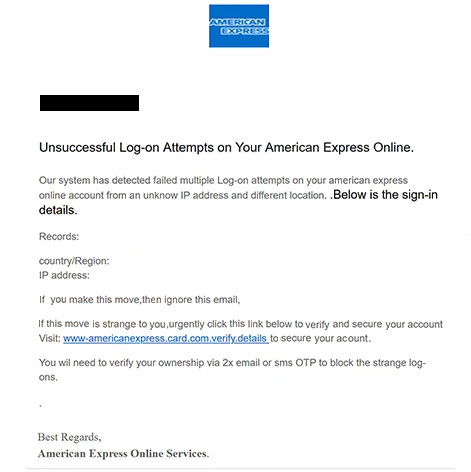
L’email de phishing utilise l’objet « Tentatives de connexion infructueuses depuis un nouvel emplacement » et se présente comme une notification de sécurité des services en ligne d’American Express. Il affirme que quelqu’un a tenté d’accéder au compte du destinataire depuis une adresse IP inconnue en Roumanie. Pour étayer cette allégation, l’email inclut une section intitulée « Dossiers » contenant la localisation et l’adresse IP supposées.
Cependant, les informations techniques présentent une incohérence évidente. L’adresse IP indiquée, 6.685.842.0, n’est pas une adresse IPv4 valide car deux de ses sections numériques dépassent la plage autorisée. Cela compromet la crédibilité des enregistrements de connexion allégués et indique que l’information a été fabriquée.
Les destinataires sont invités à suivre un lien intégré s’ils ne reconnaissent pas les tentatives de connexion. L’email affirme que la propriété du compte doit être confirmée à l’aide de mots de passe à usage unique (OTP) par email ou SMS pour bloquer l’activité suspecte. Cela donne à la demande l’apparence d’une procédure légitime de vérification du compte financier.
Le lien dirige les destinataires vers un site web sans lien avec American Express. La page de phishing a été conçue pour imiter le portail de connexion de l’entreprise et collecter les identifiants de compte, bien que le site identifié n’ait plus été actif lors de l’examen. Les informations exactes qui pourraient encore être soumises à la page inactive ne peuvent pas être confirmées.
Si les fraudeurs obtiennent des identifiants American Express valides, ils peuvent tenter d’accéder au compte concerné et consulter des informations financières sensibles. Selon les protections de sécurité du compte, les identifiants volés pourraient également être utilisés pour tenter d’effectuer des transactions non autorisées ou d’obtenir des informations personnelles supplémentaires.
L’e-mail complet de phishing « Unsuccessful Log-on Attempts on Your American Express Online » est ci-dessous :
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Comment reconnaître les emails de phishing
L’email de phishing « Unsuccessful Log-on Attempts on Your American Express Online » contient plusieurs signes d’alerte, notamment sa présentation inhabituelle de l’activité de connexion alléguée. Bien qu’il affirme que quelqu’un a tenté d’accéder au compte du destinataire depuis la Roumanie, l’adresse IP fournie est techniquement invalide. Les adresses IPv4 authentiques se composent de quatre sections numériques, chacune allant de 0 à 255.
L’email contient également de nombreuses fautes d’orthographe et de grammaire. Des expressions telles que « adresse IP inconnue », « Si vous faites ce geste » et « Vous devrez vérifier » sont incompatibles avec le langage professionnel attendu dans les communications bancaires officielles. Ces erreurs sont particulièrement visibles car l’email prétend concerner une question sensible de sécurité financière.
Un autre élément suspect est l’instruction de vérifier la propriété du compte via un lien intégré. L’email encourage les destinataires à agir d’urgence s’ils ne reconnaissent pas les tentatives de connexion présumées, créant une pression pour suivre les instructions fournies. Cependant, le lien mène à un domaine sans lien avec American Express.
La référence aux mots de passe à usage unique des e-mails et des SMS est également significative. Les arnaqueurs peuvent intégrer une terminologie d’authentification familière dans les e-mails de phishing pour faire paraître leurs demandes légitimes. Dans ce cas, la mention de la vérification OTP sert à étayer un avertissement de sécurité de compte qui n’a pas été confirmé.
L’identité revendiquée de l’expéditeur mérite également d’attention. L’email se termine par « American Express Online Services », mais un nom d’entreprise reconnaissable dans une signature ne vérifie pas qui l’a envoyé. Les emails de phishing peuvent reproduire les noms, logos et terminologie de sécurité des institutions financières sans autorisation.
La formulation de la notification crée d’autres incohérences. Il fait référence à plusieurs tentatives de connexion ratées mais ne fournit qu’une localisation vague et une adresse IP invalide, sans information fiable sur la date à laquelle les tentatives ont eu lieu. L’email demande également aux destinataires d’ignorer l’avertissement s’ils reconnaissent l’activité, malgré le fait qu’elles présentent les tentatives comme infructueuses.