L’arnaque par email est Account Closing Soon une campagne de phishing qui tente de voler les identifiants des comptes de messagerie en se faisant passer pour un fournisseur de services de messagerie. Les emails de phishing avertissent les destinataires que leurs comptes sont programmés pour la fermeture et qu’une vérification immédiate est nécessaire pour éviter une perte permanente de données. Les escrocs utilisent la menace de perdre l’accès à des e-mails importants et aux informations stockées pour persuader les destinataires de suivre un lien malveillant.
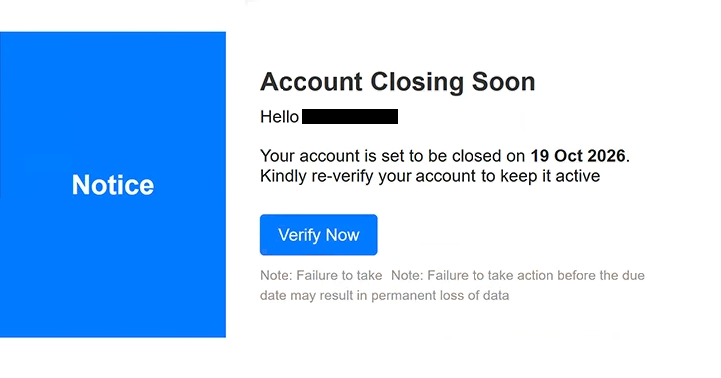
Les emails de phishing se font passer pour cPanel, une plateforme légitime utilisée pour gérer les services d’hébergement web et les comptes email. Leurs sujets commencent par « DERNIER AVERTISSEMENT » et incluent les informations du compte du destinataire ainsi qu’une date de clôture prévue. Dans l’exemple examiné, la date est le 19 octobre 2026, bien que cela fasse partie de la revendication des escrocs plutôt que d’une preuve d’une véritable résiliation de compte.
Le corps de l’email de phishing contient un avertissement Account Closing Soon bien visible et informe le destinataire que son compte sera fermé à moins qu’il ne termine une nouvelle vérification. Un bouton intitulé « Vérifier maintenant » est fourni à cet effet. L’email de phishing avertit également que le non-action avant la date limite annoncée peut entraîner une perte permanente de données, créant une pression supplémentaire pour répondre rapidement.
Cliquer sur le bouton de vérification dirige les destinataires vers un site de phishing hébergé via l’InterPlanetary File System (IPFS), un système décentralisé de stockage et de distribution de contenus. Le site affiche une interface de connexion de faux e-mails conçue pour capturer les noms d’utilisateur et mots de passe. Son apparence peut changer selon le domaine de messagerie du destinataire, permettant aux escrocs d’imiter différents fournisseurs de messagerie.
Par exemple, les destinataires utilisant Gmail peuvent rencontrer une page de connexion ressemblant à l’interface d’authentification de Google. Cette conception adaptative rend la tentative de phishing plus crédible car le branding affiché peut correspondre au service de messagerie que la victime utilise habituellement. Cependant, la page de connexion n’est pas exploitée par le fournisseur légitime, et les identifiants soumis par elle sont exposés aux attaquants.
Des identifiants de courriel volés pourraient permettre aux escrocs d’accéder à la correspondance privée, d’obtenir des pièces jointes sensibles et d’usurper l’identité des propriétaires de comptes. Les attaquants pourraient également tenter de réinitialiser les mots de passe d’autres services en ligne liés à l’adresse e-mail compromise. Cela pourrait exposer des comptes supplémentaires, en particulier lorsque la boîte aux lettres affectée est utilisée pour la récupération de compte.
L’email complet de phishing Account Closing Soon est ci-dessous :
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Comment reconnaître les emails de phishing
Les emails de phishing menaçant la fermeture d’un compte utilisent fréquemment un langage alarmant et des délais stricts pour encourager les destinataires à agir sans vérifier les informations. Dans cette campagne, l’objet inclut « AVERTISSEMENT FINAL », tandis que le corps affirme que le compte email du destinataire sera définitivement fermé à moins qu’une vérification ne soit effectuée. Ces avertissements doivent être examinés attentivement, en particulier lorsqu’ils arrivent de manière inattendue.
Le bouton « Vérifier maintenant » est un autre signe d’alerte important. Bien qu’il semble offrir un moyen de préserver l’accès au compte, il mène à un site web en dehors du service de messagerie légitime. Les destinataires devraient examiner la destination réelle des liens de vérification plutôt que de supposer qu’une étiquette de bouton familière ou un nom d’entreprise reconnaissable indique l’authenticité.
La capacité du site de phishing à imiter différents fournisseurs de messagerie peut rendre la tromperie plus difficile à reconnaître. Une page de connexion affichant la marque de Google ou d’un autre fournisseur familier n’est pas nécessairement authentique. L’adresse réelle du site est plus importante que son apparence visuelle, surtout lorsque la page est atteinte via un courriel de vérification de compte inattendu.
Les destinataires doivent également inspecter l’adresse e-mail de l’expéditeur et la comparer à l’organisation supposée responsable de la notification. Les noms d’affichage et logos peuvent être imités, tandis que des domaines suspects ou des incohérences entre l’expéditeur et le site lié peuvent indiquer un phishing. Cependant, une adresse apparemment légitime ne prouve pas qu’un e-mail est authentique.
Une autre caractéristique est la menace d’une perte permanente de données. Les emails de phishing présentent la fermeture du compte comme une conséquence inévitable de l’ignorance de la demande de vérification, mais ils ne fournissent aucune preuve vérifiable de manière indépendante que le compte est réellement programmé pour suppression. L’urgence vise à faire en sorte que le destinataire privilégie une action immédiate plutôt que la vérification de l’avertissement.