L’arnaque par email Account Sign-In Required Within 48 Hours est une tentative de phishing visant à voler les identifiants de connexion des comptes e-mail. Les emails de phishing sont déguisés en notifications officielles des fournisseurs de services de messagerie, informant les destinataires que la maintenance récente du serveur exige qu’ils se connectent à leurs comptes. Les escrocs utilisent un avertissement d’expiration de mot de passe fabriqué pour faire pression sur les destinataires afin qu’ils suivent leurs instructions.
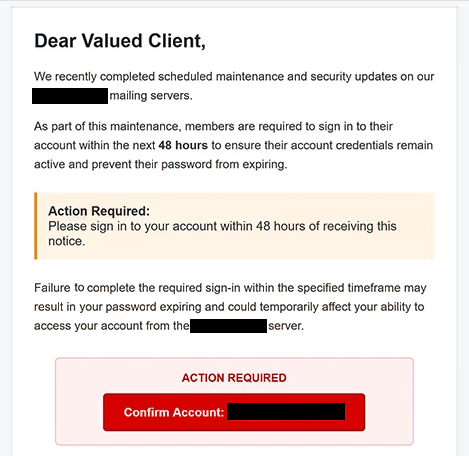
Les emails de phishing peuvent arriver avec l’objet « Urgent : Account Sign-In Required Within 48 Hours ». Ils affirment que des mises à jour de maintenance et de sécurité programmées ont récemment été terminées sur les serveurs de messagerie du fournisseur. Selon l’email, les titulaires de comptes doivent se connecter dans les 48 heures pour garder leurs identifiants actifs et éviter que leurs mots de passe ne expirent.
Les destinataires sont avertis que ne pas compléter la connexion requise pourrait temporairement perturber l’accès à leurs comptes e-mail. Les e-mails de phishing utilisent également un message générique, « Cher Client Précieux », et sont signés par une équipe de support client supposée. Ces détails donnent l’impression d’une notification administrative officielle sans identifier un fournisseur de messagerie spécifique.
Les emails de phishing contiennent un bouton « Confirmer le compte » destiné à diriger les destinataires vers un site externe. Cependant, le site lié n’était plus opérationnel lors de l’examen de la tentative de phishing, donc son contenu exact n’a pas pu être vérifié. D’après les instructions de l’email et la nature de la campagne, le lien a été soupçonné de mener à une page de phishing conçue pour collecter les identifiants de connexion des e-mails.
Ces pages de phishing peuvent imiter des interfaces de connexion e-mail légitimes et demander des noms d’utilisateur et mots de passe. Si les destinataires entrent leurs identifiants, les escrocs peuvent obtenir un accès non autorisé à leurs comptes e-mail. Cela pourrait exposer une correspondance privée, des informations personnelles et des documents sensibles stockés dans la boîte aux lettres.
L’accès à un compte email compromis peut également permettre aux attaquants de demander la réinitialisation du mot de passe pour d’autres services en ligne associés à la même adresse. Les conséquences pourraient inclure des compromissions supplémentaires de comptes et l’exposition d’informations financières ou personnelles. Cependant, aucune preuve confirmée n’indique que ces résultats soient résultés de cette campagne de phishing particulière.
La tentative de phishing repose principalement sur l’ingénierie sociale plutôt que sur un mécanisme documenté de diffusion de malwares. Sa tactique centrale consiste à présenter une exigence de sécurité de compte inventée comme une conséquence courante de la maintenance du serveur, encourageant les destinataires à fournir leurs identifiants sans vérifier l’avertissement.
L’email complet de phishing Account Sign-In Required Within 48 Hours est ci-dessous :
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Comment reconnaître et éviter les emails de phishing
Les courriels imprévus nécessitant une vérification de compte après maintenance du serveur doivent être examinés attentivement, surtout lorsqu’ils imposent des délais courts ou menacent l’expiration du mot de passe. Dans ce cas, l’exigence de 48 heures vise à faire croire aux destinataires que retarder l’action pourrait entraîner la perte de l’accès à leurs comptes.
Un signe d’alerte est l’absence d’un fournisseur de service de messagerie clairement identifié. Les emails de phishing font généralement référence à la maintenance des serveurs et aux identifiants de compte sans déterminer quelle organisation aurait émis la notification. Des salutations et signatures génériques peuvent également indiquer un phishing, bien que ces caractéristiques seules ne prouvent pas qu’un email est malveillant.
Les destinataires doivent éviter d’utiliser les boutons de confirmation de compte dans les emails inattendus. Ils doivent plutôt consulter directement le site officiel de leur fournisseur de messagerie et vérifier si des mises à jour de sécurité ou des actions de compte sont réellement nécessaires. Si nécessaire, ils peuvent contacter le fournisseur via un canal de support vérifié.
Il est également important d’examiner l’adresse e-mail de l’expéditeur et la destination des liens intégrés. Les sites de phishing peuvent imiter de véritables pages de connexion tout en utilisant des noms de domaine non liés ou trompeurs. Les utilisateurs doivent vérifier l’adresse du site avant de saisir leurs identifiants et éviter de supposer qu’un formulaire de connexion familier est légitime.
Toute personne ayant saisi son mot de passe email sur un site de phishing suspecté doit le modifier immédiatement via le service officiel. Si le même mot de passe est utilisé pour d’autres comptes, ces mots de passe doivent également être modifiés. Activer l’authentification multifacteur et examiner les activités de connexion récentes peut offrir une protection supplémentaire.
Les utilisateurs doivent également vérifier les paramètres de récupération de leur compte, les sessions actives et les règles de transfert d’e-mails pour détecter des modifications non autorisées. Si une activité inconnue est détectée, contacter le fournisseur de messagerie peut aider à sécuriser le compte affecté et à enquêter sur un éventuel usage abusif.
Les destinataires qui n’ont soumis aucune information doivent signaler l’email de phishing et le supprimer. Puisque la campagne identifiée tente d’exploiter une prétendue expiration de mot de passe liée à la maintenance, la précaution la plus pertinente est de vérifier les exigences du compte directement auprès du fournisseur de messagerie, plutôt que de se fier au délai de 48 heures indiqué dans l’email.