L’email de phishing est Correspondence Record Advisory une arnaque conçue pour voler les identifiants des comptes de messagerie via une pièce jointe trompeuse. Il se présente comme une notification automatisée de compte et informe les destinataires qu’une notification importante concernant leur compte email est disponible pour examen. Au lieu de diriger les utilisateurs vers un service de gestion de compte légitime, l’email les encourage à ouvrir un fichier HTML joint contenant un faux formulaire de connexion.
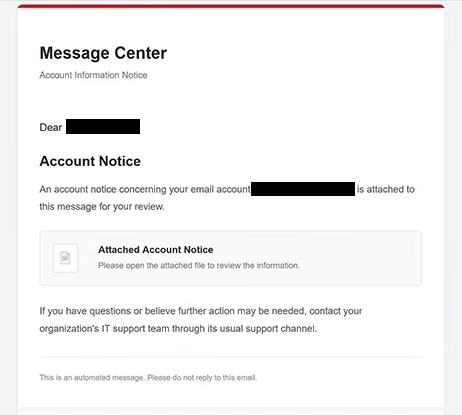
L’email de phishing utilise l’objet de la ligne « Correspondence Record Advisory » et identifie son expéditeur comme « Centre de messages ». Il inclut l’intitulé « Avis d’information sur le compte » et affirme qu’un document lié au compte a été joint. Cependant, il n’identifie pas le fournisseur de messagerie, n’explique pas l’objectif de l’avis, ni ne décrit un problème spécifique affectant le compte du destinataire.
Contrairement aux emails de phishing qui dirigent les destinataires vers des sites externes via des liens intégrés, cette campagne propose sa page d’authentification contrefaite en pièce jointe HTML. Une fois ouvert, le fichier se charge dans le navigateur web du destinataire et affiche une page intitulée « CONNEXION ». La page demande aux utilisateurs de confirmer leur adresse e-mail en saisissant les identifiants de leur compte.
La pièce jointe HTML est le composant central de l’arnaque. Comme la page de connexion s’ouvre depuis un fichier local, les destinataires peuvent ne pas reconnaître immédiatement qu’ils interagissent avec un formulaire de phishing. L’absence d’une adresse web inconnue dans la barre d’adresse du navigateur peut rendre la tromperie moins évidente, en particulier pour les utilisateurs qui associent le phishing principalement à des liens suspects.
Les informations saisies dans le formulaire de connexion contrefaite sont destinées à atteindre les escrocs. Si les destinataires fournissent des adresses e-mail et des mots de passe valides, les attaquants peuvent tenter d’accéder à leurs boîtes aux lettres sans autorisation. Un compte email compromis pourrait exposer une correspondance privée, des documents stockés, des coordonnées et d’autres données sensibles.
Les identifiants d’e-mail volés peuvent également faciliter des attaques supplémentaires. Les escrocs peuvent se faire passer pour les propriétaires de comptes afin d’envoyer des emails de phishing à leurs contacts ou tenter d’accéder à d’autres services liés à la boîte aux lettres compromise. Selon les autorisations et les paramètres de sécurité du compte, cela peut affecter le stockage cloud, les services financiers et d’autres comptes en ligne.
L’email de phishing « Correspondence Record Advisory » suggère également de contacter l’équipe de support informatique de l’organisation si une assistance supplémentaire est nécessaire. Cette instruction fait paraître la notification plus cohérente avec une communication administrative ordinaire, même si le fichier joint est conçu pour collecter les informations de connexion.
L’arnaque se concentre sur le vol d’identifiants plutôt que sur une infection confirmée par un malware. L’ouverture de la pièce jointe HTML affiche la page de connexion trompeuse, mais l’attaque identifiée ne nécessite pas d’installation de logiciel. Le principal risque survient lorsque les destinataires entrent leurs identifiants dans le formulaire.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Comment reconnaître les emails de phishing
L’email de phishing Correspondence Record Advisory contient plusieurs signes d’alerte, notamment son explication vague de l’avis supposé de compte. Il affirme que des informations importantes ont été jointes mais n’identifie pas l’organisation responsable de leur émission ni n’explique pourquoi le destinataire doit les examiner. Ce manque de contexte est suspect lorsqu’un email concerne la sécurité ou la vérification du compte.
Le nom de l’expéditeur « Centre de messages » est un autre détail qui mérite d’être examiné. Cela semble administratif mais n’identifie pas de fournisseur ou d’organisation de messagerie reconnaissable. De même, l’intitulé « Avis d’information sur le compte » crée une impression officielle sans fournir d’informations précises sur le compte du destinataire.
La pièce jointe est l’indicateur le plus distinctif de cette campagne. Au lieu de contenir un document ordinaire, le fichier HTML ouvre une page de connexion demandant des identifiants de messagerie. Une pièce jointe inattendue qui demande aux utilisateurs de saisir leurs mots de passe doit être considérée comme suspecte, surtout lorsque l’email ne fournit aucune explication claire pour la demande d’authentification.
La ligne d’objet contribue également à la tromperie. La phrase « Correspondence Record Advisory » et le numéro de référence « Ref.1758 » donnent à l’e-mail une forme d’avis administratif formel. Cependant, un numéro de référence ne prouve pas que la notification est légitime, surtout lorsqu’aucune organisation identifiable ou issue de compte ne l’accompagne.
Un autre signe d’alerte est l’instruction d’ouvrir la pièce jointe sans en expliquer le contenu. L’e-mail indique simplement qu’un avis de compte est disponible pour examen, laissant les destinataires découvrir le formulaire de connexion après avoir ouvert le fichier. Cette approche masque la demande d’accréditation jusqu’à ce que le destinataire ait déjà interagi avec la pièce jointe.
L’e-mail comprend une notification automatique, un avis de droits d’auteur et des instructions de ne pas répondre. Ces éléments peuvent ressembler à des e-mails générés par le système, mais ils peuvent être reproduits par des escrocs. Leur présence ne vérifie pas l’identité de l’expéditeur ni ne prouve que la pièce jointe est fiable.