L’email de phishing cPanel Bot Prevention Check est une arnaque conçue pour voler les mots de passe des comptes e-mail en se faisant passer pour une équipe de sécurité webmail. Il affirme qu’une activité inhabituelle a été détectée sur le compte du destinataire et qu’une vérification supplémentaire est nécessaire pour confirmer son identité. L’e-mail présente cette demande comme une mesure de sécurité de routine destinée à se protéger contre les attaques automatisées et les accès non autorisés.
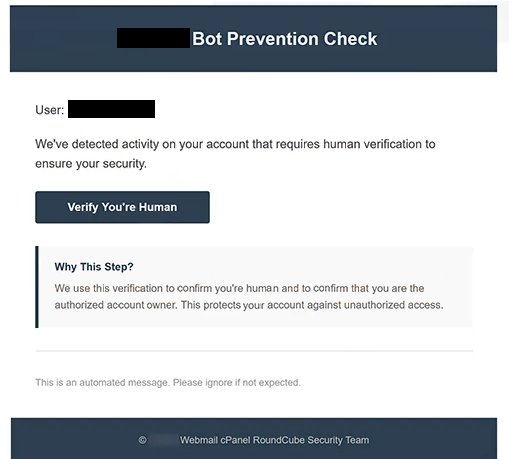
L’email de phishing utilise un objet contenant « Vérification du compte Confirmer que vous n’êtes pas un robot » et affiche l’intitulé « Vérification de prévention des bots ». Il suggère que le destinataire doit effectuer une procédure de vérification humaine pour assurer la sécurité du compte. Cependant, il ne fournit aucune information spécifique sur l’activité suspecte présumée ni sur la preuve que le compte a été compromis.
Les destinataires sont invités à cliquer sur un bouton intitulé « Vérifier que vous êtes humain ». Plutôt que d’ouvrir un CAPTCHA légitime ou un service de vérification de compte, le bouton mène à une fausse page de connexion webmail hébergée sur enfestarif[.] web.tr. Le site imite une interface d’authentification cPanel Webmail et demande le mot de passe de l’email du visiteur.
La page de phishing affiche une image de marque webmail familière et remplit automatiquement l’adresse email du destinataire. Cette personnalisation peut donner l’impression que le site web est lié au compte email réel du destinataire. Cependant, les escrocs peuvent inclure des adresses email connues dans des liens de phishing pour rendre les formulaires de connexion trompeurs plus convaincants.
Les mots de passe entrés dans le formulaire peuvent être capturés par les attaquants. Avec des identifiants valides, les escrocs peuvent tenter d’accéder à des e-mails privés, télécharger des pièces jointes sensibles et se faire passer pour le propriétaire du compte. Ils pourraient également tenter de compromettre d’autres services en ligne associés à l’adresse e-mail concernée.
La campagne fait référence à cPanel et RoundCube, des produits logiciels légitimes associés à l’hébergement web et aux services de messagerie. Ces noms sont utilisés sans aucune autorisation ou implication identifiée de la part de leurs développeurs. La supposée procédure de prévention des bots sert de prétexte pour collecter les identifiants de connexion.
L’email complet de phishing cPanel Bot Prevention Check est ci-dessous :
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Comment reconnaître les emails de phishing
L’email de phishing cPanel Bot Prevention Check contient plusieurs signes avant-coureurs, dont sa vague affirmation concernant une activité inhabituelle du compte. Bien qu’il suggère que la boîte aux lettres du destinataire nécessite une protection supplémentaire, il n’identifie pas l’activité suspecte ni n’explique ce qui a déclenché la demande de vérification. Ce manque de détails rend l’avertissement difficile à confirmer.
Une autre caractéristique suspecte est la demande inattendue pour confirmer que le destinataire est humain. Les services légitimes peuvent utiliser des défis CAPTCHA pour prévenir les abus automatisés, mais la page de phishing identifiée demande un mot de passe par e-mail à la place. La différence entre la procédure de vérification annoncée et la demande réelle est un indicateur important de tromperie.
Le bouton « Vérifier que vous êtes humain » cache également une destination de site web sans rapport. La page liée ressemble à une interface de connexion webmail familière, mais son domaine n’établit aucun lien avec le fournisseur d’hébergement du destinataire. Un logo reconnaissable ou un formulaire d’authentification professionnel ne prouve pas qu’un site web est légitime.
L’adresse email préremplie est un autre élément destiné à établir la crédibilité. Les destinataires peuvent supposer que la page reconnaît leurs comptes car leurs adresses apparaissent automatiquement. En réalité, ces informations peuvent être insérées dans une URL de phishing ou collectées avant la distribution de l’email.
L’identité revendiquée de l’expéditeur mérite également un examen approfondi. L’e-mail fait référence à une « Webmail cPanel RoundCube Security Team », combinant des noms de logiciels reconnaissables pour donner l’impression d’un support technique officiel. Cependant, ces références n’identifient pas l’organisation responsable de la gestion de la boîte aux lettres du destinataire.
L’email renforce encore son apparence administrative par un langage automatisé de notification et des instructions de ne pas répondre. De tels éléments peuvent apparaître dans des communications de sécurité légitimes, mais les escrocs peuvent les reproduire sans difficulté.