L’arnaque par email cPanel Mailbox Storage Limit Reached est une campagne de phishing qui utilise de fausses notifications de stockage dans les boîtes aux lettres pour obtenir les identifiants des comptes e-mail des destinataires. L’email de phishing se fait passer pour des services de gestion d’emails légitimes, y compris cPanel et Roundcube, et suggère faussement que la boîte aux lettres du destinataire a atteint sa capacité de stockage.
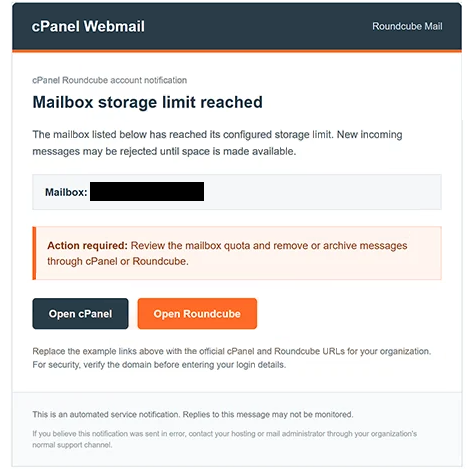
Les e-mails sont présentés sous forme de notifications automatisées de service et peuvent utiliser la ligne d’objet « Alerte de stockage dans la boîte aux lettres Roundcube ». Ils affirment que la boîte aux lettres du destinataire a dépassé son quota de stockage alloué, ce qui pourrait empêcher la livraison de nouveaux messages. L’avertissement vise à créer un sentiment d’urgence et à encourager les destinataires à s’attaquer au problème supposé.
Pour que la notification paraisse légitime, les escrocs font référence à cPanel et Roundcube, deux services authentiques utilisés dans l’hébergement de sites web et la gestion des emails. Le message suggère que les destinataires peuvent résoudre le problème de stockage en accédant à leur interface d’administration des e-mails et en gérant leurs messages stockés.
L’email de phishing comprend deux boutons intitulés « Ouvrir cPanel » et « Ouvrir Roundcube ». Bien que ces options semblent donner accès à différents services, les deux redirigent les utilisateurs vers un site frauduleux. La page liée imite une interface de connexion webmail et demande l’adresse e-mail et le mot de passe du visiteur.
Les informations saisies dans le formulaire de connexion contrefaite sont exposées aux escrocs. Les identifiants volés peuvent être utilisés pour accéder sans autorisation au compte email de la victime, lire des correspondances privées et se faire passer pour le propriétaire du compte. Selon les services associés à l’adresse compromise, les attaquants peuvent également tenter de réinitialiser les mots de passe d’autres comptes en ligne.
L’email complet de phishing cPanel Mailbox Storage Limit Reached est ci-dessous :
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Comment reconnaître et éviter les e-mails de phishing
Les courriels de phishing de ce type peuvent être identifiés en examinant les affirmations qu’ils font et les actions qu’ils demandent. Les notifications inattendues concernant les limites de stockage dans les boîtes aux lettres doivent être traitées avec prudence, en particulier lorsqu’elles demandent aux destinataires d’accéder à leurs comptes via des liens ou des boutons intégrés dans le message. La présence de noms de services familiers, de logos ou de formatage professionnel n’est pas une preuve suffisante qu’une notification est authentique.
Les destinataires doivent vérifier les avertissements de stockage dans la boîte aux lettres en accédant directement au site web de leur fournisseur d’hébergement de messagerie, en utilisant un favori précédemment enregistré ou une adresse légitime connue. L’utilisation réelle du stockage du compte peut alors être vérifiée via l’interface de gestion appropriée. Si la notification semble incohérente avec le statut du compte, le fournisseur d’hébergement doit être contacté via un canal de support officiel.
Avant d’entrer des identifiants sur une page de connexion, les utilisateurs doivent examiner le domaine du site et confirmer qu’il appartient au service auquel ils souhaitent accéder. Un site de phishing peut ressembler étroitement à une interface de messagerie web légitime tout en fonctionnant sous une adresse sans rapport. Les adresses de l’expéditeur doivent également être inspectées, bien qu’un expéditeur à l’apparence familière seul ne prouve pas l’authenticité.
Toute personne ayant saisi ses identifiants sur le site frauduleux doit immédiatement changer son mot de passe e-mail via le service légitime. Les mots de passe réutilisés sur d’autres comptes doivent également être remplacés, et l’authentification multifacteur doit être activée partout où cela est supporté.
Les utilisateurs concernés doivent également examiner les activités de connexion récentes, les sessions actives, les informations de récupération du compte et les paramètres de transfert d’e-mail pour détecter des modifications non autorisées. Si une activité suspecte est détectée, le fournisseur de messagerie doit être contacté pour obtenir de l’aide à sécuriser le compte.
Les destinataires qui n’ont divulgué aucune information doivent signaler le message comme un phishing et le supprimer. Dans cette campagne, le supposé problème de stockage dans la boîte aux lettres sert de prétexte pour orienter les utilisateurs vers une page de connexion contrefaite, faisant de la vérification indépendante de la notification la précaution la plus pertinente.