L’arnaque « cPanel – Needs More Disk Space » par email est une campagne de phishing qui tente d’obtenir les mots de passe des comptes e-mail en offrant un espace de stockage supplémentaire dans les boîtes aux lettres. Les emails de phishing se font passer pour cPanel, une plateforme légitime de gestion d’hébergement web, et affirment que le serveur de messagerie du destinataire est en manque d’espace disque. Le supposé problème de stockage sert à persuader les destinataires de réaliser un processus de vérification de compte sur un site de phishing.
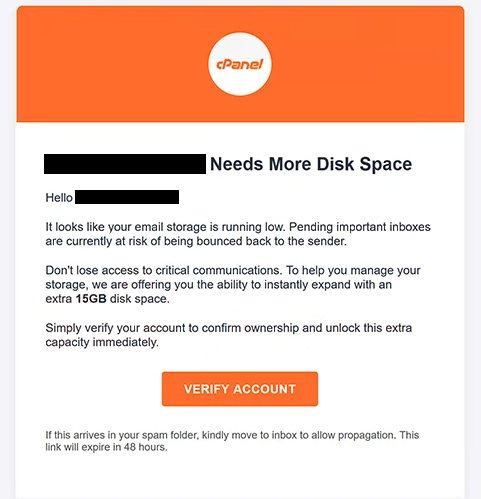
Les emails de phishing peuvent avoir un objet ressemblant à « Bonjour, – Le serveur de messagerie a besoin de plus d’espace disque. » Ils avertissent que le compte a une capacité de stockage insuffisante et que les emails entrants pourraient bientôt être renvoyés à leurs expéditeurs. Cet avertissement est particulièrement préoccupant car il suggère que des communications importantes pourraient être perdues à moins que le destinataire n’agisse.
Plutôt que de simplement demander aux utilisateurs de supprimer des e-mails inutiles, les e-mails de phishing offrent 15 Go de stockage supplémentaires sans coût précisé. Les destinataires sont informés qu’ils peuvent débloquer cette capacité supplémentaire en confirmant la propriété de leurs comptes email. Un bouton intitulé « VÉRIFIER COMPTE » est inclus, accompagné d’un avertissement indiquant que le lien de vérification expirera dans les 48 heures.
Les emails de phishing contiennent également la marque cPanel, des informations sur les droits d’auteur et les coordonnées de l’entreprise pour donner l’impression d’une notification officielle de service. Ils demandent même aux destinataires de déplacer l’email dans leur boîte de réception s’il arrive dans le dossier spam. Ces éléments visent à rendre la tentative de phishing fiable et à augmenter la probabilité que les destinataires interagissent avec.
Le bouton de vérification mène à un site de phishing conçu pour voler les identifiants de connexion. Une version observée du site affichait une fenêtre de connexion Google contrefaite en néerlandais, positionnée au-dessus d’une page ressemblant à un écran de consentement Google. Le site de phishing peut adapter son apparence en fonction du fournisseur de messagerie du visiteur, lui permettant d’imiter différents services de connexion.
Par exemple, les utilisateurs avec des adresses Gmail peuvent rencontrer une fausse interface d’authentification Google, tandis que ceux utilisant d’autres fournisseurs de messagerie peuvent voir des pages de connexion différentes. Certaines versions de la tentative de phishing dirigent également les destinataires vers des formulaires de connexion cPanel contrefaits. Quel que soit le branding affiché, l’objectif est d’obtenir l’adresse e-mail et le mot de passe saisis par le visiteur.
Des identifiants volés pourraient permettre aux escrocs d’accéder à des e-mails privés, d’obtenir des informations sensibles et de se faire passer pour le propriétaire du compte. Les attaquants pourraient également utiliser la boîte aux lettres compromise pour réinitialiser les mots de passe d’autres services en ligne ou distribuer des emails de phishing supplémentaires. La société légitime cPanel n’est pas impliquée dans cette campagne, et l’extension supposée du stockage n’est qu’un prétexte pour le vol de références.
L’email complet de phishing cPanel – Needs More Disk Space est ci-dessous :
Subject: Hello, – Mail Server Needs More Disk Space
– Needs More Disk Space
Hello -,
It looks like your email storage is running low. Pending important inboxes are currently at risk of being bounced back to the sender.
Don’t lose access to critical communications. To help you manage your storage, we are offering you the ability to instantly expand with an extra 15GB disk space.
Simply verify your account to confirm ownership and unlock this extra capacity immediately.
[VERIFY ACCOUNT]
If this arrives in your spam folder, kindly move to inbox to allow propagation. This link will expire in 48 hours.
© 2026 cPanel International, Ltd. All rights reserved.
1100 West 23rd Street, Suite 153 Houston, TX 77008
cPanel.net
Comment reconnaître les emails de phishing
Les emails de phishing impliquant des problèmes de stockage dans les boîtes aux lettres exploitent souvent les préoccupations liées à des communications interrompues ou à des emails perdus. Dans cette campagne, l’avertissement selon lequel les emails reçus peuvent être retournés à leurs expéditeurs est combiné à une offre de 15 Go de stockage supplémentaire. Cette combinaison de problème technique et de solution attrayante est une caractéristique notable de la tentative de phishing.
L’obligation de vérifier la propriété du compte avant de recevoir un stockage supplémentaire est un autre signe d’alerte. Bien que les fournisseurs d’hébergement légitimes puissent informer les clients des limites de stockage, un e-mail inattendu dirigeant les utilisateurs vers une page de connexion externe doit être examiné avec soin. Une offre de mise à niveau de stockage ne prouve pas que la boîte aux lettres du destinataire approche réellement sa capacité.
Le délai de 48 heures vise également à influencer la décision du destinataire. En affirmant que le lien de vérification va bientôt expirer, l’email de phishing crée une pression pour agir avant de vérifier les informations. L’instruction de déplacer l’email hors du dossier spam est particulièrement suspecte, car elle encourage les destinataires à ignorer un avertissement potentiel de leur service de messagerie.
Les destinataires doivent examiner l’adresse e-mail réelle de l’expéditeur et la destination du bouton de vérification. Les emails de phishing peuvent afficher des noms d’entreprises légitimes, des adresses et des logos tout en liant à des sites web non liés. Même une page de connexion qui ressemble étroitement à Google ou cPanel peut être contrefaite si elle est hébergée en dehors du domaine légitime du fournisseur.
Un autre détail important est la capacité du site de phishing à afficher différentes interfaces de connexion selon l’adresse e-mail utilisée. Cela signifie que le branding familier sur la page de destination ne confirme pas nécessairement son authenticité. L’adresse du site web et les circonstances ayant conduit à la demande de connexion sont des indicateurs plus fiables que l’apparence de la page.