L’email de phishing est Email Validation Required une tentative de vol de crédences présentée sous la forme d’un avis de sécurité automatisé pour une boîte aux lettres. Son principe est simple : un problème aurait été détecté dans le compte email du destinataire, et une validation est nécessaire pour que la boîte aux lettres fonctionne normalement.
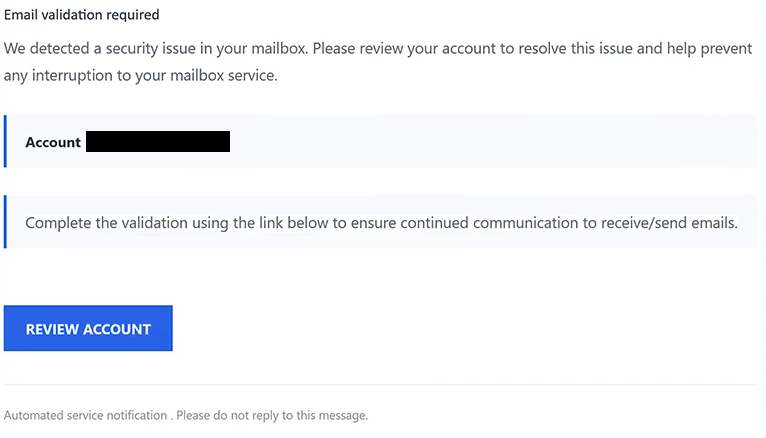
L’email utilise l’objet « Email Validation Required ». Il indique qu’un problème de sécurité a été détecté dans la boîte aux lettres et avertit que ce problème pourrait interférer avec la capacité de l’utilisateur à envoyer et recevoir des e-mails.
Aucun fournisseur de messagerie spécifique n’est identifié. À la place, la notification utilise de larges références à la boîte aux lettres et au compte du destinataire, permettant à ce même e-mail de paraître pertinent pour les personnes utilisant différents services webmail.
Les destinataires sont invités à effectuer une procédure de validation pour garantir la poursuite de la communication. La seule façon proposée pour effectuer cette vérification supposée est un bouton « RÉVISER LE COMPTE » inclus dans l’e-mail.
Ce bouton n’ouvre pas de véritable page de sécurité de compte. Il envoie le destinataire vers une fausse page de connexion cPanel Webmail hébergée via un service de stockage de fichiers externe. Le but de la page est d’obtenir le mot de passe du compte email ciblé.
Le formulaire de phishing est personnalisé en affichant automatiquement l’adresse e-mail du destinataire. Puisque l’adresse est déjà remplie, le visiteur n’a qu’à saisir le mot de passe associé. Cela peut donner l’impression que la page reconnaît déjà le compte de l’utilisateur.
Soumettre le mot de passe ne valide pas la boîte aux lettres ni ne résout un problème de sécurité. Les informations sont transmises aux escrocs derrière la campagne.
L’accès à un compte email peut exposer la correspondance privée et d’autres informations stockées dans la boîte aux lettres. Les escrocs peuvent également tenter de réinitialiser les mots de passe des services liés à l’adresse compromise ou d’utiliser le compte détourné pour envoyer des courriels trompeurs supplémentaires.
Le nom cPanel et l’interface Webmail sont imités sans autorisation. cPanel n’est pas responsable de l’email ni de la fausse page de connexion.
Toute personne ayant déjà saisi un mot de passe via la page frauduleuse doit le modifier via le service de messagerie légitime. Si ce mot de passe est utilisé pour d’autres comptes, ces mots de passe doivent également être remplacés. Les sessions actives et les paramètres du compte doivent également être examinés pour détecter des changements non autorisés.
L’email complet de phishing Email Validation Required est ci-dessous :
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Comment reconnaître l’email de phishing Email Validation Required
Cette tentative de phishing évite de nommer un fournisseur spécifique, ce qui est une caractéristique importante de la campagne. L’email évoque un « problème de sécurité » dans la boîte aux lettres du destinataire sans expliquer clairement quelle entreprise l’a détecté ni quel service nécessiterait une validation.
Le problème lui-même est tout aussi vague. Aucun détail n’est fourni sur ce qu’est réellement le problème de sécurité. Au lieu de cela, l’e-mail déplace rapidement l’attention vers la conséquence possible : une perturbation de l’envoi et de la réception des e-mails.
Cela crée une pression sans fournir aux destinataires suffisamment d’informations pour évaluer de manière indépendante le problème allégué. Le bouton « EXAMINER LE COMPTE » est alors présenté comme le moyen direct d’éviter l’interruption.
La destination de ce bouton révèle le véritable but de l’email. Un avertissement général de sécurité de la boîte mail conduit finalement à un formulaire de connexion Webmail de type cPanel demandant un mot de passe. Le fait que l’adresse email du destinataire soit déjà affichée peut faire paraître la transition légitime, mais une adresse pré-remplie ne prouve pas que le site appartient au fournisseur de l’utilisateur.
L’emplacement d’hébergement est également important. La page de phishing est placée sur un service de stockage de fichiers externe plutôt que sur un portail de compte légitime appartenant au fournisseur de messagerie du destinataire. Le branding Webmail familier peut être copié sur une telle page, peu importe qui le contrôle réellement.
Les utilisateurs qui reçoivent l’email de phishing Email Validation Required n’ont pas besoin de sélectionner « EXAMINER LE COMPTE » pour déterminer si leur boîte aux lettres présente un problème. Ils peuvent ouvrir leur application de webmail habituelle ou visiter manuellement la page de connexion légitime de leur fournisseur et inspecter le compte à partir de là.