L’email de phishing est Email Verification Guide une tentative de vol de crédences qui demande aux destinataires de vérifier leur compte email avant une date limite spécifiée. La campagne présente le processus comme une exigence administrative et avertit que l’ignorer pourrait finalement entraîner la perte et la suppression du compte.
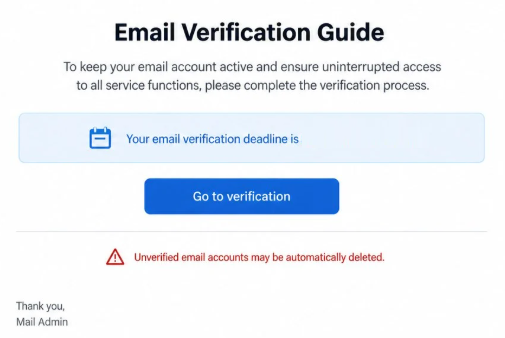
L’e-mail est conçu pour ressembler à un avis automatisé concernant la boîte aux lettres du destinataire. Il fait référence à une date limite de vérification et affirme que l’authentification doit être effectuée pour maintenir l’accès à toutes les fonctions de messagerie disponibles.
Un lien est fourni pour lancer le processus de vérification supposé. Plutôt que de donner aux destinataires une raison légitime d’accéder à leur compte via leur fournisseur de messagerie habituel, la notification les encourage à suivre la voie fournie directement dans l’email.
L’exigence de vérification est fabriquée. L’expéditeur n’a pas d’autorité sur la boîte aux lettres du destinataire, et les conséquences menacées sont utilisées pour pousser les utilisateurs à interagir avec un site de phishing.
Après avoir cliqué sur le lien donné, les victimes peuvent être dirigées vers une page de connexion d’e-mail contrefaite. Le site peut ressembler à un service de messagerie web familier et afficher l’adresse e-mail ciblée pour donner l’impression que la page est liée au vrai compte du destinataire.
Cette personnalisation apparente ne doit pas être confondue avec une reconnaissance de compte légitime. Les liens de phishing peuvent contenir l’adresse e-mail du destinataire et la transmettre au site frauduleux, permettant ainsi à la page d’afficher des informations déjà possédées par les escrocs.
L’objectif est d’obtenir le mot de passe associé à l’adresse e-mail. Les identifiants saisis dans le faux formulaire de connexion sont capturés par les escrocs plutôt que d’être utilisés pour effectuer la vérification du compte.
Une boîte aux lettres compromise peut exposer des e-mails privés et des informations sur d’autres services en ligne. Puisque les comptes e-mail sont couramment utilisés pour la récupération de mots de passe, l’accès à une boîte de réception peut aussi aider les escrocs à cibler d’autres comptes associés à la même adresse.
Le risque augmente lorsque la victime réutilise le même mot de passe sur plusieurs services. Les identifiants obtenus via l’email de phishing Email Verification Guide pourraient potentiellement exposer d’autres comptes si des informations de connexion identiques ont été utilisées ailleurs.
Toute personne ayant soumis des identifiants via la page de vérification frauduleuse doit changer le mot de passe de l’e-mail auprès du fournisseur légitime. Les mots de passe réutilisés doivent également être remplacés, et la boîte aux lettres doit être vérifiée pour détecter des sessions inconnues ou des modifications non autorisées des paramètres du compte.
Comment reconnaître l’email de phishing Email Verification Guide
La date limite de vérification est centrale dans cette arnaque. En imposant une limite de temps spécifique à l’exigence supposée d’authentification, l’e-mail tente d’empêcher les destinataires de réfléchir attentivement à la nécessité réelle de la vérification.
La menace d’une suppression éventuelle du compte ajoute encore plus de pression. Les destinataires sont amenés à croire que ne pas compléter le processus demandé pourrait entraîner la classification de leur boîte aux lettres comme inactive, rendant le lien de vérification nécessaire pour préserver l’accès.
Un autre problème est l’identité vague de l’administrateur supposé. La notification utilise un langage administratif générique plutôt que d’établir un lien clair avec l’entreprise qui gère réellement le service de messagerie du destinataire.
Des détails de compte d’apparence spécifique peuvent également rendre l’email plus crédible. Un destinataire peut voir sa propre adresse e-mail, une date de vérification ou un horodatage généré automatiquement. Aucun de ces éléments ne prouve que l’expéditeur a accès à la boîte aux lettres ou connaît son statut authentique de compte.
La demande de connexion qui suit le lien de vérification est particulièrement importante. Une page peut afficher un design de webmail familier ou afficher la bonne adresse e-mail tout en restant contrôlée par des escrocs. Les utilisateurs devraient vérifier le domaine réel avant d’entrer un mot de passe plutôt que de se fier à la marque ou à la personnalisation.
Les destinataires peuvent également éviter complètement le processus de vérification envoyé par email. Si un compte nécessite réellement une authentification, cela peut être vérifié en ouvrant l’application email normale ou en naviguant seul sur le site officiel du fournisseur.
Il n’est pas nécessaire d’utiliser un lien de vérification non sollicité pour déterminer si une boîte aux lettres nécessite une attention. Un avertissement de compte légitime doit également être visible via le compte ou les paramètres de sécurité du fournisseur.