L’email de phishing FedEx – Your Shipment is in Transit est une arnaque de vol d’identifiants qui se fait passer pour FedEx. Il affirme que le destinataire a un colis circulant dans le réseau de livraison FedEx et l’encourage à ouvrir les informations de suivi et les documents d’expédition.
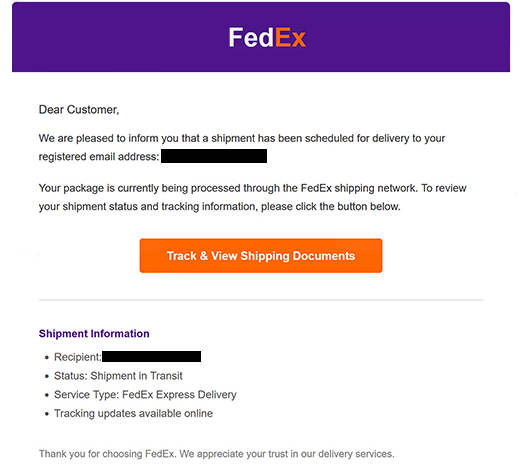
L’e-mail est présenté comme une notification de livraison de routine. Il s’adresse au destinataire sous le nom de « Cher Client » et affirme qu’un envoi a été programmé pour la livraison. Le statut du colis est indiqué comme « Envoi en transit », tandis que le type de service est indiqué comme « FedEx Express Delivery ».
Les destinataires sont informés que les mises à jour de suivi sont disponibles en ligne et sont invités à sélectionner « Suivre & Consulter les documents d’expédition ». La formulation donne l’impression que le bouton fournit des informations ordinaires sur le colis, mais il ne mène pas à un service de suivi FedEx légitime.
Cliquer sur le bouton ouvre un site de phishing conçu pour ressembler à un document Microsoft Excel Online partagé. La page affiche une invite de connexion à la manière de Microsoft Office et invite les visiteurs à se connecter avec leurs identifiants de fournisseur de messagerie pour accéder aux documents d’expédition supposés.
Cette demande de connexion est frauduleuse. Toutes les identifiantes saisies sur la page sont envoyées aux escrocs derrière la campagne. Le faux document ne fournit pas d’informations d’expédition FedEx légitimes.
L’arnaque alterne donc entre deux marques de confiance. FedEx est utilisé dans l’email initial pour rendre la notification de livraison crédible, tandis que le site de phishing imite les services Microsoft pour rendre la demande d’accréditation crédible.
L’accès à un compte e-mail peut exposer la correspondance privée et d’autres informations stockées dans la boîte aux lettres. Cela peut également permettre aux escrocs de cibler les services liés à l’adresse e-mail compromise, en particulier les comptes qui utilisent l’email pour récupérer un mot de passe.
FedEx n’est pas associé à l’email de phishing FedEx – Your Shipment is in Transit . Son nom et ses services de livraison sont usurpés pour inciter les destinataires à visiter la page du faux document et à fournir leurs identifiants de connexion e-mail.
L’email complet de phishing FedEx – Your Shipment is in Transit est ci-dessous :
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Comment reconnaître les emails de phishing
L’email de phishing « FedEx – Your Shipment is in Transit » contient plusieurs détails que les destinataires peuvent vérifier avant d’interagir avec lui. L’un d’eux est le salut générique « Cher client » plutôt que des informations personnalisées identifiant le destinataire visé.
Le bouton « Suivre et consulter les documents d’expédition » mérite une attention particulière. Bien que l’e-mail le présente comme un moyen d’accéder aux informations d’expédition FedEx, suivre le bouton amène les visiteurs vers un domaine sans lien avec FedEx.
Ce qui se passe ensuite est un indice encore plus fort de phishing. Au lieu d’afficher une page de suivi FedEx classique, le site imite un document Excel Online et affiche une invite de connexion à la manière de Microsoft Office. Les visiteurs sont ensuite invités à fournir leurs identifiants e-mail avant de consulter les documents d’expédition supposés.
Un logo familier ou un design de connexion reconnaissable ne prouvent pas qu’un site web est légitime. Les pages de phishing peuvent copier des éléments visuels de FedEx, Microsoft et d’autres entreprises. Le domaine réel affiché dans la barre d’adresses du navigateur doit être vérifié avant que toute identification ne soit saisie.
La nature de la demande de connexion devrait également susciter des soupçons. Une notification d’expédition FedEx menant à une page tierce demandant le mot de passe d’un compte e-mail personnel ne correspond pas à l’objectif initial de vérifier les informations de suivi du colis.
Les destinataires qui attendent un colis FedEx peuvent vérifier son statut sans utiliser le bouton de l’e-mail. Ils peuvent accéder à FedEx de manière autonome et saisir leurs informations de suivi via le service de suivi légitime.
Toute personne ayant déjà fourni des identifiants via la fausse page doit changer le mot de passe de l’email concerné. Si ce mot de passe a été réutilisé sur d’autres services, ces mots de passe doivent également être changés.