L’email de phishing IMAP Sync Failure « » déguise le vol de crédences en un problème technique lié au courrier entrant. Au lieu de présenter une demande générique de vérification de compte, l’email imite un rapport de diagnostic automatisé et affirme qu’une erreur d’authentification a perturbé le serveur de messagerie du destinataire.
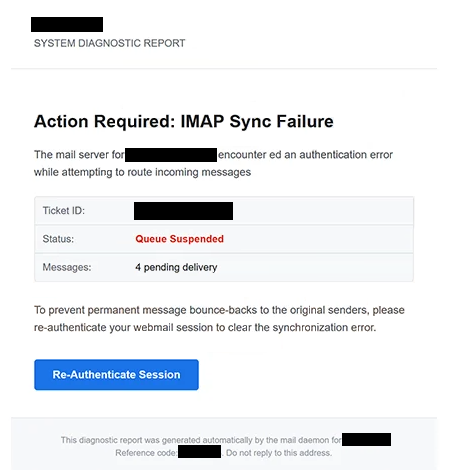
Selon l’email, le serveur de messagerie du destinataire a rencontré une erreur d’authentification en tentant de router les messages entrants. La conséquence supposée est une file d’attente de messages suspendue, avec quatre emails actuellement en attente de livraison.
Des informations techniques supplémentaires sont incluses pour soutenir l’avertissement. L’email fournit l’identifiant du ticket, affiche le statut « File suspendue » et indique que quatre messages sont en attente. Il inclut également un code de référence et affirme que le rapport de diagnostic a été généré automatiquement par un démon de messagerie.
Les destinataires sont avertis que les emails en attente pourraient revenir définitivement à leurs expéditeurs d’origine si le problème de synchronisation n’est pas corrigé. Pour soi-disant effacer l’erreur, on leur demande de réauthentifier leur session webmail à l’aide d’un bouton « Re-authentifier la session ».
Il n’y a pas de véritable réparation IMAP derrière ce bouton. Cliquer dessus ouvre une page de connexion de messagerie web contrefaite plutôt qu’un service d’administration de serveur de messagerie légitime.
La page de phishing reproduit l’apparence d’un écran de connexion cPanel Webmail. Un détail qui peut rendre la page particulièrement convaincante est que l’adresse e-mail de la victime est déjà affichée dans le formulaire. Ces informations sont extraites du lien de phishing plutôt que récupérées depuis un système de compte légitime.
Seul le mot de passe doit être saisi. Une fois soumis, il est fourni aux escrocs opérant la page de phishing. Cette action ne rétablit pas la synchronisation IMAP, ne libère pas quatre e-mails en attente, ni ne libère une file d’attente de courrier suspendue.
Avec des identifiants e-mail valides, les escrocs peuvent accéder à la correspondance privée et à d’autres informations stockées dans le compte. Une boîte aux lettres compromise peut également être utilisée pour demander la réinitialisation de mots de passe pour d’autres services ou pour envoyer des emails trompeurs en se faisant passer pour le propriétaire du compte.
cPanel n’est pas associé à l’email de phishing IMAP Sync Failure . Son interface Webmail est simplement copiée pour que la demande d’accréditation paraisse légitime.
L’email complet de phishing IMAP Sync Failure est ci-dessous :
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Comment reconnaître l’email de phishing IMAP Sync Failure
Ce qui distingue cette campagne, c’est sa tentative de ressembler à un rapport technique généré par un serveur. Des termes tels que « IMAP Sync Failure », « erreur d’authentification », « File suspendue » et « démon de courrier » donnent l’impression que l’avertissement provient de l’infrastructure qui gère les emails du destinataire.
Les quatre messages en attente ajoutent une couche supplémentaire de pression. Les destinataires ne se font pas simplement dire que la synchronisation a échoué. Ils sont amenés à croire que les vrais emails entrants sont déjà affectés et pourraient bientôt être retournés à leurs expéditeurs.
Le ticket et les numéros de référence peuvent également rendre la notification plus formelle. Le code de référence supplémentaire ressemble à des identifiants produits par un système de support ou de diagnostic automatisé, mais ces détails n’établissent pas que l’email a accès au véritable serveur de messagerie du destinataire.
La solution demandée est plus révélatrice. L’email affirme qu’un problème d’authentification IMAP a suspendu le courrier entrant, puis dirige le destinataire vers « Re-authentifier la session » via un bouton intégré. Suivre cette instruction mène à une page web séparée demandant le mot de passe de la boîte aux lettres.
L’adresse email préremplie sur la fausse page cPanel Webmail peut encore réduire les soupçons. Voir la bonne adresse peut donner l’impression que la page a reconnu le compte de l’utilisateur. En réalité, l’adresse est transmise à la page de phishing via le lien lui-même.
Les destinataires qui reçoivent un tel avertissement peuvent consulter leur boîte aux lettres de manière indépendante. Si un courrier entrant ou un accès IMAP présente réellement un problème, les utilisateurs peuvent se connecter via leur adresse webmail normale ou le panneau de contrôle d’hébergement au lieu d’utiliser un lien de réauthentification à partir d’un e-mail inattendu.
Toute personne ayant déjà fourni un mot de passe via la fausse page doit le modifier rapidement via le service de messagerie légitime. Les autres comptes utilisant le même mot de passe doivent également être sécurisés, et la boîte aux lettres compromise doit être vérifiée pour détecter des sessions inconnues, des règles de transfert ou tout autre changement non autorisé.