L’email de phishing Mail Capacity Guide est une arnaque conçue pour voler les identifiants de connexion des comptes e-mail. Il se présente comme une notification concernant le stockage de la boîte aux lettres du destinataire et affirme faussement que le compte a atteint sa limite de capacité.
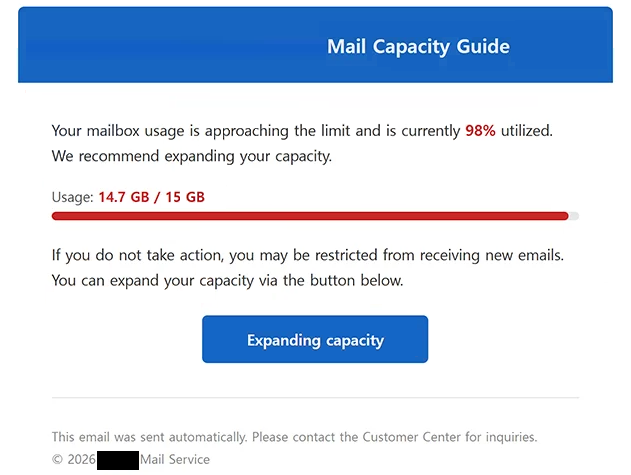
L’email indique aux destinataires que leur boîte aux lettres est pleine et qu’ils doivent agir pour continuer à l’utiliser normalement. Cela donne l’impression que le problème de stockage pourrait interférer avec les emails entrants ou sortants, donnant aux destinataires une raison de répondre rapidement.
Pour résoudre supposément le problème, les destinataires sont invités à suivre un lien fourni dans l’email. Le lien ne mène pas à une page de gestion de stockage légitime appartenant au fournisseur de messagerie du destinataire. Il ouvre plutôt un site de phishing conçu pour collecter les identifiants des comptes.
La page frauduleuse imite une interface de connexion par e-mail et demande aux visiteurs de fournir leur adresse email et leur mot de passe. Les informations saisies sur cette page sont envoyées aux escrocs plutôt que d’être utilisées pour augmenter la capacité des boîtes aux lettres ou gérer le stockage.
Le but de l’email de phishing Mail Capacity Guide est donc le vol de titres d’identité. En présentant la demande de mot de passe dans le cadre d’une procédure de stockage de boîte aux lettres de routine, les escrocs tentent de convaincre les destinataires qu’il est nécessaire de se connecter via la page fournie.
Les identifiants de courriel compromis peuvent être particulièrement précieux car une boîte de réception peut contenir de la correspondance privée et d’autres informations sensibles. Un compte email peut également être relié à d’autres services en ligne et utilisé pour recevoir des emails réinitialisés par mot de passe.
Si le même mot de passe est réutilisé sur plusieurs comptes, l’obtenir peut créer des risques supplémentaires. Les escrocs peuvent tenter d’utiliser des identifiants volés pour accéder à d’autres services où la victime a utilisé les mêmes informations de connexion.
Les destinataires ayant déjà saisi leurs identifiants sur le site de phishing doivent changer le mot de passe du compte email concerné. Les mots de passe d’autres comptes utilisant les mêmes identifiants doivent également être modifiés. Activer l’authentification à deux facteurs lorsque cela est disponible peut ajouter une couche supplémentaire de protection contre les accès non autorisés.
L’email complet de phishing Mail Capacity Guide est ci-dessous :
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Comment reconnaître les emails de phishing
L’avertissement de capacité des boîtes aux lettres est un détail important à examiner dans l’email de phishing Mail Capacity Guide . Les affirmations inattendues selon lesquelles un compte a atteint sa limite de stockage doivent être vérifiées par le fournisseur de messagerie lui-même plutôt que par des liens inclus dans l’avertissement.
Les destinataires doivent également réfléchir à la manière dont le problème supposé est résolu. Une demande de saisie d’un mot de passe d’e-mail après avoir suivi un lien non sollicité est une raison solide d’inspecter attentivement le site avant de fournir toute information.
La destination réelle du lien est particulièrement importante. Les sites de phishing peuvent reproduire des formulaires de connexion, logos, couleurs et autres éléments associés aux services de messagerie légitimes. Un écran de connexion familier ne prouve pas que le site est exploité par le fournisseur qu’il prétend représenter.
Le domaine affiché dans la barre d’adresses du navigateur doit donc être vérifié avant d’entrer les identifiants. Si l’adresse n’appartient pas au fournisseur de messagerie légitime, les informations de connexion ne doivent pas être soumises.
Les informations de l’expéditeur peuvent offrir une nouvelle opportunité de détecter le phishing. Le nom affiché peut sembler légitime, donc les destinataires devraient examiner l’adresse e-mail complète et son domaine plutôt que de se fier uniquement au nom visible.
Le stockage dans les boîtes aux lettres peut également être vérifié indépendamment. Au lieu d’utiliser le lien fourni dans l’e-mail, les destinataires peuvent ouvrir leur application webmail habituelle ou accéder manuellement au site officiel de leur fournisseur. Tout avertissement de stockage authentique doit être visible via l’interface du compte légitime.
Une pression inattendue pour résoudre immédiatement un problème de compte devrait également encourager une vérification supplémentaire. Les emails de phishing dépendent souvent de la réaction des destinataires à un avertissement avant de vérifier si la revendication sous-jacente est authentique.
L’email de phishing « Mail Capacity Guide » repose sur un problème de stockage de boîte aux lettres fabriqué pour persuader les destinataires de visiter une fausse page de connexion. Le prétendu problème de capacité sert de raison pour demander des identifiants e-mail, mais saisir une adresse e-mail et un mot de passe sur le site de phishing lié expose ces informations aux escrocs.