L’email de phishing « Mailbox Usage Alert » utilise une boîte de réception presque pleine comme raison de demander aux destinataires de se connecter. Il présente ce qui semble être une notification de stockage de routine, mais l’utilisation signalée est fabriquée, et l’option de gestion du stockage fournie conduit à un site web de vol d’identifiants.
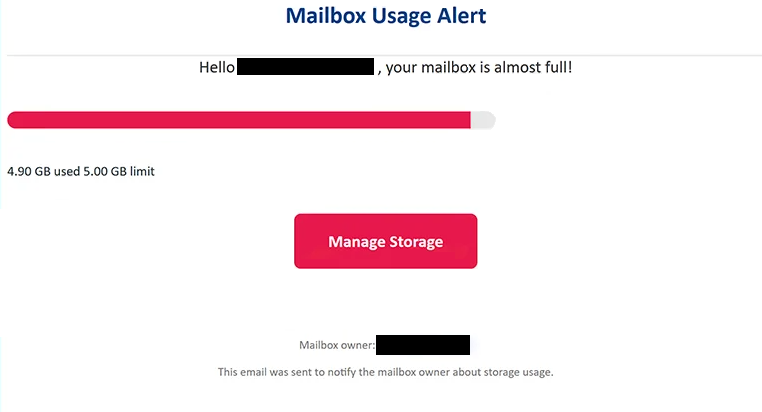
Selon l’email, le destinataire a déjà utilisé 4,90 Go d’une allocation de boîte aux lettres de 5,00 Go. Avec très peu de capacité restante supposée, l’avertissement indique que la boîte aux lettres est presque pleine et encourage l’utilisateur à gérer le stockage disponible.
Un bouton « Gérer le stockage » est proposé comme solution apparente. Quelqu’un qui reçoit régulièrement de gros pièces jointes ou conserve des années d’emails peut trouver un tel avertissement plausible, d’autant plus que l’email fournit des chiffres précis plutôt que de simplement indiquer que le stockage est à court de ressources.
Le bouton, cependant, n’ouvre pas de véritable page de gestion de stockage. Il dirige le destinataire vers un site de phishing conçu pour collecter les identifiants de connexion des e-mails.
Cette campagne utilise une page de phishing qui peut déterminer le fournisseur de service email du destinataire à partir de l’adresse email et en ajuster son apparence en conséquence. Cela permet aux escrocs d’afficher une interface de connexion plus pertinente pour la personne qui ouvre le lien plutôt que d’afficher le même formulaire générique à tout le monde.
Lors de l’analyse, le site a présenté un faux « portail sécurisé Gmail ». Le formulaire d’accréditation était conçu pour ressembler à l’interface de connexion de Google et apparaissait sur un fond conçu pour ressembler à la véritable page de connexion Gmail.
Le site demande un nom d’utilisateur et un mot de passe. Les informations soumises y sont envoyées aux escrocs plutôt qu’au fournisseur de messagerie du destinataire. Aucun stockage de boîte aux lettres n’est géré ou étendu en complétant le faux processus de connexion.
Obtenir un mot de passe d’e-mail peut donner aux escrocs accès à bien plus que des messages stockés. Une boîte de réception compromise peut contenir de la correspondance privée et des informations sur d’autres services. Elle peut également être reliée à des comptes qui utilisent l’adresse e-mail pour récupérer le mot de passe.
Toute personne ayant déjà saisi ses identifiants via la page « Gérer le stockage » doit changer immédiatement le mot de passe affecté pour l’email. Le même mot de passe doit également être remplacé partout où il a été réutilisé. Il est également approprié de revoir les activités récentes des comptes et les sessions inconnues après l’exposition des identifiants.
L’email complet de phishing Mailbox Usage Alert est ci-dessous :
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Comment identifier l’email de phishing Mailbox Usage Alert
Les chiffres de stockage sont l’un des éléments qui rendent cette tentative de phishing convaincante. L’e-mail n’utilise pas un avertissement approximatif comme « votre boîte aux lettres est pleine à 90 % ». Il indique plutôt que 4,90 Go ont été consommés sur une limite de 5,00 Go. Des chiffres précis peuvent donner l’impression que la notification provient de données réelles du compte, mais dans ce cas, ils font partie de la tromperie.
L’objet présente également l’email comme un simple avertissement de boîte aux lettres plutôt qu’une urgence de sécurité évidente. Cette approche peut inciter les destinataires à considérer « Gérer le stockage » comme une fonction ordinaire de gestion de compte.
Ce qui se passe après avoir sélectionné ce bouton est plus révélateur. La gestion du stockage devrait amener les utilisateurs vers les paramètres associés à leur service de messagerie réel. Au lieu de cela, cette campagne les envoie vers un autre site de phishing et tente d’obtenir leurs identifiants de connexion.
La capacité de la page à imiter le fournisseur du destinataire peut encore masquer l’arnaque. Un utilisateur Gmail peut rencontrer un branding de type Google, tandis que la configuration de phishing permet de déterminer le service de messagerie à partir de l’adresse fournie. Voir le branding du fournisseur attendu après avoir suivi le lien ne prouve donc pas que la page est authentique.
Le domaine dans la barre d’adresses du navigateur est un détail plus utile à examiner. Un logo, un arrière-plan ou un formulaire de connexion familier peuvent être copiés, tandis qu’un site de phishing reste hébergé en dehors de l’infrastructure du fournisseur légitime.
Les destinataires peuvent également vérifier un avertissement de stockage sans utiliser « Gérer le stockage ». Ouvrir l’application de messagerie normale ou accéder manuellement au site du fournisseur permet aux utilisateurs de vérifier la capacité réelle de leur boîte aux lettres depuis les paramètres du compte. Si la boîte aux lettres est vraiment proche de sa limite, ces informations devraient y être disponibles.