L’arnaque par email Recent updates to Microsoft policies est une campagne de phishing qui se fait passer pour Microsoft afin de voler les identifiants de connexion de compte. L’email de phishing affirme que les récents changements des politiques de Microsoft obligent les utilisateurs à se reconnecter à leurs applications. Il présente la demande comme une procédure administrative de routine nécessaire pour maintenir un accès ininterrompu aux services Microsoft.
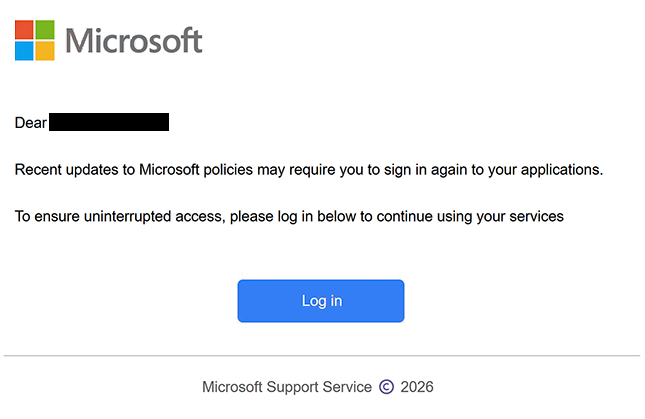
L’email de phishing utilise la ligne d’objet « OFFICE365 MISE À JOUR MOT DE PASSE » et s’identifie comme une notification du service de support Microsoft. Il informe les destinataires que des changements de politique peuvent affecter leurs sessions d’application existantes et les encourage à s’authentifier à nouveau. Bien que l’email fasse référence à une mise à jour de politique, il n’explique pas quelles politiques ont changé ni pourquoi les utilisateurs doivent fournir leurs identifiants.
Pour compléter le processus de vérification supposé, les destinataires doivent cliquer sur un bouton intitulé « Connexion ». Ce bouton mène à un site de phishing hébergé sur cocoonwoodsavoie.com, qui n’a aucun lien avec Microsoft. Le site imite l’interface d’authentification de Microsoft, affiche le logo de l’entreprise et demande une adresse e-mail ou un numéro de téléphone pour commencer la connexion.
Le site web contrefait est conçu pour collecter des informations de connexion plutôt que pour authentifier les utilisateurs auprès de Microsoft. Les identifiants soumis via la page de phishing peuvent être capturés par les escrocs et potentiellement utilisés pour accéder aux comptes Microsoft correspondants. L’apparence familière de l’interface de connexion aide à dissimuler le fait que les utilisateurs interagissent avec un site web non autorisé.
Un compte Microsoft compromis peut exposer des informations sensibles stockées sur des services connectés. Selon le compte et ses permissions, les escrocs peuvent accéder aux emails Outlook, aux documents OneDrive, aux informations personnelles et à d’autres ressources associées. Ils peuvent également se faire passer pour le propriétaire du compte, tenter d’accéder à des services supplémentaires ou cibler d’autres comptes si le même mot de passe a été réutilisé.
L’email complet de phishing Recent updates to Microsoft policies est ci-dessous :
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Comment reconnaître les emails de phishing
Les emails de phishing se faisant passer pour les fournisseurs de logiciels utilisent fréquemment des demandes de vérification de compte, des mises à jour de sécurité et des modifications administratives pour encourager les destinataires à divulguer leurs identifiants. Dans l’arnaque par e-mail Recent updates to Microsoft policies , le principal signe d’alerte est l’affirmation que les utilisateurs doivent se reconnecter en raison de changements de politique non spécifiés. L’email ne fournit aucune explication significative de la mise à jour ni de la raison pour laquelle elle nécessiterait une authentification via un bouton intégré.
L’objet « OFFICE365 MISE À JOUR DU MOT DE PASSE » est un autre détail qui mérite d’être examiné. Bien qu’il suggère un changement lié au mot de passe, le corps de l’email évoque plutôt les politiques Microsoft et l’accès continu aux applications. Cette incohérence entre l’objet et la demande réelle peut indiquer que l’e-mail est conçu pour attirer l’attention plutôt que pour communiquer une mise à jour légitime du compte.
La demande de cliquer sur un bouton « Connexion » est particulièrement suspecte car elle détourne les destinataires des services officiels d’authentification de Microsoft. Les emails de phishing dissimulent souvent des destinations externes derrière des boutons avec des étiquettes familières, rendant moins évident que les utilisateurs sont envoyés vers des sites web non liés. Vérifier la destination réelle peut révéler si le lien appartient à l’organisation censée envoyer l’email.
La fausse page de connexion Microsoft illustre également comment les sites de phishing peuvent imiter des systèmes d’authentification légitimes. Elle affiche une marque de marque reconnaissable et demande des identifiants de compte familiers, y compris une adresse e-mail, un numéro de téléphone ou un nom d’utilisateur Skype. Cependant, ces fonctionnalités peuvent être copiées, et leur présence ne prouve pas que le site est exploité par Microsoft.
Un autre indicateur est l’utilisation par l’email du nom « Microsoft Support Service » et d’un avis de copyright pour créer une apparence officielle. Les noms d’entreprise, logos et signatures officielles peuvent être reproduits dans des emails de phishing sans l’autorisation de l’organisation. L’adresse e-mail complète de l’expéditeur et la destination des liens intégrés fournissent des informations plus utiles que la seule image de marque.
Les destinataires doivent également être prudents lorsqu’un courriel inattendu affirme que l’accès aux applications peut être interrompu à moins qu’ils ne réalisent une procédure d’authentification. Ce type d’avertissement exerce une pression pour agir, même lorsqu’aucun problème spécifique de compte n’a été identifié. Les notifications de compte légitimes peuvent être vérifiées en ouvrant le service concerné de manière indépendante plutôt qu’en suivant un lien de connexion non sollicité.