L’email de phishing « Security notification on your chase account » est une arnaque qui se fait passer pour Chase Bank afin de voler des identifiants bancaires en ligne. Il affirme que le compte du destinataire a été verrouillé après une vérification de sécurité et que la vérification d’identité est nécessaire pour rétablir l’accès. L’avertissement vise à persuader les destinataires de visiter un site bancaire contrefait et de saisir leurs noms d’utilisateur et mots de passe.
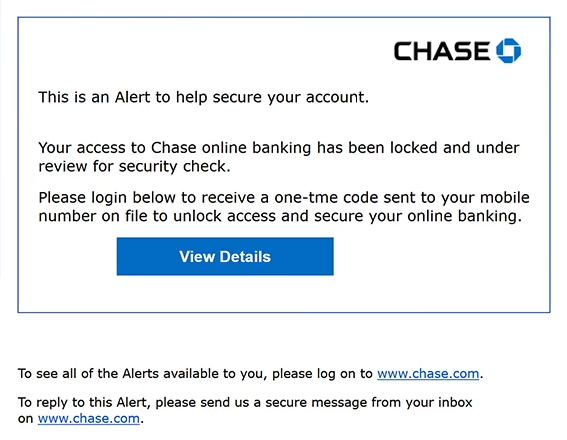
L’email de phishing utilise l’objet de la ligne « Security notification on your chase account » et se présente comme une alerte de sécurité officielle de Chase. Il indique que l’accès au compte bancaire en ligne du destinataire a été restreint et mis en examen. Cependant, l’e-mail n’explique pas ce qui a déclenché le supposé contrôle de sécurité ni ne fournit de preuve que le compte a effectivement été verrouillé.
Les destinataires sont invités à cliquer sur un bouton intitulé « Voir les détails » et à se connecter pour recevoir un code de vérification à usage unique envoyé à leur numéro de mobile enregistré. Cette instruction fait ressembler le processus à une procédure de sécurité bancaire légitime. En réalité, le bouton dirige les destinataires vers un site de phishing.
Le site contrefait imite la page de connexion bancaire en ligne de Chase, incluant le logo de la banque, les champs de nom d’utilisateur et de mot de passe, ainsi que des éléments familiers en bas de page. Ces informations visent à convaincre les visiteurs qu’ils accèdent au véritable service d’authentification de la banque. Cependant, les identifiants soumis via la page sont collectés par les escrocs.
Si les attaquants obtiennent des identifiants bancaires valides, ils peuvent tenter d’accéder au compte de la victime et accéder à des informations financières sensibles. Selon les mesures de sécurité du compte, ils peuvent également tenter des transactions non autorisées, modifier leurs coordonnées ou interférer avec l’accès du titulaire légitime du compte.
Des comptes bancaires compromis peuvent révéler des informations personnelles supplémentaires qui pourraient être exploitées dans des arnaques liées à l’identité. Les attaquants peuvent également tenter d’accéder à des services financiers connectés ou utiliser des informations volées pour tenter d’usurper l’identité de la victime. Ces conséquences dépendent des informations obtenues et de la réussite des attaquants à contourner des exigences d’authentification supplémentaires.
L’email complet de phishing Security notification on your chase account est ci-dessous :
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Comment reconnaître les emails de phishing
L’email de phishing Security notification on your chase account contient plusieurs signes avant-coureurs, à commencer par son affirmation inattendue selon laquelle l’accès à la banque en ligne a été verrouillé. Bien que les banques légitimes puissent restreindre les comptes après une activité suspecte, cet e-mail ne fournit aucune explication significative du problème de sécurité supposé. Au contraire, il oriente immédiatement les destinataires vers une procédure d’authentification.
Un autre détail suspect est la demande de connexion pour recevoir un code de vérification à usage unique. L’email de phishing présente cette étape comme nécessaire pour débloquer le compte, mais le site lié n’est pas exploité par Chase. Les références à des codes de vérification et à des numéros de téléphone enregistrés peuvent rendre les emails de phishing crédibles car ils ressemblent à des procédures bancaires de sécurité familières.
Le bouton « Voir les détails » est particulièrement important. Malgré son nom habituel, il dirige les destinataires vers un site web utilisant un domaine sans lien. Les emails de phishing dissimulent fréquemment des destinations trompeuses derrière des boutons qui semblent fournir des informations de compte ou des mises à jour de sécurité.
La page de connexion contrefaite fournit une preuve supplémentaire de tromperie. Elle reproduit le branding de Chase et les champs d’authentification familiers, mais ces éléments visuels peuvent être copiés. Le domaine réel du site web est un indicateur plus fiable de son identité que le logo ou l’apparence du formulaire de connexion.
L’email contient également une faute d’orthographe évidente, faisant référence à un « one-tme code » au lieu d’un « one-time code ». Bien que les communications légitimes puissent contenir des erreurs, de telles erreurs méritent d’être examinées lorsqu’un email prétend provenir d’une grande institution financière.
Une autre caractéristique est l’inclusion de références au site officiel de Chase et au système de messagerie sécurisée. Ces détails peuvent donner l’impression que l’email est fiable, même si le bouton principal mène ailleurs. La présence d’une adresse web légitime dans le corps de l’email ne prouve pas que chaque lien intégré est authentique.