L’email de phishing est Untrusted Device Was Added To Your Account une fausse notification de sécurité créée pour voler les identifiants des comptes de messagerie. Il tente de faire croire aux destinataires qu’un appareil inconnu a récemment été connecté à leur compte et les encourage à enquêter sur l’activité via un bouton fourni.
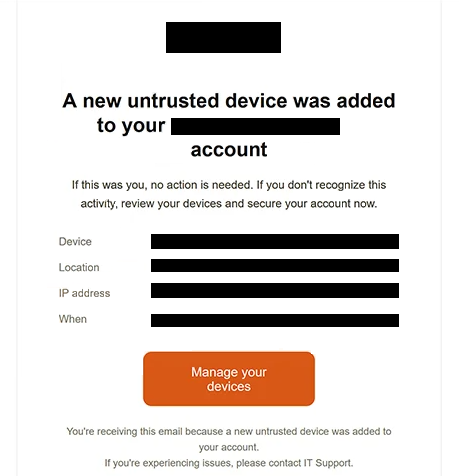
Le sujet indique « Alerte de sécurité : Un nouvel appareil non fiable ajouté à votre compte Email. » Plutôt que de se fier uniquement à un avertissement vague, l’email fournit plusieurs détails sur la connexion supposée. Cela inclut un appareil identifié comme Electron sur Windows, un emplacement à Virginia Beach, une adresse IP, ainsi qu’une date et une heure précises.
Les destinataires sont informés qu’aucune action n’est nécessaire s’ils reconnaissent l’activité. Ceux qui ne reconnaissent pas l’appareil sont invités à examiner leur appareil et à sécuriser le compte. L’e-mail propose un bouton « Gérer vos appareils » à cet effet.
L’alerte de sécurité est fausse. Cliquer sur le bouton amène l’utilisateur vers un site de phishing plutôt qu’une véritable page de gestion de compte.
Une partie importante de cette campagne est la manière dont le site de phishing s’adapte au destinataire. L’adresse e-mail est codée dans l’URL, et le site l’utilise pour déterminer quel fournisseur de messagerie la personne utilise. Il peut ensuite présenter un formulaire de connexion conçu pour ressembler à ce service particulier.
Dans l’exemple analysé, la page de phishing affichait une fausse superposition de connexion Gmail. Elle demandait une adresse e-mail et un mot de passe, mais les utilisateurs d’autres fournisseurs de messagerie pouvaient rencontrer une imitation différente basée sur leur adresse.
Les identifiants soumis via le faux formulaire sont envoyés aux escrocs. Ils ne servent pas à examiner les appareils connectés ni à sécuriser le compte.
Un mot de passe d’e-mail volé peut donner aux attaquants accès aux informations stockées dans la boîte de réception et exposer d’autres comptes qui utilisent l’adresse compromise pour récupérer le mot de passe. Les escrocs pourraient aussi utiliser la boîte aux lettres pour se faire passer pour son propriétaire ou tenter d’empêcher l’utilisateur légitime d’y accéder.
L’e-mail n’est pas une véritable notification de sécurité provenant de Google, Gmail ou d’un autre fournisseur de messagerie. Toute personne ayant saisi des identifiants sur la page de phishing doit changer rapidement le mot de passe affecté, examiner les sessions actives et les appareils connectés, et remplacer le même mot de passe sur tout autre compte où il a été réutilisé.
L’email complet de phishing Untrusted Device Was Added To Your Account est ci-dessous :
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Comment reconnaître cet email de phishing
L’email de phishing « Untrusted Device Was Added To Your Account » est conçu pour ressembler au type de notification de sécurité que les utilisateurs peuvent réellement recevoir après une activité inhabituelle du compte. Cela rend le contexte de l’avertissement particulièrement important.
Une technique utilisée pour renforcer la crédibilité consiste à inclure des informations détaillées sur l’appareil allégué. L’e-mail ne se contente pas de dire qu’une connexion inconnue a eu lieu. Il fournit un type d’appareil, une localisation à Virginia Beach, une adresse IP et un horodatage. Ces détails peuvent sembler être des preuves tirées d’un véritable journal de sécurité, mais leur présence n’établit pas que l’activité a eu lieu.
Le bouton « Gérer vos appareils » est une autre partie essentielle de cette tromperie. Un destinataire préoccupé par un appareil inconnu peut raisonnablement vouloir vérifier les activités récentes du compte, mais le bouton l’envoie vers un site tiers de phishing plutôt que vers les réglages de sécurité légitimes de son fournisseur de messagerie.
La page accessible ensuite peut être particulièrement trompeuse car elle change selon le fournisseur de messagerie du destinataire. Un utilisateur Gmail, par exemple, peut voir une invite de connexion à la manière de Gmail. Cette personnalisation peut rendre la tentative de phishing plus pertinente qu’une simple fausse page de connexion.
Les destinataires devraient donc prêter attention au domaine réel plutôt que de se fier à des logos familiers ou à un formulaire de connexion qui semble correspondre à leur fournisseur de messagerie. Une page qui ressemble visuellement au service attendu peut néanmoins être contrôlée par des escrocs.
La séquence des événements est également révélatrice. L’email affirme que l’utilisateur doit inspecter un appareil inconnu, mais suivre ses instructions aboutit finalement à une demande d’identifiants de connexion sur un site web sans rapport. Les paramètres de sécurité du compte doivent être accédés directement via le site officiel ou l’application du fournisseur.