L’email de phishing Update your account information to avoid interruption est une arnaque qui se fait passer pour des fournisseurs d’hébergement web pour voler les identifiants de leur compte de messagerie. Il avertit les destinataires que leurs informations de compte doivent être mises à jour et suggère que ne pas compléter le processus pourrait interrompre leurs services d’hébergement. Le supposé problème de compte sert à persuader les destinataires de visiter un site de connexion contrefait.
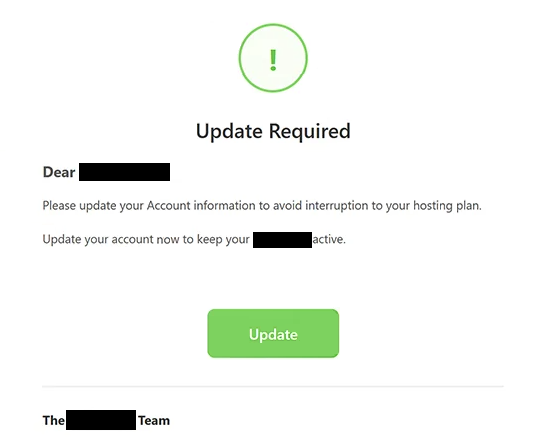
L’email de phishing se présente comme une notification automatisée d’une société d’hébergement. Il affirme que les détails du compte du destinataire nécessitent une attention mais n’explique pas quelles informations sont obsolètes ni pourquoi une mise à jour est nécessaire. Cet avertissement vague crée de l’incertitude tout en encourageant les destinataires à suivre les instructions fournies.
Pour compléter la mise à jour présumée, les destinataires doivent cliquer sur un bouton intitulé « Mise à jour ». Plutôt que d’ouvrir une page de gestion de compte d’hébergement légitime, le bouton mène à un site de phishing. Le site tente d’identifier le fournisseur de messagerie du visiteur et d’afficher une interface de connexion contrefaite correspondante.
Une version observée de la page de phishing imite l’écran de connexion de Gmail. En affichant une interface d’authentification familière, les escrocs tentent de convaincre les visiteurs qu’ils accèdent à leur service de messagerie habituel. Cependant, le site n’est pas exploité par Google ni par le fournisseur d’hébergement censé être responsable de la notification.
La page de phishing est conçue pour capturer les adresses e-mail et les mots de passe saisis par les visiteurs. Si les attaquants obtiennent des identifiants valides, ils peuvent tenter d’accéder aux boîtes aux lettres correspondantes, lire des correspondances privées et collecter des informations sensibles. Les comptes compromis peuvent également être utilisés pour usuper l’identité de leurs propriétaires ou distribuer des courriels de phishing supplémentaires.
L’accès aux comptes e-mail peut exposer d’autres services en ligne à des activités non autorisées. Les attaquants peuvent tenter de réinitialiser les mots de passe des comptes associés à la boîte aux lettres compromise, ce qui pourrait permettre d’accéder à des informations personnelles ou professionnelles supplémentaires. Ces conséquences dépendent des mesures de sécurité protégeant chaque compte.
L’email de phishing Update your account information to avoid interruption n’est pas une notification légitime de service d’hébergement. Son but est d’obtenir les identifiants de connexion via une page d’authentification trompeuse plutôt que de résoudre un véritable problème de compte.
L’email complet de phishing Update your account information to avoid interruption est ci-dessous :
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Comment reconnaître les emails de phishing
L’email de phishing Update your account information to avoid interruption utilise un avertissement d’interruption de service pour pousser les destinataires à agir. Bien que les fournisseurs d’hébergement légitimes puissent parfois demander des mises à jour de compte, un email inattendu qui menace de perturber sans expliquer le problème sous-jacent doit être examiné attentivement.
Un signe d’alerte est l’absence d’informations spécifiques sur le compte. L’email de phishing n’identifie pas les détails à mettre à jour ni ne fournit d’explication claire du problème supposé. Au lieu de cela, il oriente les destinataires vers un bouton de mise à jour générique, donnant l’impression que l’action demandée paraît routinière.
La destination du bouton « Mettre à jour » est un autre indicateur important. Le lien mène à un site web sans lien plutôt qu’au service officiel de gestion de compte du fournisseur d’hébergement. Les emails de phishing dissimulent fréquemment des destinations externes derrière des boutons qui semblent offrir des fonctions de gestion de compte ordinaires.
La page de connexion contrefaite fournit une preuve supplémentaire de tromperie. Bien que l’email concerne un compte d’hébergement, la destination peut afficher un formulaire d’authentification de type Gmail demandant des identifiants de messagerie. Ce décalage entre le but déclaré de l’email et les informations demandées par le site est caractéristique des tentatives de phishing.
L’identité de l’expéditeur doit également être examinée. Les emails de phishing peuvent inclure des noms d’entreprises hébergeantes, une mise en forme professionnelle, des étiquettes de notification automatisées et des avis de droits d’auteur. Ces informations peuvent donner une apparence officielle mais ne prouvent pas que l’email provient de l’organisation usurpée.
Une autre caractéristique suspecte est l’utilisation de l’urgence sans informations pertinentes à l’appui. L’email laisse entendre que les services d’hébergement pourraient être interrompus si le destinataire ne met pas à jour les informations de son compte. Cela encourage une action rapide tout en offrant peu d’occasions d’évaluer si l’avertissement est authentique.