L’arnaque par e-mail Verify Your Apple ID Account est une campagne de phishing qui se fait passer pour Apple afin de tromper les destinataires afin qu’ils révèlent leurs identifiants de compte. L’email de phishing se présente comme une notification de sécurité officielle et affirme que les utilisateurs doivent vérifier leur identifiant Apple pour protéger leurs comptes et informations personnelles. Son véritable but est de diriger les destinataires vers une fausse page de connexion Apple contrôlée par des escrocs.
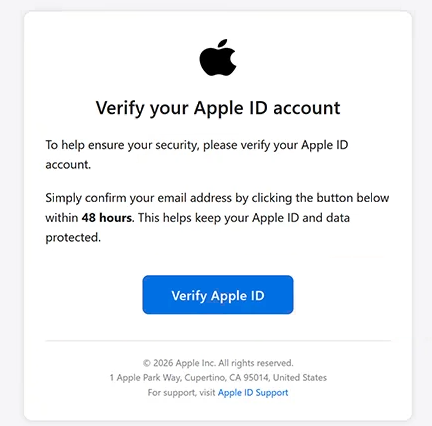
L’email de phishing utilise l’objet « Action requise » et demande aux destinataires de confirmer leur adresse e-mail dans les 48 heures. Cette date limite crée un sentiment d’urgence artificiel, encourageant les utilisateurs à finaliser le processus de vérification supposé sans remettre en question sa légitimité. L’email n’identifie pas un incident de sécurité spécifique ni n’explique pourquoi le compte nécessite soudainement une vérification supplémentaire.
Les destinataires sont invités à cliquer sur un bouton intitulé « Vérifier l’identifiant Apple ». Au lieu d’ouvrir le service légitime de gestion de compte d’Apple, le bouton mène à un site de phishing hébergé sur un sous-domaine Heroku. Le site imite l’interface d’authentification d’Apple et affiche une image de marque reconnaissable pour rendre la demande de vérification authentique.
La page de phishing demande initialement aux visiteurs de fournir une adresse e-mail ou un numéro de téléphone, ce qui rappelle la première étape du processus habituel de connexion d’Apple. Elle peut ensuite demander un mot de passe, permettant aux escrocs de capturer les identifiants nécessaires pour tenter un accès non autorisé aux comptes. Le design de connexion familier vise à faire croire aux visiteurs qu’ils interagissent avec les services officiels d’Apple.
Des identifiants de compte Apple compromis peuvent exposer les utilisateurs à plusieurs risques. Selon les paramètres de sécurité du compte et l’accès obtenu, les attaquants peuvent tenter de consulter les informations stockées dans iCloud, accéder à des fichiers personnels et des photographies, ou effectuer des achats non autorisés via les services Apple. Ils peuvent également tenter d’exploiter les méthodes de paiement associées au compte.
L’email de phishing contient le nom d’Apple, les informations sur les droits d’auteur et l’adresse réelle de l’entreprise à Cupertino. Ces informations visent à renforcer son apparence de notification officielle, mais elles n’établissent pas l’authenticité. L’adresse e-mail de l’expéditeur n’a aucun lien avec Apple, et le site de vérification n’est pas exploité par la société.
L’email complet de phishing Verify Your Apple ID Account est ci-dessous :
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Comment reconnaître les emails de phishing
L’email de phishing Verify Your Apple ID Account contient plusieurs signes avant-coureurs, à commencer par sa demande inattendue de vérification du compte. Il affirme qu’il est nécessaire de confirmer une adresse e-mail pour assurer la sécurité du compte, mais ne fournit aucune explication spécifique à cette exigence. Les notifications de comptes légitimes offrent généralement suffisamment de contexte pour que les utilisateurs comprennent pourquoi une action est nécessaire.
Le délai de 48 heures est un autre élément suspect. Les emails de phishing imposent fréquemment des délais courts pour décourager les destinataires d’examiner l’expéditeur ou de vérifier la destination des liens intégrés. Dans cette campagne, la date limite est présentée comme faisant partie d’une procédure de sécurité, même si l’email n’explique pas ce qui se passerait si la vérification était retardée.
L’adresse de l’expéditeur est particulièrement importante lors de l’évaluation de l’email. Bien que le contenu se fasse passer pour Apple, l’email provient d’une adresse non associée à l’entreprise. Un nom d’expéditeur reconnaissable, un logo de l’entreprise ou une disposition professionnelle ne garantissent pas que l’email provient de l’organisation usurpée.
Le bouton « Vérifier l’identifiant Apple » fournit un autre indicateur clair. Sa destination est un site hébergé par Heroku plutôt qu’un domaine officiel Apple. Les sites de phishing utilisent fréquemment des services d’hébergement sans lien tout en reproduisant des pages de connexion familières, ce qui rend la barre d’adresses plus utile pour identifier la tromperie que l’apparence du site.
Le pied de page de l’email mérite également une attention particulière. Il inclut l’adresse physique d’Apple, un avis de copyright, une référence de support et une option de désabonnement. Ces détails peuvent faire passer les emails de phishing pour une correspondance d’entreprise ordinaire, mais ils peuvent être copiés à partir de communications légitimes et ne vérifient pas l’identité de l’expéditeur.
Un autre signe d’alerte est la demande d’entrer les identifiants du compte après avoir suivi un lien de vérification non sollicité. La page de phishing ressemble à un formulaire de connexion Apple, commençant par une demande d’adresse e-mail ou de numéro de téléphone. Cependant, une interface d’authentification authentique peut toujours être hébergée sur un site web contrôlé par des escrocs.