L’email de phishing We ask you to confirm the email address used for your account est une arnaque conçue pour voler les identifiants des comptes e-mail via un faux processus de vérification. Il se fait passer pour un fournisseur de services webmail et affirme qu’une récente mise à jour de la plateforme exige que les destinataires confirment leurs adresses e-mail enregistrées. La mise à jour supposée sert de prétexte pour orienter les utilisateurs vers un site de connexion de phishing.
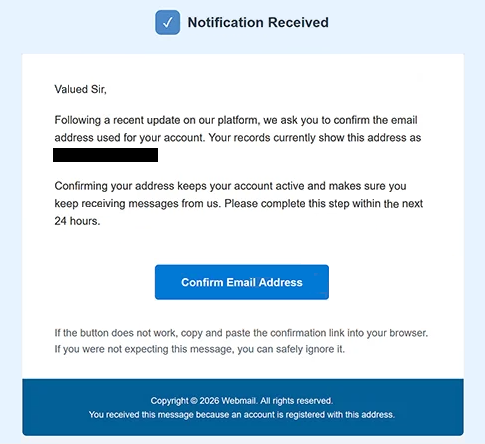
L’email de phishing utilise l’objet « Vous avez reçu une notification » et informe les destinataires qu’ils doivent confirmer leur adresse e-mail dans les 24 heures. Cela suggère qu’il est nécessaire de suivre la procédure pour garder leurs comptes actifs et continuer à recevoir des emails. Cependant, la notification n’identifie pas de mise à jour spécifique de la plateforme ni n’explique pourquoi les comptes existants nécessitent soudainement une vérification supplémentaire.
Pour compléter la confirmation supposée, les destinataires sont invités à cliquer sur un bouton intitulé « Confirmer l’adresse e-mail ». Ce bouton mène à un site de phishing hébergé sur un sous-domaine pages.dev plutôt qu’à un service de webmail légitime. Le site web observé affiche le logo de Google et la marque « GMAIL Webmail », donnant l’impression d’une page d’authentification d’e-mail familière.
Le site de phishing peut adapter son interface de connexion pour correspondre au fournisseur de messagerie du visiteur. Cela permet aux escrocs de cibler les utilisateurs de différents services de messagerie via la même campagne. En présentant des champs de marque et d’authentification reconnaissables, le site tente de convaincre les visiteurs que la saisie de leurs identifiants fait partie d’une procédure légitime de vérification de compte.
Le véritable objectif du site est de collecter des adresses e-mail et des mots de passe. Si les destinataires soumettent des identifiants valides, les escrocs peuvent tenter d’accéder à leurs boîtes aux lettres sans autorisation. Cela pourrait exposer la correspondance privée, les pièces jointes, les coordonnées et d’autres données sensibles stockées dans les comptes compromis.
L’accès à un compte e-mail peut également permettre des attaques supplémentaires. Les escrocs pourraient se faire passer pour le propriétaire du compte, envoyer des emails de phishing à leurs contacts ou tenter de réinitialiser les mots de passe d’autres services associés à l’adresse compromise. Les conséquences dépendent des paramètres de sécurité du compte et de la capacité d’utilisation réussie des identifiants volés.
L’email de phishing n’est We ask you to confirm the email address used for your account pas une notification légitime de vérification de compte. Son but est d’obtenir des identifiants de connexion en exploitant les préoccupations liées à l’accès aux comptes et aux interruptions des services de messagerie.
L’email complet de phishing We ask you to confirm the email address used for your account est ci-dessous :
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Comment reconnaître les emails de phishing
L’email de phishing contient We ask you to confirm the email address used for your account plusieurs signes avant-coureurs, dont son salutation inhabituelle, « Valored Sir ». La notification concernerait supposément un compte email existant mais n’identifie pas le destinataire par son nom ni ne précise quel service de messagerie est responsable de la demande. Ce manque de personnalisation est suspect, surtout lorsque l’email prétend nécessiter une action spécifique au compte.
Un autre signe d’alerte est la date limite de 24 heures. L’email de phishing suggère que les destinataires doivent confirmer rapidement leur adresse pour conserver l’accès au compte, ce qui crée une pression pour agir avant d’examiner la demande. Cependant, il ne fournit aucune explication claire des changements de plateforme censés être responsables de l’exigence de vérification.
L’objet « Vous avez reçu une notification » est également exceptionnellement générique. Elle n’identifie ni l’expéditeur, ni le service concerné, ni la finalité de l’email. Combiné à l’explication vague d’une mise à jour de la plateforme, cela rend la notification difficile à associer à un processus légitime de gestion de compte.
Le bouton « Confirmer l’adresse e-mail » est particulièrement important car il dirige les destinataires vers un site web sans lien avec leur fournisseur de messagerie. Bien que le bouton semble offrir une procédure de vérification de routine, la destination demande des identifiants de connexion. Cette incohérence entre la confirmation d’une adresse e-mail et la saisie d’un mot de passe de compte est caractéristique des emails de phishing pour le vol d’identifiants.
La page de connexion contrefaite peut sembler convaincante car elle reproduit une image de marque reconnaissable d’un service de messagerie. Dans l’exemple observé, le site web affiche le logo de Google et du texte lié à Gmail. Cependant, des logos familiers et des champs d’authentification peuvent être copiés, et leur présence ne prouve pas que le site est exploité par l’entreprise usurpée.
L’email inclut également un avis de copyright faisant référence à « Webmail » et une explication indiquant que la notification a été envoyée parce que le destinataire possède un compte enregistré. Ces informations administratives génériques n’identifient pas une organisation légitime ni ne vérifient l’identité de l’expéditeur.