L’email de phishing Webmail security update verification fait partie d’une campagne de vol de crédibilité visant les utilisateurs de services de webmail. L’email de phishing est déguisé en notification officielle de sécurité, affirmant que le système de messagerie du destinataire a récemment été mis à jour et que la vérification par boîte mail est nécessaire pour activer la dernière version de sécurité.
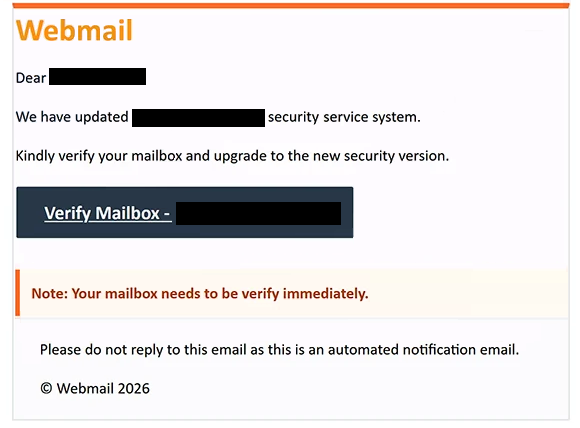
L’email de phishing utilise la ligne d’objet « Webmail security update verification » et informe les destinataires que le système de sécurité de leur domaine a été mis à jour. Il leur demande de vérifier immédiatement leur boîte aux lettres pour finaliser la mise à niveau supposée. L’email inclut également l’adresse ou le domaine du destinataire dans son contenu, donnant l’impression que la notification est pertinente pour son compte email spécifique.
Un bouton intitulé « Vérifier la boîte aux lettres » est fourni pour lancer le processus de vérification supposé. Cliquer dessus dirige les utilisateurs vers un site de phishing affichant une page de connexion de messagerie web contrefaite. La page demande une adresse e-mail et un mot de passe, présentant le formulaire comme une étape d’authentification standard requise pour compléter la mise à jour de sécurité.
Le site de phishing affiche également une étiquette « Connexion SSL sécurisée » pour renforcer l’impression que le processus de connexion est protégé. Cependant, cette étiquette ne confirme pas la légitimité du site. Le but du formulaire de connexion contrefait est de capturer les identifiants saisis par les visiteurs et de les rendre accessibles aux escrocs.
L’email de phishing contient également une référence au droit d’auteur de cPanel, L.L.C., une société légitime associée aux logiciels de gestion d’hébergement web. Cette référence sert à rendre l’email officiel apparent, mais cPanel n’a pas d’implication identifiée dans la campagne de phishing. Les escrocs exploitent le nom connu de l’entreprise pour soutenir leur tentative d’usurpation.
Si les attaquants obtiennent des identifiants de messagerie web valides, ils peuvent accéder à la correspondance privée, aux pièces jointes stockées et à d’autres informations disponibles via le compte compromis. Ils peuvent également se faire passer pour le propriétaire du compte, envoyer des emails de phishing supplémentaires à leurs contacts ou tenter de réinitialiser les mots de passe d’autres services liés à l’adresse email concernée.
La campagne identifiée vise à voler les identifiants de connexion plutôt qu’à distribuer des logiciels malveillants. Sa tromperie centrale est l’affirmation qu’une mise à jour de sécurité des e-mails ne peut être complétée sans une vérification immédiate de la boîte aux lettres, dirigeant les destinataires vers une page de connexion contrôlée par l’attaquant plutôt qu’un service de webmail légitime.
L’email complet de phishing Webmail security update verification est ci-dessous :
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Comment reconnaître les emails de phishing
Les courriels de phishing se faisant passer pour des administrateurs webmail utilisent souvent des mises à jour de sécurité, des exigences de vérification de compte ou des interruptions de service comme raisons de demander des identifiants de connexion. Dans cette campagne, le principal signe d’alerte est l’instruction inattendue de vérifier une boîte aux lettres immédiatement après une supposée mise à jour du système. L’email de phishing ne fournit pas de preuve vérifiable de manière indépendante que le service de messagerie du destinataire nécessite réellement une telle action.
La formulation et la présentation fournissent également des indices. L’email fait référence à une mise à jour d’un service de sécurité mais n’identifie pas clairement un hébergeur spécifique responsable du changement. Il contient également l’instruction grammaticalement incorrecte « Votre boîte aux lettres doit être vérifiée immédiatement », ce qui est une raison supplémentaire de remettre en question son authenticité.
Les destinataires doivent prêter une attention particulière aux liens associés aux boutons de vérification. Dans ce cas, le bouton « Vérifier la boîte aux lettres » mène à un domaine sans lien avec un fournisseur de webmail identifiable. Une page de connexion accessible via un domaine externe inattendu doit être considérée comme suspecte, même lorsqu’elle ressemble à une interface de messagerie familière.
Une autre caractéristique est l’utilisation d’une terminologie de sécurité rassurante. Des étiquettes telles que « Connexion SSL sécurisée », des références à des mises à jour système et des noms d’entreprises reconnaissables peuvent rendre crédibles les sites de phishing. Cependant, aucun de ces éléments ne prouve qu’un site web est exploité par l’organisation qu’il prétend représenter.
L’adresse e-mail réelle de l’expéditeur doit également être examinée plutôt que de se fier au nom affiché. Un domaine inconnu, une adresse non liée au fournisseur de services revendiqué, ou des incohérences entre l’expéditeur et le site web lié peuvent indiquer une usurpation d’identité. Même lorsque ces détails paraissent convaincants, ils n’établissent pas indépendamment leur authenticité.
La manière la plus fiable d’évaluer ce type d’email de phishing est de vérifier les notifications de compte via le service de webmail légitime, accessible indépendamment de l’email. La combinaison d’une réclamation urgente de mise à jour de sécurité, d’un bouton de vérification de boîte mail et d’un formulaire de connexion hébergé sur un domaine non lié est particulièrement pertinente pour identifier la tentative de phishing Webmail security update verification .