L’email de phishing Webmail Service Update tente de transformer ce qui ressemble à une amélioration logicielle de routine en une opportunité de voler un mot de passe d’email. Plutôt que d’avertir d’un compte expiré ou de menacer de suspension immédiate, cette campagne informe les destinataires qu’une nouvelle version de leur service de webmail est devenue disponible.
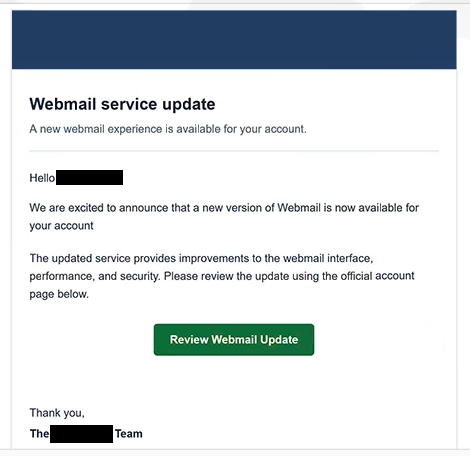
L’email utilise l’objet « Webmail Service Update for – ». Il s’adresse au destinataire et annonce qu’une expérience webmail mise à jour est prête pour son compte. Selon l’email, la nouvelle version apporte des améliorations de l’interface, des performances et de la sécurité.
Les destinataires sont invités à examiner ces changements via un bouton indiquant « Vérifier la mise à jour du Webmail ». L’email décrit cela comme une page officielle de compte, ce qui fait que l’action semble être une étape normale de la mise à niveau d’un service webmail.
Il n’y a pas de véritable mise à jour du webmail derrière le bouton. Ensuite, une page de phishing est hébergée via Google Cloud Storage. Bien qu’il s’agisse d’une plateforme cloud légitime, la page placée là est contrôlée par des escrocs et n’est pas un portail officiel de compte webmail.
Le site copie l’apparence d’une page de connexion cPanel Webmail. Dans la version analysée, l’adresse e-mail du destinataire semble être automatiquement insérée dans le champ de connexion. Le visiteur est alors invité à fournir le mot de passe correspondant.
Entrer un mot de passe n’active pas une nouvelle version du webmail. Les informations sont capturées par les escrocs, ce qui leur donne potentiellement les identifiants nécessaires pour accéder au compte email de la victime.
Les identifiants e-mail sont particulièrement précieux car une boîte de réception peut contenir des conversations privées et des informations sur d’autres comptes. L’accès peut également permettre aux criminels de demander la réinitialisation de mot de passe pour des services liés à l’adresse email compromise ou de se faire passer pour le propriétaire du compte lorsqu’ils contactent d’autres personnes.
Ni cPanel ni Google ne sont responsables de cette campagne de phishing. L’interface de type cPanel est copiée pour rendre la page de connexion authentique, tandis que le service de stockage en nuage est simplement utilisé de manière abusive pour héberger le contenu frauduleux.
Si un mot de passe a déjà été saisi sur la fausse page, il doit être modifié via le service de messagerie réel dès que possible. Le même mot de passe doit également être remplacé sur tout autre compte où il a été réutilisé.
L’email complet de phishing Webmail Service Update est ci-dessous :
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Comment reconnaître l’email de phishing Webmail Service Update
Cette arnaque est notable car son approche est relativement positive. Au lieu d’effrayer immédiatement les destinataires avec la fermeture de compte ou la perte d’emails, elle annonce des améliorations supposées de leur service de webmail existant. Les affirmations sur de meilleures performances, une sécurité et une interface renouvelée donnent aux destinataires une raison apparemment inoffensive de continuer.
La description générique du fournisseur par l’e-mail est une raison d’enquêter plus attentivement. Il aborde une nouvelle version du « Webmail » sans établir de lien clair avec l’entreprise qui gère réellement le compte email du destinataire.
Le bouton « Examiner la mise à jour du webmail » est là où la tromperie devient plus évidente. Un destinataire s’attendant à des informations sur une mise à jour du service est plutôt dirigé vers une page de connexion hébergée en dehors de son service de webmail habituel. Le fait que l’adresse e-mail apparaisse déjà dans le formulaire peut donner à la page une impression de personnalisation, mais cela ne prouve pas que le site est légitime.
L’apparence de type cPanel ne doit pas non plus être utilisée comme preuve d’authenticité. Les interfaces de connexion, logos, sélecteurs de langue et autres éléments visuels familiers peuvent être reproduits sur les pages de phishing. L’adresse affichée dans le navigateur est plus utile pour déterminer si un formulaire de connexion appartient réellement au service attendu.
Il n’est pas non plus nécessaire d’utiliser un e-mail non sollicité pour vérifier si un service de webmail a été mis à jour. Les utilisateurs peuvent ouvrir indépendamment leur page de webmail ou leur panneau de contrôle d’hébergement. Toute modification réelle du service peut être examinée à partir de là sans fournir de mot de passe pour un site atteint par email inattendu.