L’email de phishing You allowed someone access to some of your email data est une arnaque qui se fait passer pour un fournisseur de services de messagerie afin de voler les mots de passe des comptes. Il affirme que le destinataire a accordé à une autre personne la permission d’accéder à ses données e-mail et l’encourage à examiner l’activité de son compte. L’avertissement est faux et vise à diriger les utilisateurs vers une page de connexion contrefaite.
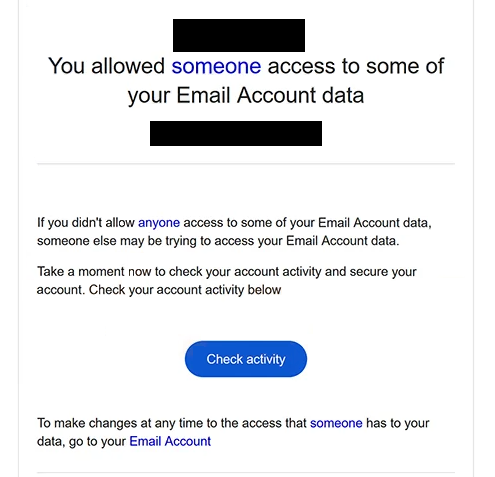
L’email de phishing utilise l’objet « Alerte importante : Nouvelle connexion à votre compte » et indique que quelqu’un a été autorisé à accéder à certaines informations associées à la boîte aux lettres du destinataire. Il suggère qu’une personne non autorisée pourrait tenter d’accéder au compte si le destinataire n’a pas approuvé cette activité. L’e-mail les encourage alors à vérifier immédiatement leur compte.
Pour que l’avertissement paraisse légitime, l’email de phishing inclut un bouton intitulé « Vérifier l’activité ». Ce bouton permettrait aux destinataires de consulter les permissions des comptes et de déterminer si quelqu’un d’autre a eu accès à leurs informations. Cependant, cliquer dessus ouvre un site de phishing plutôt que les paramètres de sécurité du compte d’un fournisseur de messagerie légitime.
La destination est hébergée sur un sous-domaine edgeone.dev et se présente comme un portail d’authentification Gmail. Elle affiche un avis « Authentification requise » et remplit automatiquement l’adresse e-mail du visiteur. La page demande alors le mot de passe du compte et fournit un bouton intitulé « Conserver le même mot de passe ».
Cette formulation vise à faire paraître la saisie d’un mot de passe comme une confirmation de sécurité ordinaire. Plutôt que de demander aux utilisateurs de changer leurs identifiants, la page de phishing donne l’impression qu’ils peuvent conserver leur mot de passe existant après avoir examiné l’activité supposée du compte. En réalité, tout mot de passe soumis via le formulaire est capturé par les escrocs.
Si les identifiants volés sont valides, les attaquants peuvent tenter d’accéder à la boîte aux lettres de la victime. Cela pourrait exposer des correspondances privées, des pièces jointes, des informations de contact et d’autres données sensibles. Les escrocs pourraient également se faire passer pour le propriétaire du compte, envoyer des e-mails de phishing supplémentaires ou tenter de réinitialiser les mots de passe d’autres comptes en ligne associés à l’adresse email compromise.
L’email complet de phishing You allowed someone access to some of your email data est ci-dessous :
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Comment reconnaître les emails de phishing
L’email de phishing You allowed someone access to some of your email data contient plusieurs signes avant-coureurs, à commencer par sa notification de sécurité inattendue. Il affirme qu’une autre personne a obtenu accès aux données de l’email du destinataire, mais n’identifie pas cette personne ni n’explique quelles permissions auraient été approuvées. Ce manque d’informations précises rend l’avertissement difficile à vérifier.
Une autre caractéristique suspecte est la formulation de l’email. L’objet fait référence à une nouvelle connexion, tandis que le corps évoque l’autorisation d’accéder aux données du compte. Ce sont différents types d’activités de compte, pourtant l’email de phishing les présente comme faisant partie du même avertissement sans fournir d’explication claire.
La demande de cliquer sur « Vérifier l’activité » est particulièrement importante. Bien que la vérification de l’activité des comptes soit une pratique de sécurité légitime, le bouton de cet email de phishing dirige les destinataires vers un site web sans rapport. Une étiquette de bouton familière n’établit pas que la destination appartient au fournisseur de messagerie dont on se fait passer l’usurpe.
La page de connexion phishing fournit des indices supplémentaires. Elle utilise une image de marque liée à Gmail et affiche l’adresse e-mail du destinataire, donnant l’impression que la demande d’authentification est personnalisée. Cependant, une adresse e-mail préremplie ne prouve pas que le site web est lié à Google ni qu’une activité suspecte a eu lieu.
Le bouton « Conserver le même mot de passe » est un autre signe d’avertissement distinctif. La page demande le mot de passe existant de l’utilisateur tout en présentant l’action comme un moyen de maintenir la sécurité du compte. Cela est incompatible avec l’objectif supposé de vérifier les permissions des comptes, car examiner les activités récentes ne devrait pas nécessiter d’entrer des identifiants sur un site inconnu.
Les destinataires doivent également examiner l’adresse réelle de l’expéditeur et la destination des liens intégrés. Les emails de phishing peuvent imiter les alertes de sécurité provenant de fournisseurs légitimes, y compris leur formatage, leur terminologie et leur image de marque. Ces éléments visuels sont moins fiables que de vérifier si l’email et le site web lié appartiennent réellement à l’organisation qu’ils prétendent représenter.