Un attacco informatico alle apparecchiature di refrigerazione utilizzate dal servizio nazionale del sangue francese ha minacciato forniture mediche sensibili alla temperatura in tre strutture. Il personale ha rilevato i cambiamenti non autorizzati prima che i prodotti ematici venissero danneggiati, permettendo all’organizzazione di mantenere normali operazioni di raccolta e distribuzione.
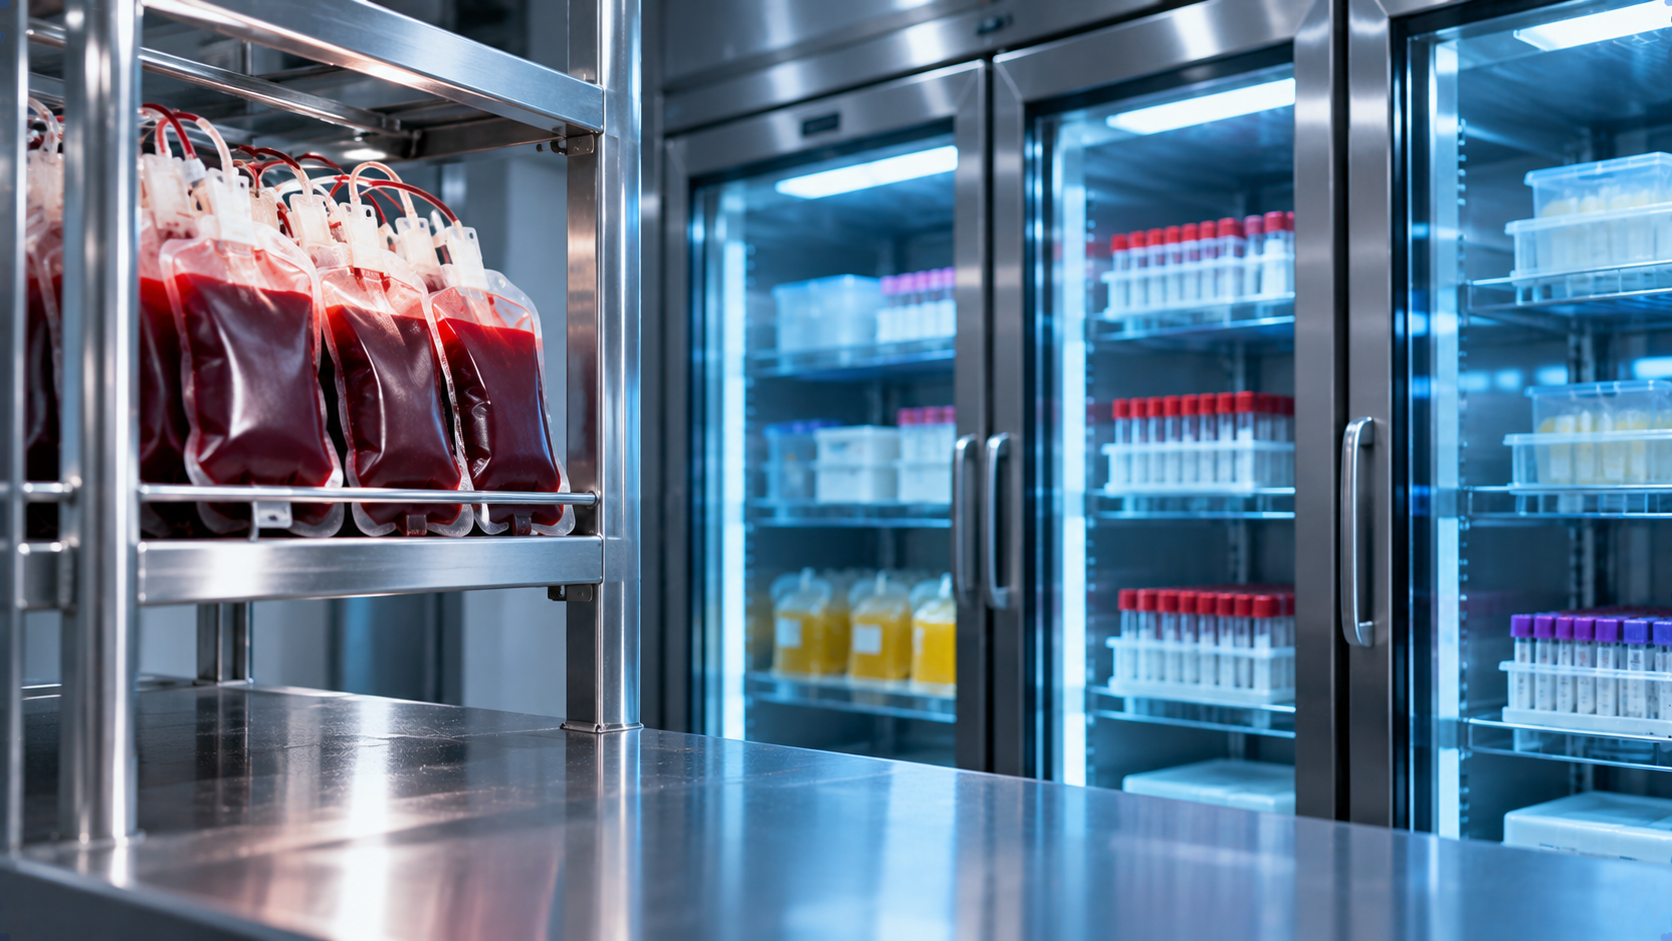
L’incidente è avvenuto il 2 novembre 2026 e ha colpito i sistemi di stoccaggio a freddo gestiti dall’Establishment francese del Sangue (EFS), che gestisce la raccolta, la lavorazione e la distribuzione del sangue in tutta la Francia. Secondo l’organizzazione, gli aggressori hanno manipolato i controlli di temperatura e le impostazioni di scongelamento, portandoli a livelli pericolosamente elevati.
Le strutture interessate hanno immagazzinato plasma destinato alle trasfusioni e alla produzione di medicinali, insieme a campioni biologici. Tali materiali richiedono condizioni di conservazione controllate, rendendo le modifiche non autorizzate alle apparecchiature di refrigerazione una potenziale minaccia per le operazioni sanitarie.
L’EFS ha dichiarato che i suoi sistemi di monitoraggio e allarme hanno identificato rapidamente le impostazioni anomale. Il personale tecnico ha risposto correggendo le apparecchiature interessate e trasferendo o mettendo in sicurezza prodotti medici in depositi non danneggiati.
L’organizzazione ha confermato che non sono andati persi prodotti sanguigni o campioni e che non sono state identificate conseguenze per la salute. La raccolta e la distribuzione del sangue sono proseguite senza interruzioni.
È importante sottolineare che gli attaccanti non compromessero direttamente la rete stessa di EFS. L’incidente coinvolse invece apparecchiature fornite da un fornitore esterno di refrigerazione.
Coolworld Rentals, un’azienda europea di apparecchiature per la refrigerazione, ha riconosciuto un incidente di cybersecurity che coinvolgeva software di monitoraggio remoto. L’azienda ha dichiarato che gli attaccanti hanno sfruttato una vulnerabilità in un componente fornito da terze parti, che era fuori dal suo controllo diretto. Secondo Coolworld, solo un numero limitato delle sue unità di refrigerazione è stato colpito.
L’incidente è avvenuto durante un’ondata più ampia di attacchi contro sistemi di refrigerazione gestiti a distanza in tutta Europa. In ottobre, centinaia di supermercati francesi hanno subito interruzioni simili dopo che gli aggressori hanno manipolato le attrezzature di raffreddamento, costringendo i negozi a scartare prodotti refrigerati e surgelati.
Un’altra ondata è seguita all’inizio di novembre, colpendo rivenditori in paesi come Belgio, Svezia, Irlanda, Lussemburgo, Paesi Bassi ed Estonia. Alcune aziende hanno riportato temperature di refrigerazione salire fino a 50°C, mentre altre hanno subito l’attivazione non autorizzata delle funzioni di scongelamento.
Le preoccupazioni di sicurezza si sono concentrate in parte sui controller industriali accessibili via internet. Vulnerabilità precedentemente divulgate in alcuni sistemi di refrigerazione Danfoss possono consentire accessi non autorizzati o l’esecuzione di comandi a distanza. Tuttavia, gli investigatori non hanno confermato se tali vulnerabilità fossero coinvolte nell’attacco all’EFS.
L’agenzia nazionale francese per la cybersecurity, ANSSI, sta indagando sull’incidente insieme al Ministero della Salute. L’EFS ha inoltre rafforzato il monitoraggio delle sue apparecchiature di refrigerazione, mentre l’accesso remoto alle unità interessate è stato disabilitato.
L’identità e i motivi degli aggressori rimangono sconosciuti. Le autorità non hanno stabilito se l’incidente che ha coinvolto il servizio di sangue e gli attacchi contro supermercati europei siano stati compiuti dagli stessi autori.