Le autorità statunitensi hanno smantellato decine di sospetti fabbriche di laptop in Texas nell’ambito di un’indagine su operatori nordcoreani che ottenevano segretamente lavori tecnologici da remoto presso aziende americane. L’operazione ha portato a due arresti, accuse contro 14 persone e il sequestro di circa 187 computer e dispositivi correlati.
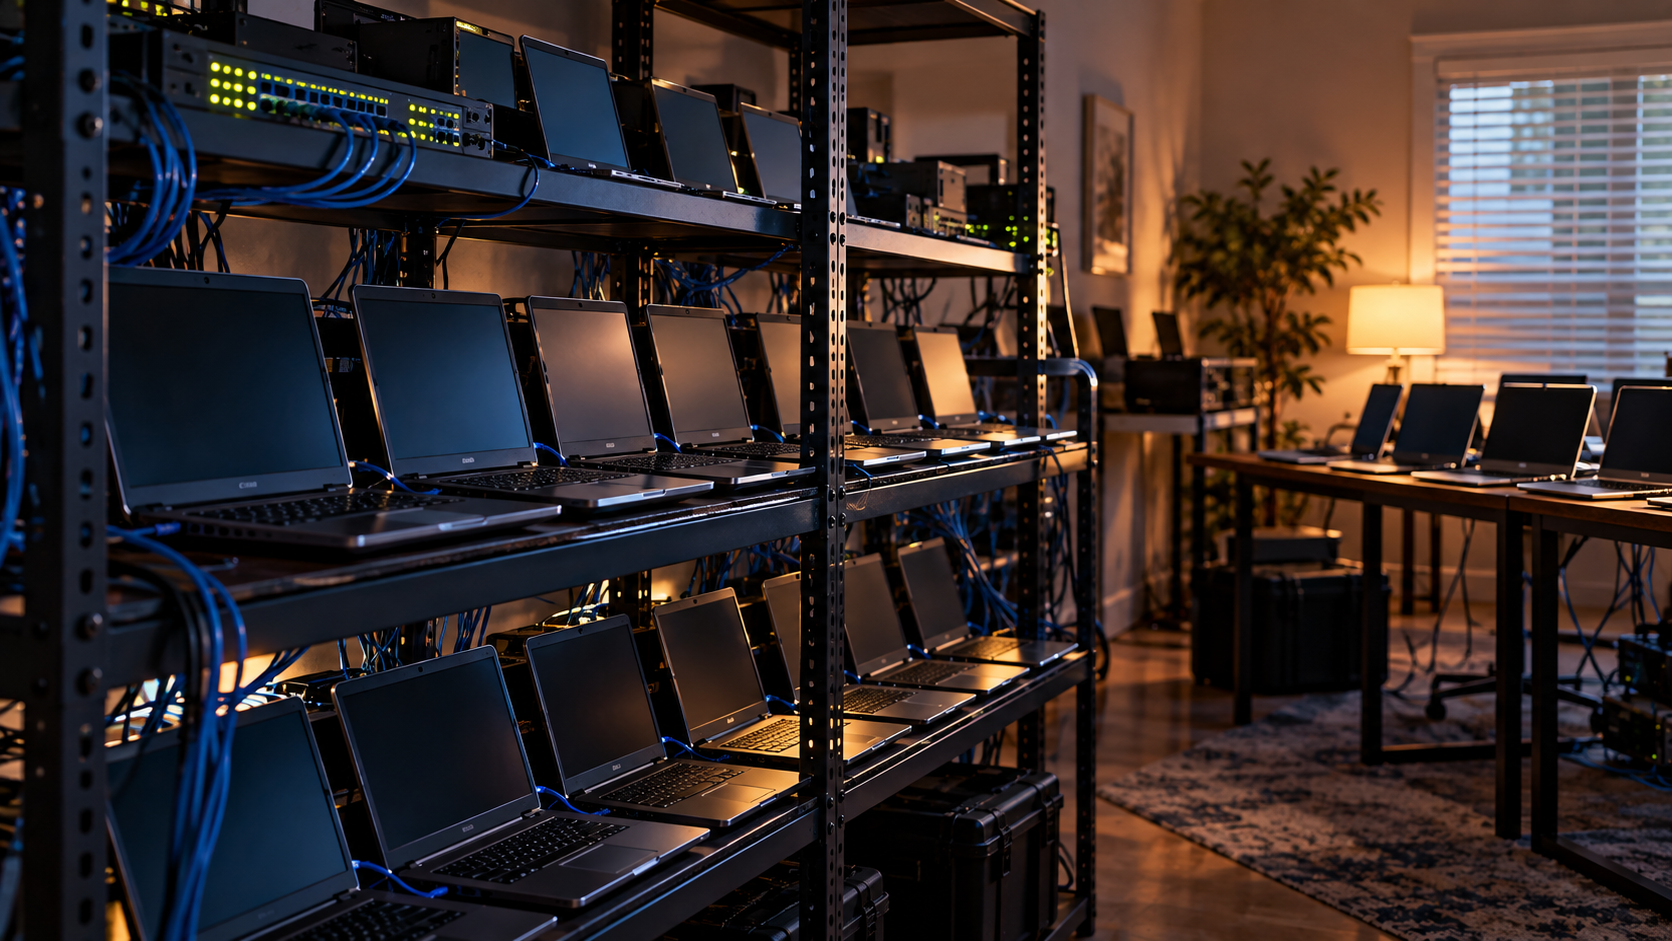
L’FBI ha effettuato perquisizioni in più di 40 abitazioni in Texas tra il 21 e il 25 settembre 2026, nell’ambito di un’operazione chiamata Lonestar Roundup . Gli investigatori ritengono che queste proprietà siano state utilizzate per nascondere le reali posizioni di operatori IT nordcoreani impiegati da imprese statunitensi ignare.
Una fattoria di laptop è un luogo dove i computer forniti dall’azienda sono custoditi e gestiti da remoto da persone altrove. In questo caso, i facilitatori avrebbero ricevuto laptop di lavoro presso indirizzi americani, installato software di accesso remoto e permesso ai lavoratori stranieri di connettersi a essi, facendo sembrare che la loro attività provenisse dagli Stati Uniti.
Il Dipartimento di Giustizia ha inoltre annunciato l’arresto di Michael James Bostelle, residente in Pennsylvania, e Juan Cecilio Peña Carrillo, del Texas. Entrambi sono accusati di frode bancaria, riciclaggio di denaro e furto d’identità in relazione alla presunta operazione.
Secondo i procuratori, la più ampia cospirazione ha colpito più di 70 aziende americane tra il 2019 e il 2025, generando circa 3 milioni di dollari di entrate occupazionali. Si ritiene che il denaro sia stato trasferito a entità controllate dalla Corea del Nord, potenzialmente a sostegno dei programmi di armi autorizzati dal paese.
I datori di lavoro interessati operavano in settori quali sanità, comunicazioni, cybersicurezza, vendita al dettaglio e manifatturiero. Gli investigatori affermano che i lavoratori hanno utilizzato identità rubate o fabbricate, documenti di lavoro fuorvianti e connessioni internet progettate per mascherare la loro posizione reale.
Cybersecurity company CrowdStrike ha tracciato l’attività sotto il nome di Famous Chollima, noto anche come WageMole. I suoi ricercatori hanno identificato tecniche utilizzate per reindirizzare i laptop forniti dal datore di lavoro ai facilitatori, inclusi false richieste di trasferimento, manipolazioni di spedizione e segnalazioni fraudolente di apparecchiature scomparse.
L’FBI ha avvertito che gli agenti nordcoreani stanno adattando i loro metodi man mano che i datori di lavoro migliorano la verifica dell’identità. Alcuni ora reclutano intermediari per partecipare a colloqui, completare incarichi o fornire accesso a conti professionali, mentre altri subappaltano i lavori a freelance.
Oltre alle perdite finanziarie, questi accordi possono esporre reti aziendali e informazioni riservate a individui non autorizzati. Le precedenti operazioni di lavoratori IT nordcoreani hanno comportato anche furto di dati ed estorsioni.
Le autorità stanno sollecitando le aziende a rafforzare le procedure di assunzione da remoto, verificare l’identità dei candidati e indagare su spedizioni insolite di dispositivi o attività di accesso remoto. L’indagine è ancora in corso e tutti gli imputati sono presumibili innocenti fino a prova contraria.