L’email di phishing Verification of Access Renewal è una truffa che si impersonerà da un help desk IT per rubare le password degli account email. Sostiene che la password del destinatario sia scaduta e che sia stato disconnesso dal suo account. L’email di phishing presenta una procedura di verifica come unico modo per ripristinare l’accesso continuando a usare la password esistente.
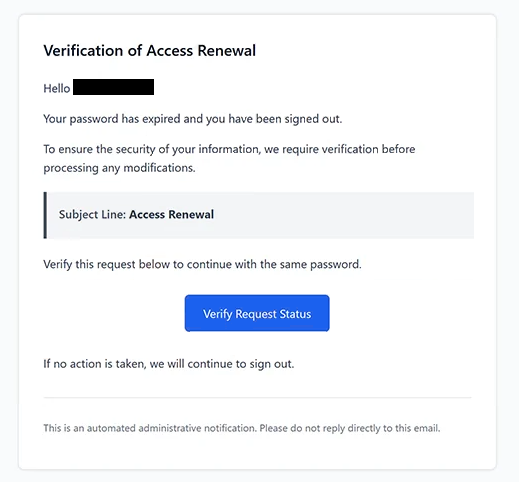
L’email utilizza l’oggetto “Access Renewal” e mostra l’intestazione ” Verification of Access Renewal .” Informa i destinatari che le loro password non sono più valide e che è necessaria la verifica dell’identità prima che eventuali modifiche all’account possano essere elaborate. Tuttavia, la notifica non identifica un provider email specifico né spiega perché la password sia presumibilmente scaduta.
I destinatari sono istruiti a cliccare su un pulsante etichettato “Verifica lo stato della richiesta.” L’email suggerisce che completare questo passaggio permetterà loro di continuare a usare la password attuale. Avverte inoltre che continueranno a essere disconnessi se non completano la verifica, creando pressione per seguire le istruzioni.
Il pulsante conduce a un sito phishing ospitato su shanghaijundu.com, un dominio non correlato al servizio email del destinatario. Il sito web mostra l’intestazione “Continua con la tua email” e presenta un modulo di accesso con l’indirizzo email del destinatario già inserito. Ai visitatori viene quindi chiesto di fornire le proprie password.
L’indirizzo email precompilato è pensato per far apparire la pagina di autenticazione personalizzata e affidabile. I destinatari possono presumere che il sito riconosca i loro account perché i loro indirizzi sono già visualizzati. Tuttavia, queste informazioni possono essere incluse in un link di phishing o ottenute da truffatori prima che l’email venga inviata.
Le password inviate tramite il modulo falso vengono raccolte dagli aggressori. Se le credenziali sono valide, i truffatori possono tentare di accedere alle cassette postali interessate, leggere corrispondenza privata e ottenere informazioni sensibili da email o allegati memorizzati. Possono anche impersonare i proprietari degli account per inviare ulteriori email di phishing.
Account email compromessa possono esporre altri servizi online ad accessi non autorizzati. Gli attaccanti possono tentare di reimpostare le password degli account collegati all’indirizzo email interessato, potenzialmente ottenendo accesso a ulteriori informazioni personali o aziendali. L’entità del danno dipende dalle impostazioni di sicurezza dell’account e dal fatto che le credenziali rubate possano essere utilizzate con successo.
L’email di phishing ” Verification of Access Renewal ” non dimostra che la password del destinatario sia scaduta o che il suo account sia stato disconnesso. Il suo scopo è ottenere le credenziali di accesso tramite una pagina di autenticazione falsa piuttosto che completare un processo legittimo di rinnovo della password.
L’email completa di phishing Verification of Access Renewal “” è riportata di seguito:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Come riconoscere le email di phishing
L’email di phishing ” Verification of Access Renewal ” contiene diversi segnali d’allarme, a partire dalla sua notifica di scadenza della password inaspettata. Afferma che il destinatario è stato disconnesso, ma non fornisce alcuna informazione o spiegazione specifica dell’account per la presunta scadenza. La notifica inoltre non identifica l’organizzazione responsabile della gestione dell’account.
Un altro dettaglio sospetto è l’istruzione di verificare una password scaduta continuando a utilizzare le stesse credenziali. L’email afferma che la password è scaduta ma suggerisce che la verifica permetterà al destinatario di continuare a usarla. Questa incoerenza solleva dubbi sulla legittimità della presunta procedura di rinnovo dell’account.
Il pulsante “Verifica lo stato della richiesta” è particolarmente importante perché indirizza i destinatari a un sito web non correlato al loro provider di email. Sebbene il pulsante sembri offrire una funzione amministrativa di routine, la destinazione richiede la password esistente del destinatario. Questa discrepanza tra la procedura di verifica dichiarata e il sito web vero e proprio è caratteristica delle email di phishing che rubano credenziali.
La pagina di login falsa può anche apparire convincente perché mostra automaticamente l’indirizzo email del destinatario. Tuttavia, un indirizzo precompilato non dimostra che il sito appartenga a un fornitore di servizi legittimo. I siti di phishing possono utilizzare informazioni già note ai truffatori per far apparire i moduli di autenticazione personalizzati.
La formulazione dell’email fornisce un altro indizio. Utilizza frasi amministrative come ” Verification of Access Renewal ” e si riferisce ai requisiti di sicurezza senza identificare un specifico reparto IT o spiegare il problema dell’account. Termini del genere possono far sembrare un’email ufficiale fornendo poche informazioni verificabili.
L’avviso riguardo ai disconnotamenti continui crea anche urgenza. Si incoraggia i destinatari a credere che i loro account rimarranno inaccessibili a meno che non completino la verifica. Questa pressione può far sembrare il pulsante incorporato più importante rispetto al controllo che la richiesta di scadenza della password sia autentica.
Infine, l’email include una notifica amministrativa automatica e istruisce i destinatari a non rispondere. Sebbene questi elementi siano comuni nelle email generate dal sistema legittime, possono essere riprodotti anche nei tentativi di phishing.