Een golf van cyberaanvallen die koelapparatuur in Franse supermarkten verstoort, is verder gegaan dan één fabrikant, waarbij autoriteiten bevestigen dat systemen geleverd door Copeland en Dixell ook zijn gecompromitteerd. De incidenten hebben zorgen gewekt over de veiligheid van internetverbonden industriële apparatuur die wordt gebruikt om voedsel te conserveren.
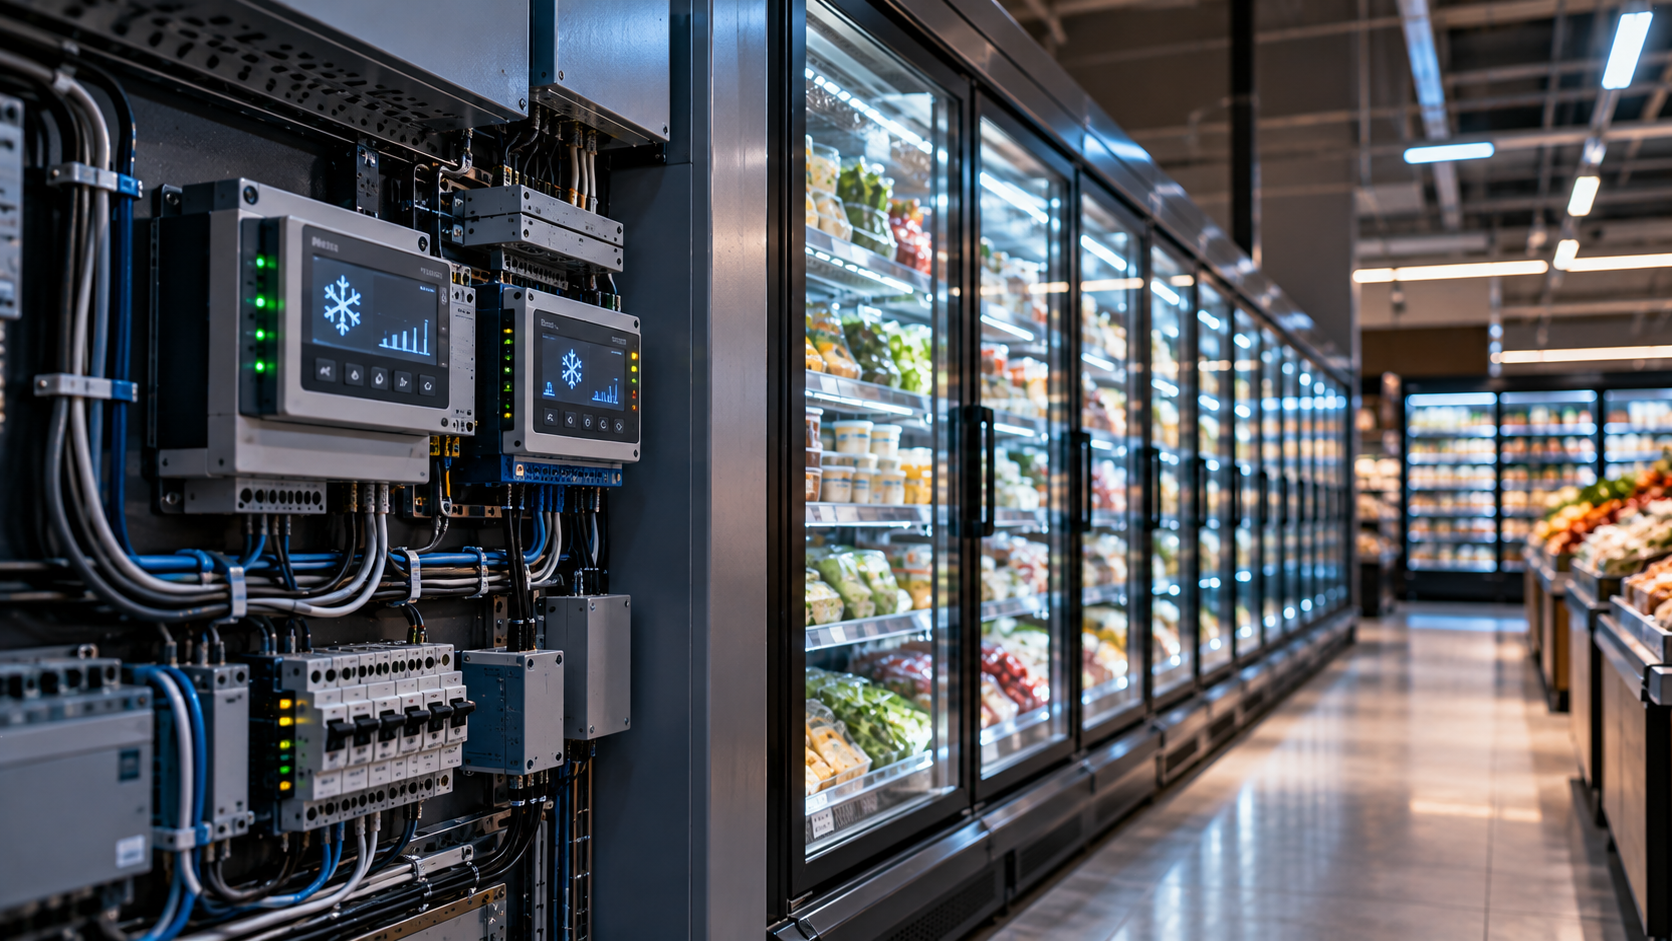
De meest recente aanvallen kwamen op 13 oktober 2026 naar voren, na een eerdere operatie gericht op Danfoss-koelcontrollers in honderden supermarkten. Hackers veranderden op afstand de koelinstellingen, waardoor koelkasten en vriezers oververhit raakten, voedsel bederf en naar verluidt branden veroorzaakten op sommige locaties.
Een E.Leclerc-supermarkt nabij Albi in Zuid-Frankrijk behoorde tot de nieuw geïdentificeerde slachtoffers. Winkeldirecteur Yoan Rivera meldde dat medewerkers het incident rond 4 uur ‘s ochtends ontdekten, toen de koelcontrolecomputers niet meer normaal reageerden. De winkel gebruikte Dixell-apparatuur in plaats van de Danfoss-systemen die bij de eerste aanvallen betrokken waren.
Dixell behoort tot de in de VS gevestigde industriële technologiefabrikant Copeland. Het nationale cyberbeveiligingsagentschap van Frankrijk, ANSSI, bevestigde vervolgens compromissen met de koelcontrollers van Copeland XWEB en Dixell XWEB.
Copeland erkende een beveiligingslek die een oudere, stopgezette generatie controllers treft en zei dat het getroffen klanten ondersteunt. Het bedrijf bevestigde echter niet dat deze specifieke zwakte verantwoordelijk was voor de aanvallen.
Beveiligingsspecialisten denken dat de incidenten een breder probleem aantonen met industriële controllers die direct aan het internet worden blootgesteld. Deze apparaten stellen onderhoudsbedrijven in staat om temperaturen te monitoren en koelinstellingen op afstand aan te passen, maar onvoldoende bescherming kan ze ook toegankelijk maken voor aanvallers.
Cybersecuritybedrijf SOCRadar meldde dat het tijdens een scan van 13 oktober bijna 2.900 internettoegankelijke Danfoss-systemen in Frankrijk vond. Dat vertegenwoordigde ongeveer 65% van de ongeveer 4.500 blootgestelde systemen die wereldwijd zijn geïdentificeerd, hoewel internetblootstelling alleen niet bewijst dat een apparaat is gecompromitteerd.
Onderzoekers bij Claroty hebben eerder kwetsbaarheden bekendgemaakt die koelbeheerplatforms van Danfoss en Copeland beïnvloeden. Sommige zwaktes kunnen mogelijk ongeautoriseerde wijzigingen in operationele instellingen mogelijk maken, maar onderzoekers hebben niet bevestigd of deze gebreken in de huidige campagne zijn benut.
Franse cybersecurityautoriteiten hebben operators geadviseerd blootgestelde beheerinterfaces van het openbare internet te verwijderen, mogelijk gecompromitteerde apparatuur te inspecteren en getroffen controllers veilig te herstellen. Ze raden ook aan om beschermde netwerken of VPN-verbindingen te gebruiken en de ondersteunde firmware up-to-date te houden.
Het parket van Parijs heeft een strafrechtelijk onderzoek geopend naar de verstoringen en de daaruit voortvloeiende schade. Geen enkele hackergroep heeft publiekelijk de verantwoordelijkheid opgeëist en onderzoekers hebben de identiteit of motieven van de aanvallers niet vastgesteld.