De Amerikaanse autoriteiten hebben tientallen vermoedelijke laptopfabrieken in Texas ontmanteld als onderdeel van een onderzoek naar Noord-Koreaanse agenten die in het geheim remote techbanen kregen bij Amerikaanse bedrijven. De operatie resulteerde in twee arrestaties, aanklachten tegen 14 personen en de inbeslagname van ongeveer 187 computers en gerelateerde apparaten.
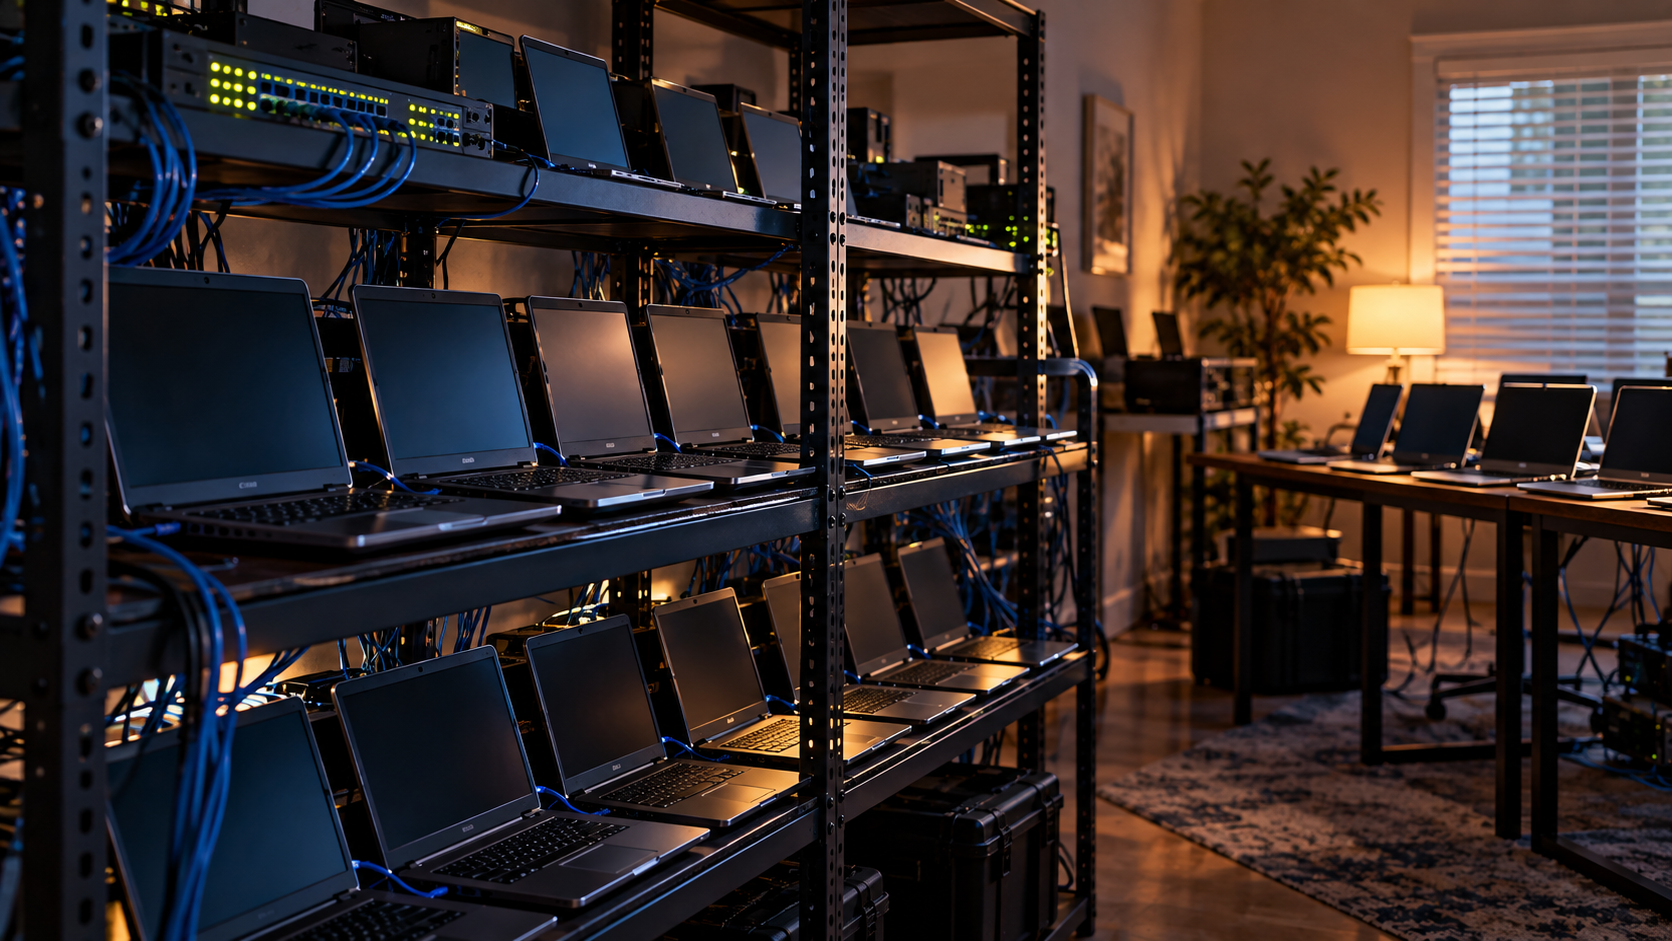
De FBI voerde tussen 21 en 25 september 2026 huiszoekingen uit bij meer dan 40 woningen in Texas, onder een operatie genaamd Lonestar Roundup . Onderzoekers denken dat deze panden werden gebruikt om de werkelijke locaties van Noord-Koreaanse IT-medewerkers die bij nietsvermoedende Amerikaanse bedrijven werkten, te verbergen.
Een laptopfarm is een locatie waar door het bedrijf verstrekte computers worden bewaard en op afstand bediend door mensen elders. In dit geval zouden facilitators werklaptops hebben ontvangen op Amerikaanse adressen, remote access-software hebben geïnstalleerd en buitenlandse werknemers toegang hebben gegeven om ermee te verbinden, waardoor hun activiteiten lijken te komen uit de Verenigde Staten.
Het ministerie van Justitie maakte ook de arrestaties bekend van Michael James Bostelle, een inwoner van Pennsylvania, en Juan Cecilio Pena Carrillo uit Texas. Beiden worden aangeklaagd voor fraude via via internet, witwassen van geld en identiteitsdiefstal in verband met de vermeende operatie.
Volgens aanklagers had de bredere samenzwering tussen 2019 en 2025 meer dan 70 Amerikaanse bedrijven getroffen, wat ongeveer 3 miljoen dollar aan werkgelegenheid genereerde. Men denkt dat het geld is overgedragen aan entiteiten die onder controle zijn van Noord-Korea, mogelijk ter ondersteuning van de gesanctioneerde wapenprogramma’s van het land.
Getroffen werkgevers waren actief in sectoren zoals de gezondheidszorg, communicatie, cybersecurity, detailhandel en productie. Onderzoekers zeggen dat de werknemers gestolen of vervalste identiteiten, misleidende werkdocumenten en internetverbindingen gebruikten om hun werkelijke locatie te verhullen.
Cybersecurity company CrowdStrike heeft de activiteiten gevolgd onder de naam Famous Chollima, ook bekend als WageMole. De onderzoekers identificeerden technieken die werden gebruikt om door werkgevers verstrekte laptops door te leiden naar facilitators, waaronder valse verplaatsingsclaims, manipulatieve verzendafspraken en frauduleuze meldingen van ontbrekende apparatuur.
De FBI heeft gewaarschuwd dat Noord-Koreaanse agenten hun methoden aanpassen nu werkgevers de identiteitsverificatie verbeteren. Sommigen rekruteren nu tussenpersonen in om interviews bij te wonen, werkopdrachten uit te voeren of toegang te bieden tot professionele accounts, terwijl anderen opdrachten uitbesteden aan freelancers.
Naast financiële verliezen kunnen deze regelingen bedrijfsnetwerken en vertrouwelijke informatie blootstellen aan ongeautoriseerde personen. Eerdere operaties van Noord-Koreaanse IT-medewerkers omvatten ook datadiefstal en afpersing.
De autoriteiten dringen er bij bedrijven op aan om de procedures voor externe aanwerving te versterken, de identiteit van sollicitanten te verifiëren en ongebruikelijke apparaatverzendingen of externe toegang te onderzoeken. Het onderzoek loopt nog steeds en alle verdachten worden als onschuldig beschouwd totdat het tegendeel is bewezen.