De ” Account Closing Soon e-mailfraude” is een phishingcampagne die probeert e-mailaccountgegevens te stelen door zich voor te doen als een e-maildienstverlener. De phishing-e-mails waarschuwen ontvangers dat hun accounts gepland staan voor sluiting en dat onmiddellijke verificatie vereist is om blijvend dataverlies te voorkomen. De oplichters gebruiken de dreiging van het verliezen van toegang tot belangrijke e-mails en opgeslagen informatie om ontvangers te overtuigen een kwaadaardige link te volgen.
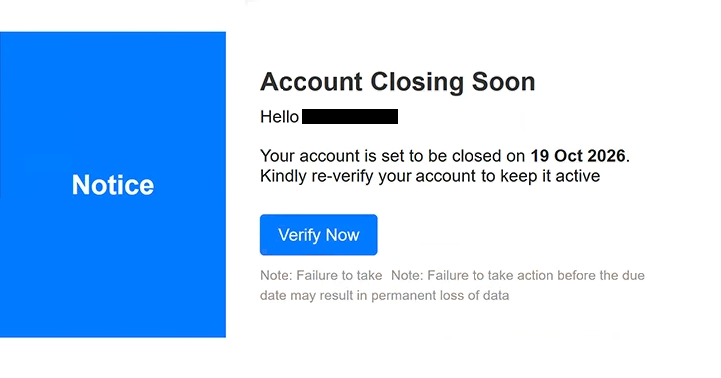
De phishing-e-mails doen zich voor als cPanel, een legitiem platform dat wordt gebruikt om webhostingdiensten en e-mailaccounts te beheren. Hun onderwerpregels beginnen met “LAATSTE WAARSCHUWING” en bevatten de accountinformatie van de ontvanger en een geplande sluitingsdatum. In het onderzochte voorbeeld is de datum 19 oktober 2026, hoewel dit deel uitmaakt van de claim van de oplichters en niet bewijs van een daadwerkelijke accountbeëindiging.
De tekst van de phishing-e-mail bevat een duidelijke ” Account Closing Soon ” waarschuwing en informeert de ontvanger dat hun account wordt gesloten tenzij ze een herverificatieproces doorlopen. Hiervoor is een knop met de titel “Nu verifiëren” beschikbaar. De phishing-e-mail waarschuwt ook dat het niet handelen vóór de gestelde deadline kan leiden tot permanent dataverlies, wat extra druk creëert om snel te reageren.
Door op de verificatieknop te klikken, worden ontvangers naar een phishingwebsite gestuurd die wordt gehost via het InterPlanetary File System (IPFS), een gedecentraliseerd systeem voor het opslaan en verspreiden van content. De website toont een vervalste e-mail-inloginterface die is ontworpen om gebruikersnamen en wachtwoorden vast te leggen. Het uiterlijk ervan kan veranderen afhankelijk van het e-maildomein van de ontvanger, waardoor oplichters verschillende e-mailproviders kunnen imiteren.
Ontvangers die Gmail gebruiken, kunnen bijvoorbeeld een inlogpagina tegenkomen die lijkt op de authenticatie-interface van Google. Dit adaptieve ontwerp maakt de phishingpoging overtuigender omdat de weergegeven branding overeenkomt met de e-maildienst die het slachtoffer normaal gebruikt. De inlogpagina wordt echter niet beheerd door de legitieme provider, en inloggegevens die via deze dienst worden ingediend, worden blootgesteld aan de aanvallers.
Gestolen e-mailgegevens kunnen oplichters toegang geven tot privécorrespondentie, gevoelige bijlagen verkrijgen en zich voordoen als accounteigenaren. Aanvallers kunnen ook proberen wachtwoorden te resetten voor andere online diensten die aan het gecompromitteerde e-mailadres zijn gekoppeld. Dit kan extra accounts blootstellen, vooral wanneer de getroffen mailbox wordt gebruikt voor accountherstel.
De volledige phishing-e-mail Account Closing Soon staat hieronder:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Hoe je phishing-e-mails herkent
Phishing-e-mails die dreigen met het sluiten van een account gebruiken vaak alarmerende taal en strikte deadlines om ontvangers aan te moedigen actie te ondernemen zonder de informatie te verifiëren. In deze campagne staat in de onderwerpregel “LAATSTE WAARSCHUWING”, terwijl in de inhoud wordt beweerd dat het e-mailaccount van de ontvanger permanent wordt gesloten tenzij de verificatie wordt voltooid. Dergelijke waarschuwingen moeten zorgvuldig worden onderzocht, vooral wanneer ze onverwacht binnenkomen.
De knop “Nu verifiëren” is een ander belangrijk waarschuwingssignaal. Hoewel het lijkt te bieden dat je accounttoegang kunt behouden, leidt het naar een website buiten de legitieme e-maildienst. Ontvangers moeten de daadwerkelijke bestemming van verificatielinks onderzoeken in plaats van aan te nemen dat een bekend knoplabel of herkenbare bedrijfsnaam authenticiteit aangeeft.
Het vermogen van de phishingwebsite om verschillende e-mailproviders te imiteren kan het bedrog moeilijker herkennen maken. Een inlogpagina waarop de branding van Google of een andere bekende provider wordt weergegeven, is niet per se echt. Het daadwerkelijke adres van de website is belangrijker dan het visuele verschijning, vooral wanneer de pagina wordt bereikt via een onverwachte accountverificatie-e-mail.
Ontvangers dienen ook het e-mailadres van de afzender te inspecteren en dit te vergelijken met de organisatie die zogenaamd verantwoordelijk is voor de melding. Weergavenamen en logo’s kunnen worden nagebootst, terwijl verdachte domeinen of inconsistenties tussen de afzender en de gekoppelde website kunnen wijzen op phishing. Echter, een ogenschijnlijk legitiem afzenderadres alleen bewijst niet dat een e-mail authentiek is.
Een ander kenmerk is de dreiging van permanent dataverlies. De phishing-e-mails presenteren de sluiting van het account als een onvermijdelijk gevolg van het negeren van het verificatieverzoek, maar leveren geen onafhankelijk verifieerbaar bewijs dat het account daadwerkelijk gepland is voor verwijdering. De urgentie is bedoeld om de ontvanger te laten prioriteren om direct te handelen boven het controleren van de waarschuwing.