De ” Account Sign-In Required Within 48 Hours e-mailoplichting” is een phishingpoging die bedoeld is om inloggegevens van e-mailaccounts te stelen. De phishing-e-mails zijn vermomd als officiële meldingen van e-maildienstverleners, die ontvangers informeren dat recent serveronderhoud hen vereist dat ze inloggen op hun accounts. De oplichters gebruiken een vervalste waarschuwing voor het verlopen van het wachtwoord om ontvangers onder druk te zetten hun instructies op te volgen.
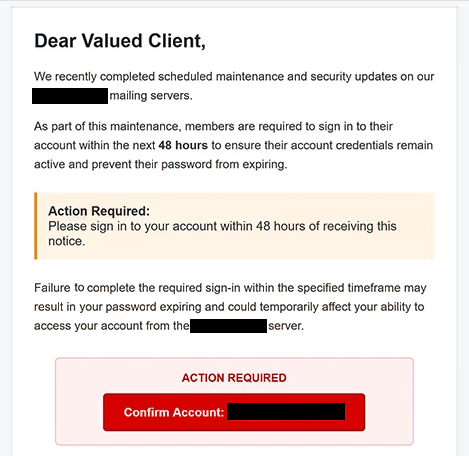
De phishing-e-mails kunnen binnenkomen met de onderwerpregel “Urgent: Account Sign-In Required Within 48 Hours .” Ze beweren dat geplande onderhouds- en beveiligingsupdates onlangs zijn afgerond op de mailservers van de provider. Volgens de e-mail moeten accounthouders binnen 48 uur inloggen om hun inloggegevens actief te houden en te voorkomen dat hun wachtwoorden verlopen.
Ontvangers worden gewaarschuwd dat het niet voltooien van het vereiste inloggen tijdelijk de toegang tot hun e-mailaccounts kan verstoren. De phishing-e-mails gebruiken ook een generieke begroeting, “Beste gewaardeerde klant,” en worden ondertekend door een vermeend klantenserviceteam. Deze details helpen de indruk te wekken van een officiële administratieve melding zonder een specifieke e-mailprovider te identificeren.
De phishing-e-mails bevatten een knop “Account bevestigen” die bedoeld is om ontvangers naar een externe website te leiden. De gekoppelde website was echter niet langer operationeel toen de phishingpoging werd onderzocht, waardoor de exacte inhoud niet kon worden geverifieerd. Op basis van de instructies van de e-mail en de aard van de campagne werd vermoed dat de link leidde naar een phishingpagina die bedoeld was om e-mailinloggegevens te verzamelen.
Dergelijke phishingpagina’s kunnen legitieme e-mail-inloginterfaces imiteren en om gebruikersnamen en wachtwoorden vragen. Als ontvangers hun gegevens invoeren, kunnen oplichters ongeautoriseerde toegang tot hun e-mailaccounts krijgen. Dit kan privécorrespondentie, persoonlijke informatie en gevoelige documenten die in de mailbox zijn opgeslagen blootleggen.
Toegang tot een gecompromitteerd e-mailaccount kan aanvallers ook in staat stellen wachtwoordreset aan te vragen voor andere online diensten die aan hetzelfde adres gekoppeld zijn. De gevolgen kunnen extra accountcompromitteren en blootstelling van financiële of persoonlijke informatie zijn. Er is echter geen bevestigd bewijs dat deze uitkomsten het gevolg zijn geweest van deze specifieke phishingcampagne.
De phishingpoging vertrouwt voornamelijk op social engineering in plaats van een gedocumenteerd malware-leveringsmechanisme. De centrale tactiek is om een verzonnen accountbeveiligingsvereiste te presenteren als routinematig gevolg van serveronderhoud, waarbij ontvangers worden aangemoedigd hun inloggegevens te geven zonder de waarschuwing te verifiëren.
De volledige phishing-e-mail Account Sign-In Required Within 48 Hours staat hieronder:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Hoe je phishing-e-mails herkent en voorkomt
Onverwachte e-mails die accountverificatie vereisen na serveronderhoud moeten zorgvuldig worden onderzocht, vooral wanneer ze korte deadlines opleggen of dreigen met het verlopen van het wachtwoord. In dit geval is de 48-uurseis bedoeld om ontvangers te laten geloven dat het uitstellen van actie kan leiden tot het verliezen van toegang tot hun accounts.
Een waarschuwingssignaal is het ontbreken van een duidelijk geïdentificeerde e-maildienstverlener. De phishing-e-mails verwijzen over het algemeen naar serveronderhoud en accountgegevens zonder vast te stellen welke organisatie de melding zogenaamd heeft uitgegeven. Generieke begroetingen en handtekeningen kunnen ook wijzen op phishing, hoewel deze kenmerken op zichzelf niet bewijzen dat een e-mail kwaadaardig is.
Ontvangers moeten het gebruik van accountbevestigingsknoppen vermijden in onverwachte e-mails. In plaats daarvan moeten ze de officiële website van hun e-mailprovider direct bezoeken en controleren of er daadwerkelijk beveiligingsupdates of accountacties nodig zijn. Indien nodig kunnen ze contact opnemen met de provider via een geverifieerd ondersteuningskanaal.
Het is ook belangrijk om het e-mailadres van de afzender en de bestemming van de ingesloten links te controleren. Phishingwebsites kunnen echte inlogpagina’s imiteren terwijl ze niet-gerelateerde of misleidende domeinnamen gebruiken. Gebruikers dienen het websiteadres te verifiëren voordat ze hun inloggegevens invoeren en vermijden aan te nemen dat een vertrouwd uitziend inlogformulier legitiem is.
Iedereen die zijn e-mailwachtwoord heeft ingevoerd op een vermoedelijke phishingwebsite, dient het onmiddellijk via de officiële dienst te wijzigen. Als hetzelfde wachtwoord voor andere accounts wordt gebruikt, moeten die wachtwoorden ook worden gewijzigd. Het inschakelen van multifactorauthenticatie en het bekijken van recente aanmeldactiviteiten kan extra bescherming bieden.
Gebruikers dienen ook hun accountherstelinstellingen, actieve sessies en regels voor e-maildoorsturing te controleren op ongeautoriseerde wijzigingen. Als onbekende activiteit wordt gedetecteerd, kan contact opnemen met de e-mailprovider helpen om het getroffen account te beveiligen en mogelijk misbruik te onderzoeken.
Ontvangers die geen informatie hebben ingediend, dienen de phishing-e-mail te melden en deze te verwijderen. Aangezien de geïdentificeerde campagne probeert een vermeende onderhoudsgerelateerde wachtwoordvervaldatum te misbruiken, is de meest relevante voorzorgsmaatregel om de accountvereisten direct met de e-mailprovider te verifiëren in plaats van te vertrouwen op de 48-uurstermijn die in de e-mail is vermeld.