De ” Action required: Confirm and Upgrade your email address e-mailoplichting” is een phishingcampagne die bedoeld is om wachtwoorden van e-mailaccounts te stelen door een credentialverzoek te vermommen als een routinematige beveiligingsprocedure. De phishing-e-mails doen zich voor als een e-maildienstverlener en beweren dat ontvangers hun contactgegevens moeten bevestigen om een geplande systeemupgrade te voltooien. De vermeende verificatie wordt gepresenteerd als noodzakelijk om ononderbroken toegang tot hun mailboxen te behouden.
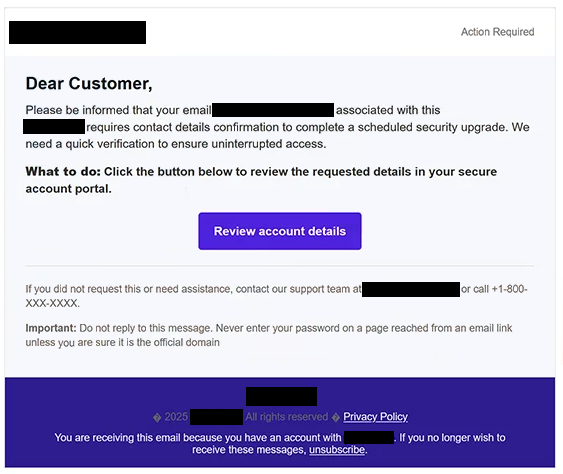
De phishing-e-mails kunnen de onderwerpregel “” Action required: Confirm and Upgrade your email address gebruiken, gevolgd door het e-mailadres van de ontvanger. Ze beginnen met een generieke “Beste Klant”-begroeting en leggen uit dat het e-mailaccount extra bevestiging vereist als onderdeel van een beveiligingsupdate. Hoewel de melding administratief klinkt, wordt niet duidelijk de e-mailprovider genoemd die naar verluidt verantwoordelijk is voor de upgrade.
Ontvangers krijgen de instructie hun informatie te controleren via een knop met de titel “Account Details bekijken.” De phishingmail beschrijft de bestemming als een beveiligd accountportaal en suggereert dat het voltooien van het proces mogelijke toegangsproblemen zal voorkomen. Het bevat ook een vermeend supporttelefoonnummer en instructies om niet te antwoorden, waardoor de phishingmail het uiterlijk krijgt van een geautomatiseerde servicemelding.
Door op de knop te klikken opent een phishingwebsite die via sharemyhtml.com wordt gehost. De website is ontworpen om de e-mailprovider van de bezoeker te herkennen en een bijbehorende inloginterface weer te geven. In een waargenomen voorbeeld imiteerde de pagina Gmail, toonde automatisch het e-mailadres van de ontvanger en beweerde dat de vorige sessie was verlopen.
Deze waarschuwing voor verlopen sessies biedt de bezoeker een extra reden om zijn wachtwoord in te voeren. Omdat het e-mailadres al is ingevuld, kan het vervalste inlogformulier lijken deel uit te maken van een bestaand authenticatieproces. De website wordt echter gecontroleerd door oplichters, en alle inloggegevens die via deze website worden ingediend, worden aan hen blootgesteld.
Gestolen e-mailgegevens kunnen aanvallers toegang geven tot privécorrespondentie, het onderzoeken van gevoelige bijlagen en het nadoen van de accounteigenaar. Een gecompromitteerde mailbox kan ook worden gebruikt om wachtwoordreset voor andere online diensten aan te vragen of extra phishing-e-mails naar de contacten van het slachtoffer te verspreiden. De legitieme e-mailproviders waarvan de inlogpagina’s worden geïmiteerd, hebben geen geïdentificeerde betrokkenheid bij de campagne.
De volledige phishing-e-mail Action required: Confirm and Upgrade your email address staat hieronder:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich voordoen als accountbeveiligingsmeldingen beschrijven vaak routinematige onderhouds- of verificatievereisten zonder voldoende informatie te verstrekken om hun authenticiteit vast te stellen. In deze campagne is de bewering dat contactgegevens bevestigd moeten worden om een geplande beveiligingsupdate te voltooien een belangrijk waarschuwingssignaal. De phishing-e-mail vermeldt geen specifieke upgrade en legt niet uit waarom de ontvanger via een externe website moet authenticeren.
De generieke begroeting en het ontbreken van een duidelijk geïdentificeerde dienstverlener zijn extra details die het onderzoeken waard zijn. Hoewel legitieme bedrijven soms geautomatiseerde e-mails met algemene begroetingen sturen, zou een onverwacht accountverificatieverzoek van een niet-genoemde provider argwaan moeten wekken. Ontvangers moeten ook het daadwerkelijke e-mailadres van de afzender inspecteren in plaats van te vertrouwen op de weergegeven afzendernaam.
De knop “Accountgegevens bekijken” is bijzonder belangrijk omdat deze ontvangers wegstuurt van hun gebruikelijke e-maildienst. De bestemming gebruikt sharemyhtml.com, een derdepartij hostingplatform dat niets te maken heeft met de e-mailprovider die wordt geïmiteerd. Een bekend ogende inlogpagina die wordt weergegeven op een niet-gerelateerd domein is een sterke aanwijzing voor phishing.
Een ander kenmerk is de waarschuwing voor verlopen sessies die op de vervalste inlogpagina wordt weergegeven. Dergelijke waarschuwingen kunnen wachtwoordverzoeken routinematig doen lijken, vooral wanneer het e-mailadres van de bezoeker al automatisch is ingevoerd. Een vooraf ingevuld gebruikersnaam toont echter niet aan dat de website verbonden is met de legitieme e-maildienst.
De phishing-e-mail bevat ook geruststellende taal over veilige accountverificatie en bevat een waarschuwing tegen het invoeren van wachtwoorden op niet-geverifieerde websites. Deze verklaringen kunnen de indruk van legitimiteit wekken, maar ze tonen niet aan dat de afzender of gekoppelde website betrouwbaar is. Phishing-e-mails kunnen betrouwbaar klinkend beveiligingsadvies bevatten terwijl ze tegelijkertijd ontvangers naar pagina’s met het stelen van gegevens verwijzen.