De phishing-e-mail An attempt to log in to your Rawbank account is een oplichterij die bedoeld is om online bankgegevens te stelen door zich voor te doen als Rawbank, een bankinstelling gevestigd in de Democratische Republiek Congo. De phishing-e-mail waarschuwt ontvangers voor een vermeende ongeautoriseerde inlogpoging en beweert dat hun bankrekeningen tijdelijk zijn beperkt om verdere verdachte activiteiten te voorkomen.
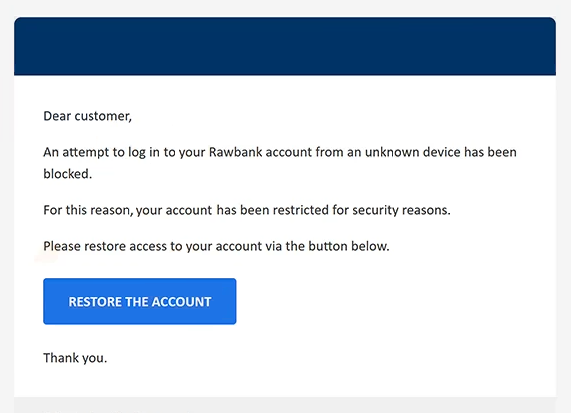
De e-mail gebruikt de onderwerpregel “Compte restreint – actie vereist,” wat betekent “Account restricted – actie vereist.” De inhoud beweert dat een onbekend apparaat heeft geprobeerd toegang te krijgen tot de Rawbank-rekening van de ontvanger en dat de bank deze poging heeft geblokkeerd. Ontvangers krijgen te horen dat ze een accountherstelprocedure moeten doorlopen om weer toegang te krijgen tot hun bankdiensten.
Om een gevoel van urgentie te creëren, bevat de phishing-e-mail een knop met de titel “HERSTEL DE REKENING.” Door erop te klikken worden ontvangers naar een vervalste Rawbank-website gestuurd die is ontworpen om op het online authenticatieportaal van de bank te lijken. De pagina toont een Franstalige inloginterface waarin wordt gevraagd om een gebruikersnaam en persoonlijk identificatienummer (PIN), inclusief een numeriek toetsenbord op het scherm.
Hoewel de website lijkt op een legitieme bankwebsite, wordt deze beheerd door oplichters. Alle inloggegevens die in het inlogformulier worden ingevoerd, kunnen worden vastgelegd en gebruikt om toegang te krijgen tot de daadwerkelijke bankrekening van het slachtoffer. De oplichters kunnen vervolgens ongeautoriseerde transacties proberen, gevoelige financiële informatie verzamelen of de rekeninghouder verhinderen toegang te krijgen tot hun rekening.
De volledige phishing-e-mail An attempt to log in to your Rawbank account staat hieronder:
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Hoe je phishing-e-mails herkent
De phishing-e-mail An attempt to log in to your Rawbank account gebruikt verschillende technieken die vaak worden geassocieerd met bankphishingcampagnes. Een opvallend waarschuwingssignaal is de alarmerende bewering dat een onbekend apparaat heeft geprobeerd toegang te krijgen tot het account van de ontvanger. Dergelijke waarschuwingen kunnen ontvangers aanmoedigen snel te handelen zonder onafhankelijk te verifiëren of het vermeende beveiligingsincident heeft plaatsgevonden.
Een ander verdachte detail is de generieke begroeting “Beste klant.” Hoewel legitieme banken soms gestandaardiseerde begroetingen gebruiken, kan een onpersoonlijke introductie een waarschuwingssignaal zijn wanneer een e-mail beweert te gaan over de bankbeveiliging van een specifieke klant. De combinatie van een Franse onderwerpregel en Engelse e-mailinhoud kan ook nadere bestudering rechtvaardigen.
De phishing-e-mail geeft beperkte informatie over de vermeende inlogpoging. Het identificeert het onbekende apparaat niet en geeft geen andere betekenisvolle details die de ontvangers in staat zouden stellen het vermeende incident te begrijpen. In plaats daarvan richt het zich op het overtuigen van hen om op de accountherstelknop te klikken.
De bestemming van de knop “HERSTEL HET ACCOUNT” is een bijzonder belangrijke indicator. In plaats van ontvangers te verwijzen naar de legitieme online bankdienst van Rawbank, opent deze een niet-gerelateerde website met een vals authenticatieformulier. Bekende bankgraphics, een Franstalige interface en een numeriek pincode-toetsenbord kunnen zulke pagina’s overtuigend maken, maar ze tonen geen authenticiteit aan.
Phishing-e-mails kunnen ook bedrijfsnamen, logo’s en formele administratieve taal reproduceren om een indruk van legitimiteit te creëren. Deze elementen zijn gemakkelijk na te bootsen en moeten niet worden gezien als bewijs dat een e-mail afkomstig is van de organisatie die het beweert te vertegenwoordigen.