ClosedQuorum is een Windows-malwareprogramma dat is ontworpen om gevoelige informatie te stelen en aanvallers extra controle te geven over een geïnfecteerde computer. De doelwitten zijn onder meer wachtwoorden die in webbrowsers zijn opgeslagen, inloggegevens en gegevens die gekoppeld zijn aan cryptocurrency-wallets.
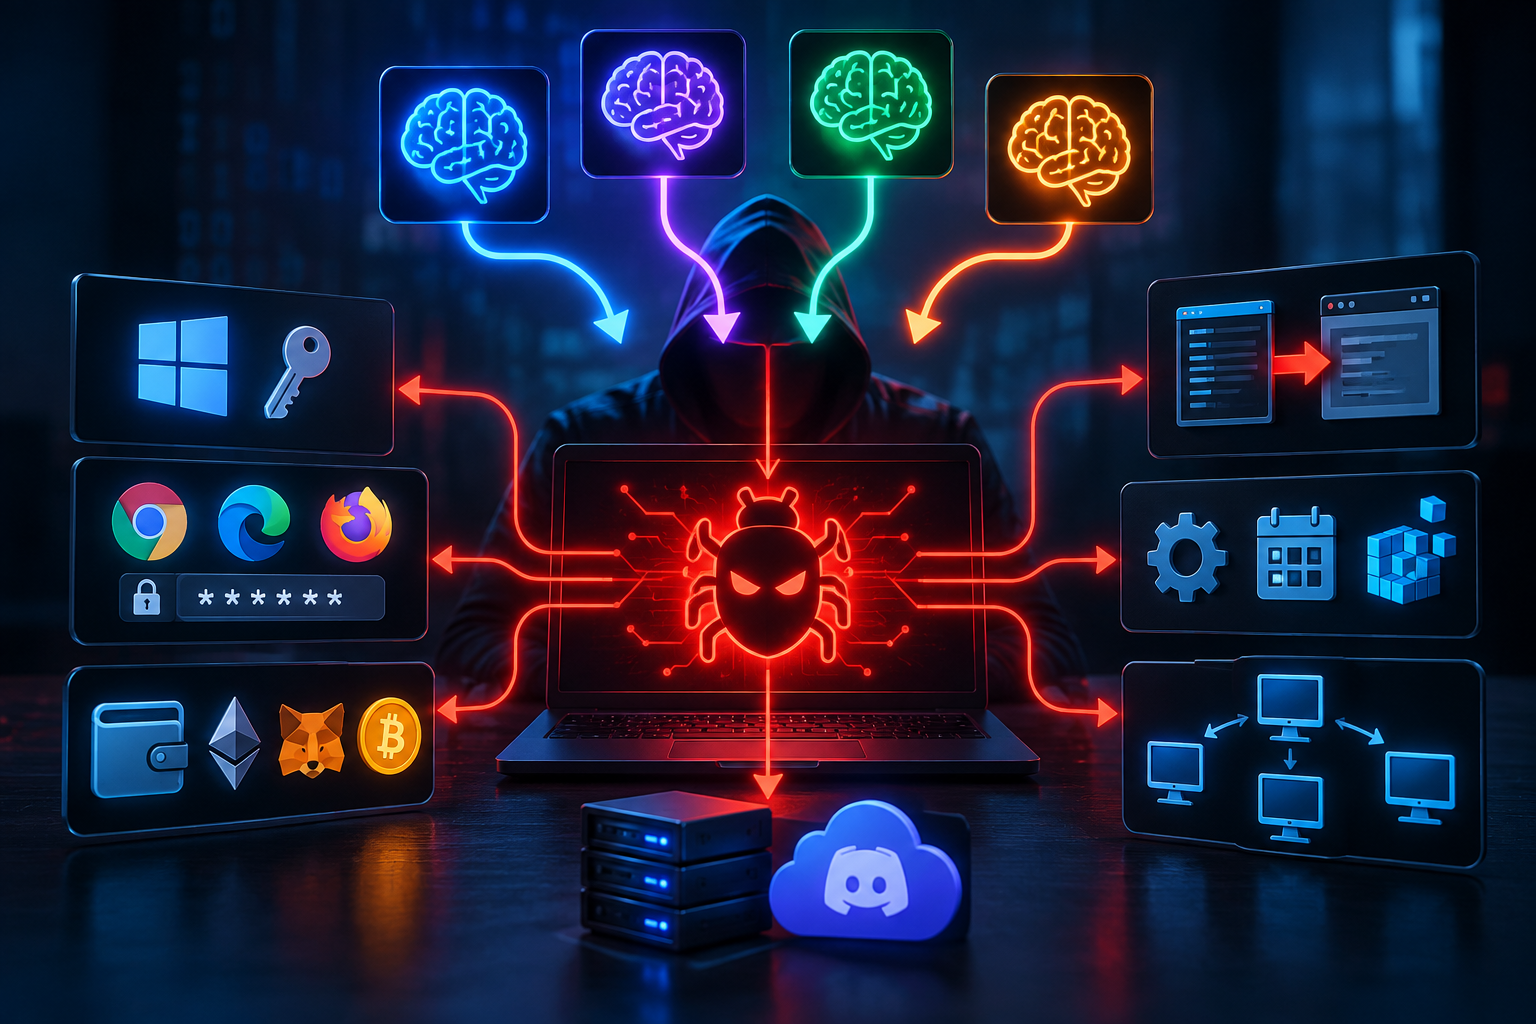
Wat het bijzonder maakt ClosedQuorum , is het gebruik van kunstmatige intelligentie. In plaats van volledig te vertrouwen op instructies van een aanvaller, kan de malware contact opnemen met verschillende commerciële AI-diensten en hen vragen welke kwaadaardige actie als volgende moet worden uitgevoerd.
ClosedQuorum kunnen communiceren met DeepSeek, Qwen, Mistral en Google Gemini. Deze AI-modellen krijgen vier mogelijke keuzemogelijkheden: informatie stelen, kwaadaardige code in een ander proces injecteren, persistentie opbouwen of overstappen naar een ander systeem op het lokale netwerk.
De malware vergelijkt de antwoorden en volgt de optie die door het grootste aantal modellen is gekozen. Als het resultaat gelijk is, wordt DeepSeek gebruikt om de definitieve beslissing te nemen. De AI-diensten creëren daarom niet volledig nieuwe aanvallen. Ze kiezen tussen acties die al in zijn ingebouwd ClosedQuorum .
Een van die acties richt zich op het stelen van informatie. ClosedQuorum kan inloggegevens uit Windows halen en opgeslagen wachtwoorden en sessie-informatie verzamelen van Chrome , Edge en Firefox . Het kan ook cryptocurrency-gerelateerde data targeten die gekoppeld zijn aan diensten en extensies zoals MetaMask, Exodus en Ethereum.
Een andere mogelijkheid maakt het mogelijk ClosedQuorum om zijn kwaadaardige activiteit te verbergen in andere lopende processen. Het ondersteunt technieken die bekendstaan als Early Bird APC-injectie en proces hollowing. In praktische termen maken deze methoden het mogelijk kwaadaardige code om vanuit processen te draaien die mogelijk legitiem lijken.
ClosedQuorum kan Windows ook zo configureren dat het blijft functioneren nadat de computer is herstart. Het kan een Registry Run-invoer aanmaken, een geplande taak toevoegen en een WMI-gebeurtenisabonnement opzetten. Het gebruik van verschillende persistentiemethoden kan het moeilijker maken om een infectie volledig te verwijderen.
De malware bevat functionaliteit die bedoeld is om zich te verspreiden naar andere computers op hetzelfde netwerk. Deze functie werkte echter niet in de geanalyseerde monsters. Het moet daarom niet worden beschouwd als een bevestigde werkende capaciteit van de onderzochte versie.
ClosedQuorum neemt ook stappen om de activiteit minder opvallend te maken. Het kan verstoren met Event Tracing voor Windows, een Windows-loggmechanisme dat beveiligingstools kan helpen om activiteit te observeren. De malware wacht ook vijf minuten voordat hij zijn eerste actie uitvoert en neemt later op willekeurige intervallen tussen vijf en vijftien minuten contact op met AI-diensten.
Informatie die van een geïnfecteerde computer wordt gestolen wordt versleuteld voordat deze naar de aanvallers wordt gestuurd. ClosedQuorum gebruikt AES-256-GCM-encryptie, codeert de resulterende gegevens, verdeelt deze in kleinere stukken en stuurt deze via een Discord-webhook.
Al met al combineert het ClosedQuorum verschillende mogelijkheden die normaal gesproken worden geassocieerd met informatiediefstal en remote access malware. Het kan inloggegevens en cryptocurrency-gerelateerde informatie stelen, code injecteren in andere processen, toegang behouden tot een geïnfecteerde computer en externe AI-modellen gebruiken om te bepalen welke ingebouwde kwaadaardige actie als volgende moet worden uitgevoerd.
Hoe wordt ClosedQuorum het verspreid en hoe kunnen infecties worden voorkomen?
Het distributiemodel erachter ClosedQuorum verschilt van de daadwerkelijke leveringsmethode aan slachtoffers. Aangepaste builds kunnen worden gemaakt voor criminele operators, waarbij elke binary operator-specifieke AI-API-sleutels en een Discord-webhookadres bevat. Dit geeft individuele builds hun eigen configuratie en exfiltratiekanaal.
De specifieke methode die wordt gebruikt om op de computers van slachtoffers te installeren ClosedQuorum is echter niet bevestigd uit de geanalyseerde monsters. Er is momenteel onvoldoende bewijs om te stellen dat een bepaalde phishingcampagne, installer, softwarekrak of kwaadaardige website verantwoordelijk is voor het leveren ervan.
Phishing-bijlagen, nep-softwaredownloads, misleidende advertenties, illegale programma’s, activatiecracks en niet-officiële downloaddiensten zijn veelvoorkomende manieren waarop malware Windows-systemen kan bereiken, maar deze moeten worden behandeld als mogelijke routes in plaats van bevestigde ClosedQuorum distributiemethoden.
Dit onderscheid is vooral belangrijk omdat de onderzochte ClosedQuorum monsters tijdelijke inloggegevens bevatten. Ten tijde van de analyse waren er ook geen bevestigde meldingen dat deze monsters werden ingezet bij aanvallen in de echte wereld.
Gebruikers kunnen hun blootstelling aan malware verminderen door onverwachte e-mailbijlagen en links voorzichtig te behandelen en programma’s te verkrijgen van officiële ontwikkelaars of betrouwbare applicatiewinkels. Gepirateerde software, activatietools, sleutelgeneratoren en downloads van dubieuze externe bronnen moeten worden vermeden.
Windows en geïnstalleerde applicaties moeten ook up-to-date worden gehouden, terwijl betrouwbare beveiligingssoftware kan helpen kwaadaardige bestanden te identificeren vóór of na uitvoering. Een onverwacht uitvoerbaar bestand mag niet worden gestart alleen omdat de bestandsnaam of het pictogram suggereert dat het tot Windows of een ander vertrouwd product behoort.