De phishing-e-mail Correspondence Record Advisory is een oplichterij die bedoeld is om e-mailaccountgegevens te stelen via een misleidende bestandsbijlage. Het presenteert zich als een geautomatiseerde accountmelding en informeert ontvangers dat een belangrijke kennisgeving over hun e-mailaccount beschikbaar is voor inzicht. In plaats van gebruikers door te verwijzen naar een legitieme accountbeheerdienst, moedigt de e-mail hen aan een bijgevoegd HTML-bestand te openen met een vervalst inlogformulier.
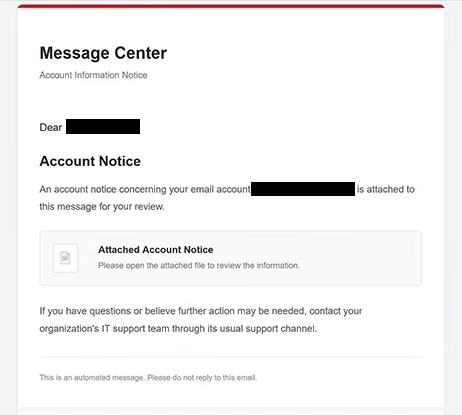
De phishing-e-mail gebruikt de onderwerpregel ” Correspondence Record Advisory ” en identificeert de afzender als “Message Center.” Deze bevat de kop “Account Information Notice” en beweert dat er een accountgerelateerd document is bijgevoegd. Het identificeert echter niet de e-mailprovider, legt het doel van de kennisgeving niet uit, noch beschrijft het specifiek probleem dat het account van de ontvanger raakt.
In tegenstelling tot phishing-e-mails die ontvangers via ingesloten links naar externe websites leiden, levert deze campagne de vervalste authenticatiepagina als een HTML-bijlage. Wanneer het wordt geopend, laadt het bestand in de webbrowser van de ontvanger en toont een pagina met het hoofd “INLOGGEN.” De pagina vraagt gebruikers hun e-mailadressen te bevestigen door hun accountgegevens in te voeren.
De HTML-bijlage is het centrale onderdeel van de oplichting. Omdat de inlogpagina opent vanuit een lokaal bestand, herkennen ontvangers mogelijk niet direct dat ze met een phishingformulier interacteren. Het ontbreken van een onbekend websiteadres in de adresbalk van de browser kan de misleiding minder opvallend maken, vooral voor gebruikers die phishing vooral associëren met verdachte links.
De informatie die in het vervalste inlogformulier wordt ingevoerd, is bedoeld om de oplichters te bereiken. Als ontvangers geldige e-mailadressen en wachtwoorden opgeven, kunnen aanvallers proberen hun mailboxen zonder toestemming te betreden. Een gecompromitteerd e-mailaccount kan privécorrespondentie, opgeslagen documenten, contactinformatie en andere gevoelige gegevens blootleggen.
Gestolen e-mailgegevens kunnen ook extra aanvallen vergemakkelijken. Oplichters kunnen zich voordoen als accounthouders om phishing-e-mails naar hun contacten te sturen of proberen toegang te krijgen tot andere diensten die aan de gecompromitteerde mailbox zijn gekoppeld. Afhankelijk van de rechten en beveiligingsinstellingen van het account kan dit invloed hebben op cloudopslag, financiële diensten en andere online accounts.
De phishing-e-mail Correspondence Record Advisory stelt ook voor om contact op te nemen met het IT-ondersteuningsteam van een organisatie als verdere hulp nodig is. Deze instructie zorgt ervoor dat de melding meer overeenkomt met een gewone administratieve communicatie, ook al is het bijgevoegde bestand bedoeld om inloggegevens te verzamelen.
De scam richt zich op diefstal van inloggegevens in plaats van op een bevestigde malware-infectie. Het openen van de HTML-bijlage toont de misleidende inlogpagina, maar de geïdentificeerde aanval vereist geen installatie van software. Het primaire risico ontstaat wanneer ontvangers hun inloggegevens in het formulier invullen.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Hoe je phishing-e-mails herkent
De phishingmail Correspondence Record Advisory bevat verschillende waarschuwingssignalen, met name de vage uitleg van de vermeende accountmelding. Er wordt beweerd dat belangrijke informatie is toegevoegd, maar wordt niet geïdentificeerd welke organisatie verantwoordelijk is voor het uitgeven ervan en legt niet uit waarom de ontvanger deze moet controleren. Dit gebrek aan context is verdacht wanneer een e-mail betrekking heeft op accountbeveiliging of verificatie.
De afzendernaam “Message Center” is een ander detail dat het bekijken waard is. Het klinkt administratief, maar identificeert geen herkenbare e-mailprovider of organisatie. Evenzo creëert de kop “Account Information Notice” een officiële indruk zonder specifieke informatie over het account van de ontvanger te geven.
De bijlage is de meest kenmerkende indicator van deze campagne. In plaats van een gewoon document te bevatten, opent het HTML-bestand een inlogpagina met e-mailinloggegevens. Een onverwachte bijlage die gebruikers vraagt hun wachtwoorden in te voeren, moet als verdacht worden beschouwd, vooral wanneer de e-mail geen duidelijke uitleg geeft voor het authenticatieverzoek.
De onderwerpregel draagt ook bij aan de misleiding. De uitdrukking ” Correspondence Record Advisory ” en het referentienummer “Ref.1758” laten de e-mail lijken op een formele administratieve kennisgeving. Een referentienummer bewijst echter niet dat de kennisgeving legitiem is, vooral niet wanneer er geen identificeerbare organisatie of accountprobleem bij hoort.
Een ander waarschuwingssignaal is de instructie om de bijlage te openen zonder de inhoud uit te leggen. De e-mail vermeldt simpelweg dat er een accountmelding beschikbaar is voor inzicht, zodat ontvangers het inlogformulier kunnen ontdekken nadat ze het bestand hebben geopend. Deze aanpak verbergt het credentialverzoek totdat de ontvanger al met de bijlage heeft gecommuniceerd.
De e-mail bevat een geautomatiseerde disclaimer, een copyrightmelding en instructies om niet te reageren. Deze elementen lijken mogelijk op legitieme, door het systeem gemaakte e-mails, maar kunnen door oplichters worden gereproduceerd. Hun aanwezigheid verifieert de identiteit van de afzender niet en bewijst niet dat de bijlage betrouwbaar is.