De phishing-e-mail cPanel – Automated Storage Report is een oplichterij waarbij je gegevens steelt en cPanel imiteert. Het geeft ontvangers een verzonnen opslagwaarschuwing en probeert hen ervan te overtuigen dat hun mailbox bijna vol is en onmiddellijke synchronisatie vereist.
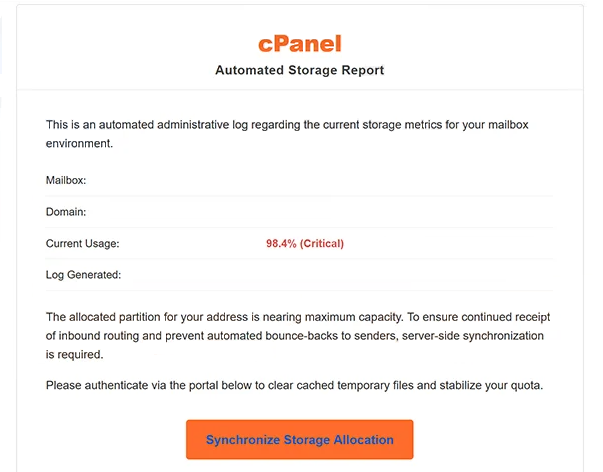
De e-mail gebruikt het onderwerp “Melding” en presenteert zich als een geautomatiseerd administratief opslagrapport. Het bevat velden voor de mailbox en het domein van de ontvanger en beweert dat het huidige gebruik van de mailbox 98,4% heeft bereikt, wat als “Kritiek” wordt gemarkeerd.
Volgens de waarschuwing nadert de toegewezen opslagpartitie zijn maximale capaciteit. De e-mail beweert dat dit inkomende post kan verstoren en ervoor kan zorgen dat berichten terugkaatsen naar hun afzenders, tenzij de ontvanger actie onderneemt.
Om deze problemen zogenaamd te voorkomen, worden ontvangers geïnstrueerd om zich te authenticeren via een beschikbaar portaal. De e-mail zegt dat dit proces gecachte tijdelijke bestanden zal wissen, de mailboxquotum zal stabiliseren en de normale mailwerking zal behouden. De voor dit doel geleverde knop is gelabeld met “Storing Allocatie synchroniseren”.
Deze beweringen zijn onjuist. Door op de knop te drukken opent een frauduleuze Webmail-inlogpagina in plaats van een legitieme cPanel-opslagbeheerinterface. De phishingsite wordt gehost via Firebase Storage, een legitieme Google Cloud-dienst die wordt misbruikt om de neppagina te hosten.
De frauduleuze pagina imiteert sterk de cPanel Webmail-inloginterface. Deze toont cPanel-branding en bevat een taalkeuzemenu om de pagina overtuigender te laten lijken. Bezoekers worden gevraagd hun e-mailadres en wachtwoord in te voeren.
Inloggegevens die via dit formulier worden ingediend, worden naar de oplichters gestuurd die de campagne beheren. Het synchroniseren van de opslag van de mailbox vindt geen plaats, en het invoeren van inloggegevens verhoogt de beschikbare opslag niet en voorkomt niet dat binnenkomende e-mails worden teruggekaatst.
Toegang tot een gecompromitteerd e-mailaccount kan oplichters gevoelige informatie geven en hen ook in staat stellen andere accounts die aan het e-mailadres zijn gekoppeld te targeten. Iedereen die inloggegevens heeft ingevoerd op de nep-webmailpagina, dient het getroffen wachtwoord snel te wijzigen en het te vervangen waar het opnieuw is gebruikt.
cPanel, L.L.C. is niet betrokken bij de campagne. De naam en branding worden zonder toestemming gebruikt om het vervalste opslagrapport en de phishingpagina legitiem te laten lijken.
De volledige phishing-e-mail cPanel – Automated Storage Report staat hieronder:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Hoe je phishing-e-mails herkent
De ongewoon nauwkeurige opslagwaarschuwing is een belangrijk kenmerk van de ” cPanel – Automated Storage Report phishing-e-mail”. In plaats van simpelweg te beweren dat een brievenbus vol is, staat er dat het gebruik precies 98,4% heeft bereikt en wordt de situatie als kritiek bestempeld.
De e-mail gebruikt ook technische terminologie om zijn beweringen geloofwaardig te laten klinken. Het verwijst naar een toegewezen partitie, inkomende routering, server-side synchronisatie, gecachte tijdelijke bestanden, actieve mailprotocollen en een serverdaemon. Deze termen worden gepresenteerd als rechtvaardiging om de ontvanger naar de knop “Synchronize Storage Allocation” te verwijzen.
Ontvangers mogen er niet van uitgaan dat gedetailleerde technische taal of specifieke cijfers bewijzen dat een opslagrapport echt is. Een onverwachte mailboxwaarschuwing kan direct worden gecontroleerd via het legitieme bedieningspaneel van de hostingprovider zonder gebruik te maken van een link die in een e-mail is geleverd.
De inlogpagina die via de knop wordt bereikt, biedt een andere reden tot voorzichtigheid. In deze campagne worden ontvangers naar een cPanel-achtige webmailpagina geleid die via Firebase Storage wordt gehost. De aanwezigheid van cPanel-logo’s en een bekend ogende inlogvorm betekent niet dat de pagina toebehoort aan cPanel of de hostingprovider van de ontvanger.
Het controleren van het daadwerkelijke adres dat in de browser wordt weergegeven is daarom belangrijk. Een phishingpagina kan logo’s, formulieren, menu’s en andere visuele elementen reproduceren, terwijl deze ergens wordt gehost die niet gerelateerd is aan het bedrijf dat ze imiteert.
Het verzoek om een e-mailadres en wachtwoord moet ook in context worden meegenomen. De oorspronkelijke e-mail beweert dat opslag gesynchroniseerd moet worden, maar het volgen van de instructies leidt uiteindelijk tot een verzoek om Webmail-inloggegevens op een frauduleuze pagina.
Ontvangers die echt de opslag van hun mailbox moeten controleren, kunnen zich zelfstandig aanmelden bij hun hostingaccount of webmaildienst in plaats van in de e-mail op “Opslagtoewijzing synchroniseren” te klikken.