De ” cPanel Mailbox Storage Limit Reached ” e-mailoplichterij is een phishingcampagne die nep-mailboxopslagmeldingen gebruikt om de e-mailgegevens van ontvangers te verkrijgen. De phishing-e-mail doet zich voor als legitieme e-mailbeheerservices, waaronder cPanel en Roundcube, en suggereert ten onrechte dat de mailbox van de ontvanger zijn opslagcapaciteit heeft bereikt.
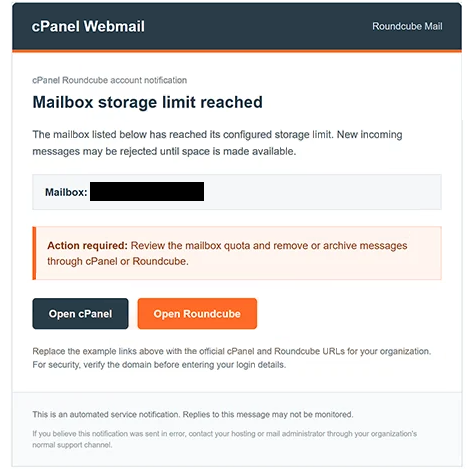
De e-mails worden gepresenteerd als geautomatiseerde servicemeldingen en kunnen de onderwerpregel “Roundcube Mailbox Storage Alert” gebruiken. Ze beweren dat de mailbox van de ontvanger zijn toegewezen opslagquotum heeft overschreden, waardoor mogelijk nieuwe berichten niet kunnen worden afgeleverd. De waarschuwing is bedoeld om een gevoel van urgentie te creëren en ontvangers aan te moedigen het vermeende probleem aan te pakken.
Om de melding legitiem te laten lijken, verwijzen de oplichters naar cPanel en Roundcube, beide echte diensten die worden gebruikt bij websitehosting en e-mailbeheer. Het bericht suggereert dat ontvangers het opslagprobleem kunnen oplossen door toegang te krijgen tot hun e-mailbeheerinterface en hun opgeslagen berichten te beheren.
De phishing-e-mail bevat twee knoppen met de labels “Open cPanel” en “Open Roundcube.” Hoewel deze opties toegang tot verschillende diensten lijken te bieden, leiden beide gebruikers door naar een frauduleuze website. De gekoppelde pagina bootst een webmail-inloginterface na en vraagt het e-mailadres en wachtwoord van de bezoeker op.
De informatie die in het vervalste inlogformulier wordt ingevoerd, wordt blootgesteld aan de oplichters. De gestolen inloggegevens kunnen worden gebruikt om ongeautoriseerde toegang te krijgen tot het e-mailaccount van het slachtoffer, privécorrespondentie te lezen en zich voor te doen als de accounteigenaar. Afhankelijk van de diensten die aan het gecompromitteerde adres zijn gekoppeld, kunnen aanvallers ook proberen wachtwoorden van andere online accounts te resetten.
De volledige phishing-e-mail cPanel Mailbox Storage Limit Reached staat hieronder:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Hoe je phishing-e-mails herkent en vermijdt
Phishing-e-mails van dit soort kunnen worden geïdentificeerd door de claims die ze doen en de acties die ze verzoeken te bekijken. Onverwachte meldingen over de limieten van de opslag van mailboxen moeten met voorzichtigheid worden behandeld, vooral wanneer ze ontvangers instrueren om hun accounts te openen via links of knoppen die in het bericht zijn ingebed. De aanwezigheid van bekende dienstnamen, logo’s of professionele opmaak is geen voldoende bewijs dat een melding echt is.
Ontvangers dienen mailboxopslagwaarschuwingen te verifiëren door direct toegang te krijgen tot de website van hun e-mailhostingprovider, met een eerder opgeslagen bladwijzer of een bekend legitiem adres. Het daadwerkelijke opslaggebruik van het account kan vervolgens worden gecontroleerd via de juiste beheerinterface. Als de melding niet overeenkomt met de status van het account, dient de hostingprovider via een officieel ondersteuningskanaal te worden benaderd.
Voordat gebruikers inloggegevens invoeren op een inlogpagina, dienen ze het domein van de website te controleren en te bevestigen dat het toebehoort aan de dienst die ze willen bezoeken. Een phishingwebsite kan sterk lijken op een legitieme webmailinterface terwijl deze opereert onder een niet-gerelateerd adres. Afzenderadressen moeten ook worden gecontroleerd, hoewel een bekend uitziende afzender alleen geen authenticiteit bewijst.
Iedereen die zijn inloggegevens op de frauduleuze website heeft ingevoerd, dient onmiddellijk zijn e-mailwachtwoord via de legitieme dienst te wijzigen. Wachtwoorden die op andere accounts worden hergebruikt, moeten ook worden vervangen en multifactorauthenticatie moet worden ingeschakeld waar dat wordt ondersteund.
Getroffen gebruikers dienen daarnaast recente aanmeldactiviteiten, actieve sessies, accountherstelinformatie en instellingen voor e-maildoorsturing te controleren op ongeautoriseerde wijzigingen. Als er verdachte activiteit wordt ontdekt, dient de e-mailprovider contact te krijgen voor hulp bij het beveiligen van het account.
Ontvangers die geen informatie hebben gedeeld, dienen het bericht als phishing te melden en het te verwijderen. In deze campagne dient het vermeende probleem van de mailboxopslag als voorwendsel om gebruikers naar een valse inlogpagina te verwijzen, waardoor onafhankelijke verificatie van de melding de meest relevante voorzorgsmaatregel is.