De ” cPanel – Needs More Disk Space e-mailfraude” is een phishingcampagne die probeert wachtwoorden van e-mailaccounts te verkrijgen door extra mailboxopslag aan te bieden. De phishingmails doen zich voor als cPanel, een legitiem webhostingbeheerplatform, en beweren dat de e-mailserver van de ontvanger bijna geen schijfruimte meer heeft. Het vermeende opslagprobleem wordt gebruikt om ontvangers te overtuigen een accountverificatieproces te voltooien op een phishingwebsite.
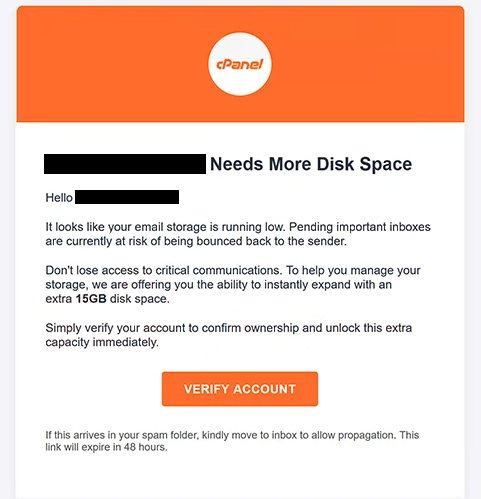
De phishing-e-mails kunnen een onderwerp hebben als “Hallo, – Mailserver heeft meer schijfruimte nodig.” Ze waarschuwen dat het account onvoldoende opslagcapaciteit heeft en dat binnenkomende e-mails binnenkort naar hun afzenders kunnen worden teruggestuurd. De waarschuwing is vooral zorgwekkend omdat het suggereert dat belangrijke communicatie verloren kan gaan tenzij de ontvanger actie onderneemt.
In plaats van simpelweg te vragen dat gebruikers onnodige e-mails verwijderen, bieden de phishing-e-mails een extra 15 GB opslag zonder opgegeven kosten. Ontvangers krijgen te horen dat ze de extra capaciteit kunnen ontgrendelen door het eigendom van hun e-mailaccounts te bevestigen. Er is een knop met de titel “ACCOUNT VERIFIËREN” inbegrepen, vergezeld van een waarschuwing dat de verificatielink binnen 48 uur verloopt.
De phishing-e-mails bevatten ook cPanel-branding, auteursrechtinformatie en bedrijfscontactgegevens om de indruk te geven van een officiële dienstmelding. Ze instrueren ontvangers zelfs om de e-mail naar hun inbox te verplaatsen als deze in de spammap terechtkomt. Deze elementen zijn bedoeld om de phishingpoging betrouwbaar te laten lijken en de kans te vergroten dat ontvangers ermee in aanraking komen.
De verificatieknop leidt naar een phishingwebsite die bedoeld is om inloggegevens te stelen. Een waargenomen versie van de website toonde een vervalst Google-inlogvenster in het Nederlands, geplaatst boven een pagina die leek op een Google-toestemmingsscherm. De phishingwebsite kan zijn uiterlijk aanpassen op basis van de e-mailprovider van de bezoeker, waardoor hij verschillende inlogdiensten kan imiteren.
Gebruikers met Gmail-adressen kunnen bijvoorbeeld een nep-Google-authenticatieinterface tegenkomen, terwijl gebruikers van andere e-mailproviders verschillende inlogpagina’s kunnen zien. Sommige versies van de phishingpoging sturen ontvangers ook naar vervalsing van cPanel webmail-inlogformulieren. Ongeacht de weergegeven branding is het doel om het door de bezoeker ingevoerde e-mailadres en wachtwoord te verkrijgen.
Gestolen inloggegevens kunnen oplichters in staat stellen toegang te krijgen tot privé-e-mails, gevoelige informatie te verkrijgen en zich voor te doen als de accounteigenaar. Aanvallers kunnen de gecompromitteerde mailbox ook gebruiken om wachtwoorden van andere online diensten te resetten of extra phishing-e-mails te verspreiden. Het legitieme cPanel-bedrijf is niet betrokken bij deze campagne, en de vermeende opslaguitbreiding is slechts een voorwendsel voor het stelen van inloggegevens.
De volledige phishing-e-mail cPanel – Needs More Disk Space staat hieronder:
Subject: Hello, – Mail Server Needs More Disk Space
– Needs More Disk Space
Hello -,
It looks like your email storage is running low. Pending important inboxes are currently at risk of being bounced back to the sender.
Don’t lose access to critical communications. To help you manage your storage, we are offering you the ability to instantly expand with an extra 15GB disk space.
Simply verify your account to confirm ownership and unlock this extra capacity immediately.
[VERIFY ACCOUNT]
If this arrives in your spam folder, kindly move to inbox to allow propagation. This link will expire in 48 hours.
© 2026 cPanel International, Ltd. All rights reserved.
1100 West 23rd Street, Suite 153 Houston, TX 77008
cPanel.net
Hoe je phishing-e-mails herkent
Phishing-e-mails met problemen met de opslag van de mailbox maken vaak gebruik van zorgen over onderbroken communicatie of verloren e-mails. In deze campagne wordt de waarschuwing dat inkomende e-mails mogelijk aan hun afzenders worden teruggestuurd gecombineerd met een aanbod van 15 GB extra opslag. Deze combinatie van een technisch probleem en een aantrekkelijke oplossing is een opvallend kenmerk van de phishingpoging.
De eis om het accountbezit te verifiëren voordat je extra opslag ontvangt, is een ander waarschuwingssignaal. Hoewel legitieme hostingproviders klanten kunnen informeren over opslaglimieten, moet een onverwachte e-mail die gebruikers naar een externe inlogpagina verwijst, zorgvuldig worden onderzocht. Een opslagupgrade-aanbod toont niet aan dat de mailbox van de ontvanger daadwerkelijk zijn capaciteit nadert.
De deadline van 48 uur is ook bedoeld om de beslissing van de ontvanger te beïnvloeden. Door te beweren dat de verificatielink binnenkort zal verlopen, creëert de phishingmail druk om te handelen voordat de informatie wordt gecontroleerd. De instructie om de e-mail uit de spamfolder te halen is bijzonder verdacht, omdat het ontvangers aanmoedigt een mogelijke waarschuwing van hun e-maildienst te negeren.
Ontvangers dienen het daadwerkelijke e-mailadres van de afzender en de bestemming van de verificatieknop te controleren. Phishing-e-mails kunnen legitieme bedrijfsnamen, adressen en logo’s tonen terwijl ze linken naar niet-gerelateerde websites. Zelfs een inlogpagina die sterk lijkt op Google of cPanel kan vals zijn als deze buiten het domein van de legitieme provider wordt gehost.
Een ander belangrijk detail is het vermogen van de phishingwebsite om verschillende inloginterfaces weer te geven, afhankelijk van het gebruikte e-mailadres. Dit betekent dat vertrouwde branding op de bestemmingspagina niet per se de authenticiteit bevestigt. Het websiteadres en de omstandigheden die tot het inlogverzoek hebben geleid, zijn betrouwbaardere indicatoren dan het uiterlijk van de pagina.