De phishing-e-mail Email Account Is Marked Dormant is een oplichterij waarbij gegevens worden gestolen rond een verzonnen accountstatus. Het laat de ontvangers weten dat hun e-mailaccount inactief is geraakt en geverifieerd moet worden om actief te blijven.
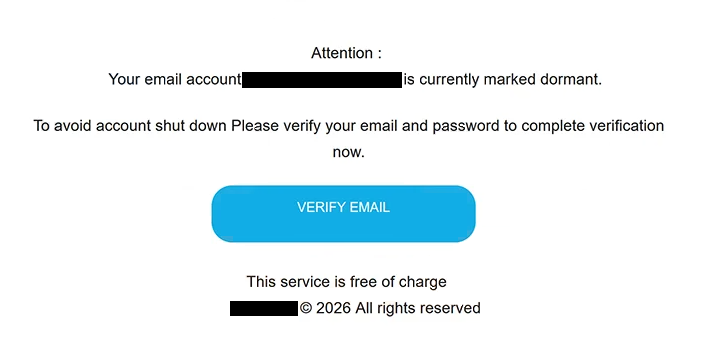
De e-mail gebruikt het onderwerp “E-mailverificatie” en presenteert zich als een geautomatiseerde accountonderhoudsmelding. Volgens de waarschuwing is het e-mailadres van de ontvanger al als inactief geclassificeerd. De e-mail beweert vervolgens dat zowel het adres als het wachtwoord onmiddellijk geverifieerd moeten worden om te voorkomen dat het account wordt gesloten.
Er is een knop “E-MAIL VERIFIËREN” beschikbaar om dit proces zogenaamd te voltooien. De e-mail vermeldt ook dat de dienst gratis is, wat helpt om de gevraagde actie te presenteren als een routinematige administratieve procedure in plaats van iets mogelijk verdachts.
Er is geen echte accountverificatie achter de knop. Door deze te selecteren opent een frauduleuze website met een generiek “Webmail Login”-formulier. De site vraagt bezoekers om een e-mailadres en wachtwoord te geven.
In veel gevallen is het e-mailveld al gevuld met het adres van de ontvanger. Deze personalisatie kan ervoor zorgen dat de pagina eruitziet alsof er informatie uit de daadwerkelijke mailbox van de gebruiker is gehaald. In werkelijkheid wordt het adres via de link doorgegeven aan de phishingpagina.
Het wachtwoord dat op deze pagina wordt ingevoerd, wordt door de oplichters vastgelegd. Het opleveren hiervan activeert geen slapende mailbox, verifieert het account niet, voorkomt geen afsluiting van het account.
De oplichting vertegenwoordigt geen legitieme e-maildienstverlener. De brede verwijzingen naar een e-mailaccount en generieke Webmail-login maken het mogelijk dat dezelfde campagne gebruikers targett zonder overtuigend één specifieke provider te hoeven imiteren.
Gecompromitteerde e-mailgegevens kunnen informatie blootleggen die in de inbox van het slachtoffer is opgeslagen en mogelijk aanvallers toegang geven tot wachtwoordreset-e-mails voor andere diensten. Oplichters kunnen ook proberen accountinstellingen te wijzigen of de legitieme eigenaar buiten de mailbox te sluiten.
Iedereen die een wachtwoord via de nep-webmailpagina heeft ingediend, moet het onmiddellijk wijzigen via de echte e-mailprovider. Hetzelfde wachtwoord moet ook worden vervangen op andere accounts waar het opnieuw is gebruikt.
De volledige phishing-e-mail Email Account Is Marked Dormant staat hieronder:
Subject: Email Verification
Attention :
Your email account – is currently marked dormant.
To avoid account shut down Please verify your email and password to complete verification now.
[VERIFY EMAIL]This service is free of charge
– © 2026 All rights reserved
Hoe herken je de ” Email Account Is Marked Dormant phishing-e-mail”
De claim van een slapend account is de centrale druktactiek in deze campagne. Ontvangers krijgen geen gedetailleerde uitleg waarom hun brievenbus zogenaamd als slapend werd geclassificeerd. In plaats daarvan worden ze snel gewaarschuwd dat verificatie noodzakelijk is om sluiting te voorkomen.
Dit gebrek aan provider-specifieke informatie is aanzienlijk. Een echte accountonderhoudsmelding zou normaal gesproken gekoppeld zijn aan de dienst die de mailbox beheert. De phishing-e-mail Email Account Is Marked Dormant is gebaseerd op generieke terminologie die op bijna elke e-mailgebruiker van toepassing kan zijn.
Het verzoek om zowel het e-mailadres als het wachtwoord te verifiëren zou ook argwaan moeten wekken. De ontvanger wordt doorgestuurd naar een ingebedde “VERIFY EMAIL”-knop in plaats van te worden geïnstrueerd om via hun bestaande webmaildienst toegang te krijgen tot de normale accountinstellingen.
Door die knop te volgen, onthult je een andere inconsistentie. In plaats van een herkenbaar accountbeheerportaal te openen, leidt de link naar een generieke Webmail-inlogpagina op een niet-gerelateerde website. De mogelijkheid van het formulier om het juiste e-mailadres weer te geven, maakt de pagina niet legitiem.
Ontvangers dienen bijzondere aandacht te besteden aan het domein dat in de browser wordt weergegeven. Een phishingsite kan bekende inlogelementen reproduceren en automatisch informatie invoeren die uit een link is gehaald, maar kan niet op legitiem wijze deel uitmaken van een e-mailprovider door simpelweg het adres van de gebruiker te tonen.
De dreiging van sluiting kan ook worden gecontroleerd zonder met de e-mail te communiceren. Gebruikers kunnen hun normale webmailapplicatie openen of handmatig toegang krijgen tot de officiële site van hun provider. Als een account echt verificatie vereist of is beperkt, moet relevante informatie beschikbaar zijn via de legitieme dienst.
De formulering “Deze dienst is gratis” is een ander ongebruikelijk detail in de context. De e-mail waarschuwt zogenaamd voor een slapende brievenbus, maar stelt de ontvangers juist gerust dat het verificatieproces niets kost. Dit bewijst niet dat de melding legitiem is.