De phishing-e-mail Email Verification Guide is een poging tot inlogdiefstal waarbij ontvangers worden opgedragen hun e-mailaccount te verifiëren vóór een bepaalde deadline. De campagne presenteert het proces als een administratieve vereiste en waarschuwt dat het negeren ervan uiteindelijk kan leiden tot het inactief en verwijderen van het account.
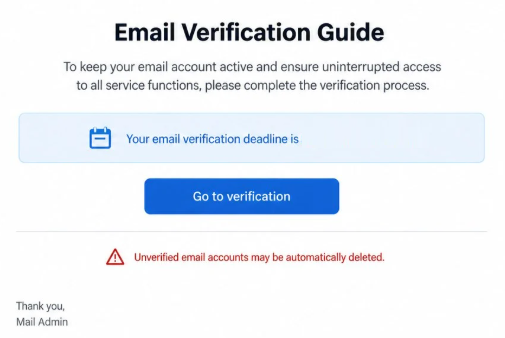
De e-mail is ontworpen om eruit te zien als een geautomatiseerde melding over de mailbox van de ontvanger. Deze verwijst naar een verificatiedeadline en beweert dat authenticatie voltooid moet worden om toegang te behouden tot alle beschikbare e-mailfuncties.
Er wordt een link toegevoegd om het vermeende verificatieproces te starten. In plaats van ontvangers een legitieme reden te geven om via hun normale e-mailprovider toegang te krijgen, moedigt de melding hen aan de route te volgen die direct in de e-mail is opgegeven.
De verificatievereiste is verzonnen. De afzender heeft geen gezag over de mailbox van de ontvanger, en de dreigende gevolgen worden gebruikt om gebruikers onder druk te zetten om met een phishingsite te communiceren.
Na het klikken op de gegeven link kunnen slachtoffers naar een vervalste e-mail-inlogpagina worden gebracht. De site kan lijken op een bekende webmaildienst en kan het beoogde e-mailadres tonen zodat de pagina verbonden lijkt met het echte account van de ontvanger.
Deze schijnbare personalisatie mag niet worden verward met legitieme accountherkenning. Phishinglinks kunnen het e-mailadres van de ontvanger bevatten en doorgeven aan de frauduleuze website, waardoor de pagina informatie kan tonen die de oplichters al bezaten.
Het doel is om het wachtwoord dat aan het e-mailadres gekoppeld is te verkrijgen. Inloggegevens die in het nep-aanmeldformulier worden ingevoerd, worden door de oplichters vastgelegd in plaats van gebruikt te worden om de accountverificatie te voltooien.
Een gecompromitteerde mailbox kan privé-e-mails en informatie over andere online diensten blootleggen. Omdat e-mailaccounts vaak worden gebruikt voor wachtwoordherstel, kan toegang tot een inbox ook oplichters helpen om extra accounts aan hetzelfde adres te selecteren.
Het risico neemt toe wanneer het slachtoffer hetzelfde wachtwoord opnieuw gebruikt voor meerdere diensten. Inloggegevens verkregen via de phishing-e-mail Email Verification Guide kunnen mogelijk andere accounts blootstellen als identieke inloggegevens elders zijn gebruikt.
Iedereen die inloggegevens via de frauduleuze verificatiepagina heeft ingediend, dient het e-mailwachtwoord te wijzigen via de legitieme provider. Hergebruikte wachtwoorden moeten ook worden vervangen en de mailbox moet worden gecontroleerd op onbekende sessies of ongeautoriseerde wijzigingen in accountinstellingen.
Hoe herken je de ” Email Verification Guide phishing-e-mail”
De verificatiedeadline is essentieel voor deze oplichting. Door een specifieke tijdslimiet te koppelen aan de vermeende authenticatievereiste, probeert de e-mail te voorkomen dat ontvangers zorgvuldig nadenken of verificatie daadwerkelijk noodzakelijk is.
De dreiging van uiteindelijke verwijdering van het account verhoogt de druk. Ontvangers worden ertoe gebracht te geloven dat het niet voltooien van het gevraagde proces hun mailbox als inactief kan classificeren, waardoor de verificatielink noodzakelijk lijkt om toegang te behouden.
Een ander probleem is de vage identiteit van de vermeende beheerder. De melding gebruikt generieke administratieve taal in plaats van een duidelijke verbinding te leggen met het bedrijf dat daadwerkelijk de e-maildienst van de ontvanger exploiteert.
Specifiek ogende accountgegevens kunnen de e-mail ook geloofwaardiger laten lijken. Een ontvanger kan zijn eigen e-mailadres, een verificatiedatum of een automatisch gegenereerde tijdstempel zien. Geen van deze elementen bewijst dat de afzender toegang heeft tot de mailbox of de werkelijke accountstatus kent.
Het aanmeldverzoek dat volgt op de verificatielink is bijzonder belangrijk. Een pagina kan een bekend webmailontwerp tonen of het juiste e-mailadres tonen, terwijl het toch door oplichters wordt gecontroleerd. Gebruikers moeten het daadwerkelijke domein controleren voordat ze een wachtwoord invoeren, in plaats van te vertrouwen op branding of personalisatie.
Ontvangers kunnen het verificatieproces per e-mail ook volledig vermijden. Als een account echt authenticatie vereist, kan dit worden gecontroleerd door de normale e-mailapplicatie te openen of zelfstandig naar de officiële website van de provider te navigeren.
Er is geen noodzaak om een ongevraagde verificatielink te gebruiken om te bepalen of een mailbox aandacht vereist. Een waarschuwing voor een legitiem account moet ook zichtbaar zijn via het eigen account of de beveiligingsinstellingen van de provider.