De phishing-e-mail IMAP Sync Failure vermomt de diefstal van inloggegevens als een technisch probleem met binnenkomende post. In plaats van een generiek accountverificatieverzoek te presenteren, imiteert de e-mail een geautomatiseerd diagnoserapport en beweert dat een authenticatiefout de mailserver van de ontvanger heeft verstoord.
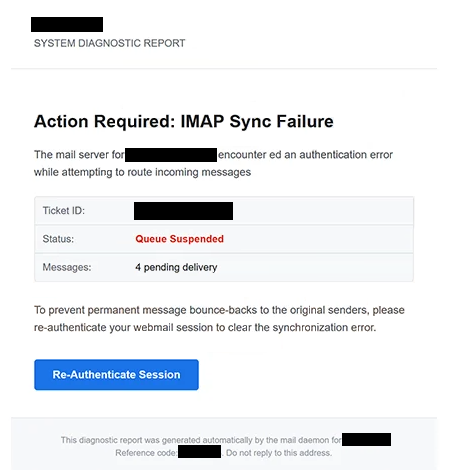
Volgens de e-mail kreeg de mailserver van de ontvanger een authenticatiefout bij het proberen van binnenkomende berichten te routeren. Het vermeende gevolg is een opgeschortte berichtenwachtrij, waarbij momenteel vier e-mails op levering wachten.
Extra technisch ogende informatie is toegevoegd ter ondersteuning van de waarschuwing. De e-mail geeft de ticket-ID, toont de status als “Wachtrij Opgeschorst” en vermeldt dat er vier berichten in behandeling zijn. Er staat ook een referentiecode in en wordt beweerd dat het diagnostisch rapport automatisch is gegenereerd door een mail-daemon.
Ontvangers worden gewaarschuwd dat de lopende e-mails permanent kunnen terugkaatsen naar hun oorspronkelijke afzenders als het synchronisatieprobleem niet wordt opgelost. Om de fout zogenaamd te verhelpen, krijgen ze de instructie om hun webmailsessie opnieuw te authenticeren met een knop “Sessie opnieuw authenticeren”.
Achter deze knop zit geen echte IMAP-reparatie. Door erop te klikken opent je een vervalste webmail-inlogpagina in plaats van een legitieme mailserver-administratiedienst.
De phishingpagina kopieert het uiterlijk van een cPanel Webmail-inlogscherm. Een detail dat de pagina bijzonder overtuigend kan maken, is dat het e-mailadres van het slachtoffer al in het formulier wordt weergegeven. Deze informatie wordt afkomstig van de phishinglink in plaats van opgehaald uit een legitiem accountsysteem.
Alleen het wachtwoord hoeft te worden ingevoerd. Na verzending wordt het verstrekt aan de oplichters die de phishingpagina beheren. De actie herstelt IMAP-synchronisatie, geeft geen vier lopende e-mails vrij, en verwijdert geen opgeschortte mailwachtrij.
Met geldige e-mailgegevens kunnen oplichters mogelijk toegang krijgen tot privécorrespondentie en andere informatie die in het account is opgeslagen. Een gecompromitteerde mailbox kan ook worden gebruikt om wachtwoordresets voor andere diensten aan te vragen of om misleidende e-mails te versturen terwijl je zich voordoet als accounteigenaar.
cPanel is niet gekoppeld aan de ” IMAP Sync Failure ” phishing-e-mail. De Webmail-interface is simpelweg gekopieerd om het credentialverzoek legitiem te laten lijken.
De volledige phishing-e-mail IMAP Sync Failure staat hieronder:
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Hoe herken je de ” IMAP Sync Failure phishing-e-mail”
Wat deze campagne onderscheidt, is de poging om te lijken op een door een server gegenereerd technisch rapport. Termen als ” IMAP Sync Failure “, “authenticatiefout”, “Wachtrij Opgeschorst” en “mail daemon” wekken de indruk dat de waarschuwing afkomstig is van de infrastructuur die de e-mail van de ontvanger behandelt.
De vier wachtende berichten leggen een extra laag druk toe. Ontvangers krijgen niet alleen te horen dat de synchronisatie is mislukt. Ze worden ertoe gebracht te geloven dat echte binnenkomende e-mails al worden beïnvloed en mogelijk binnenkort aan hun afzenders worden teruggestuurd.
De ticket- en referentienummers kunnen de melding ook formeler laten lijken. De extra referentiecode lijkt op identificaties die door een geautomatiseerd ondersteunings- of diagnosesysteem zijn geproduceerd, maar deze details tonen niet aan dat de e-mail toegang heeft tot de daadwerkelijke mailserver van de ontvanger.
De gevraagde oplossing is onthullender. De e-mail beweert dat een IMAP-authenticatieprobleem inkomende post heeft opgeschort, en verwijst de ontvanger vervolgens naar “Sessie opnieuw authenticeren” via een ingebedde knop. Het volgen van deze instructie leidt naar een aparte webpagina die om het mailboxwachtwoord vraagt.
Het vooraf ingevuld e-mailadres op de nep-cPanel-webmailpagina kan de achterdocht verder verminderen. Het zien van het juiste adres kan de indruk wekken dat de pagina het account van de gebruiker heeft herkend. In werkelijkheid wordt het adres via de link zelf doorgegeven aan de phishingpagina.
Ontvangers die zo’n waarschuwing tegenkomen, kunnen hun mailbox zelfstandig controleren. Als binnenkomende mail of IMAP-toegang echt een probleem heeft, kunnen gebruikers inloggen via hun normale webmailadres of hostingbedieningspaneel in plaats van een herauthenticatielink van een onverwachte e-mail te gebruiken.
Iedereen die al een wachtwoord via de neppagina heeft opgegeven, moet het direct wijzigen via de legitieme e-maildienst. Andere accounts met hetzelfde wachtwoord moeten ook beveiligd zijn, en de gecompromitteerde mailbox moet worden gecontroleerd op onbekende sessies, doorstuurregels of andere ongeautoriseerde wijzigingen.