De phishing-e-mail Incoming Mail Is Being Misrouted is een oplichterij die probeert e-mailgegevens te stelen door zich voor te doen als een mailrouteringsdienst. Het waarschuwt ontvangers dat hun binnenkomende e-mails worden geblokkeerd vanwege een vermeend domeinconfiguratieprobleem. De melding moedigt gebruikers aan het probleem op te lossen via een link die naar een phishingwebsite leidt.
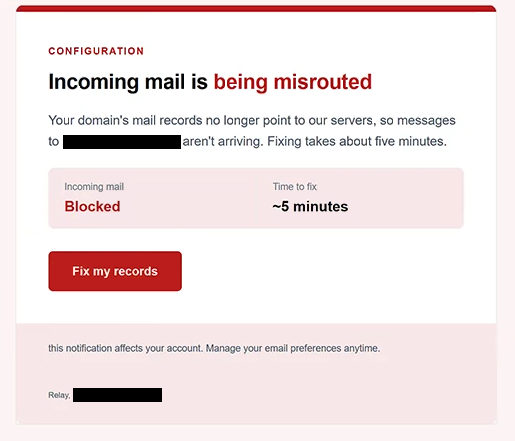
De e-mail gebruikt de onderwerpregel “Binnenkomende e-mails bereiken uw inbox niet”. Er wordt beweerd dat de domeinmailrecords van de ontvanger niet langer naar de servers van het bedrijf wijzen, waardoor inkomende e-mails hun bestemming niet kunnen bereiken. De e-mail levert echter geen bewijs dat de domeininstellingen van de ontvanger zijn gewijzigd of dat de postbezorging is onderbroken.
Om het vermeende probleem urgent te laten lijken, toont de e-mail de status “Binnenkomende post: Geblokkeerd” en geeft aan dat het oplossen van het probleem ongeveer vijf minuten zal duren. Ontvangers worden aangemoedigd om op een knop te klikken met de titel “Mijn gegevens repareren.” Dit wekt de indruk dat een ernstig probleem met e-mailbezorging via een snelle administratieve procedure kan worden opgelost.
Door op de knop te klikken opent een phishingwebsite. De pagina vraagt om een gebruikersnaam, e-mailadres en wachtwoord, terwijl de link automatisch het e-mailadres van de ontvanger geeft om het inlogformulier gepersonaliseerd te laten lijken. Ondanks het uiterlijk is de website niet gekoppeld aan de geclaimde mailrouteringsdienst.
Inloggegevens die in het phishingformulier worden ingevoerd, zijn bedoeld voor de oplichters. Als aanvallers geldige inloggegevens verkrijgen, kunnen ze proberen toegang te krijgen tot de mailbox van het slachtoffer, privécorrespondentie lezen en gevoelige bijlagen ophalen. Ze kunnen zich ook voordoen als accounteigenaar, extra phishing-e-mails verspreiden of proberen wachtwoorden te resetten voor verbonden online diensten.
De volledige phishing-e-mail Incoming Mail Is Being Misrouted staat hieronder:
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Hoe je phishing-e-mails herkent
De phishing-e-mail Incoming Mail Is Being Misrouted gebruikt een technische uitleg om de waarschuwing geloofwaardig te laten lijken. Verwijzingen naar domeinmailrecords en serverconfiguraties kunnen overtuigend klinken, vooral voor ontvangers die niet bekend zijn met de e-mailinfrastructuur. De e-mail geeft echter geen specifieke configuratiedetails of bewijs dat binnenkomende mail daadwerkelijk wordt geblokkeerd.
Een ander waarschuwingssignaal is de vereenvoudigde oplossing die wordt aangeboden voor het vermeende probleem. De e-mail beweert dat de postbezorging is gestopt, maar suggereert dat het klikken op “Fix my records” het probleem binnen ongeveer vijf minuten zal oplossen. Deze combinatie van een serieuze technische waarschuwing en een onmiddellijke oplossing is bedoeld om ontvangers aan te moedigen de link te volgen zonder de melding in twijfel te trekken.
De website achter de knop is bijzonder verdacht. In plaats van ontvangers naar een herkenbaar mailbeheerportaal te leiden, opent deze een pagina die op een niet-gerelateerd domein wordt gehost. De website vraagt om e-mailinloggegevens, ook al betreft de oorspronkelijke melding domeinmailrecords, wat een mismatch creëert tussen het vermeende probleem en de gevraagde actie.
Het automatisch ingevulde e-mailadres kan de phishingpagina ook betrouwbaar laten lijken. Ontvangers kunnen aannemen dat de website hun accounts herkent omdat hun adressen al worden weergegeven. Oplichters kunnen echter e-mailadressen in URL’s opnemen om phishingformulieren te personaliseren zonder legitieme toegang tot de accounts te hebben.
De opgegeven identiteit van de afzender verdient ook onderzoek. Oplichters kunnen zich voordoen als dienstverleners door hun namen te kopiëren en hun e-mails als geautomatiseerde technische waarschuwingen te presenteren.
De e-mail bevat ook een configuratiekop en een notitie over het beheren van e-mailvoorkeuren. Deze details lijken op gewone administratieve communicatie, maar verifiëren de identiteit van de afzender niet. Het ontbreken van specifieke domeininformatie maakt het beweerde bezorgprobleem bijzonder moeilijk te onderbouwen.