De phishing-e-mail Incoming Mails Witheld is een poging tot inlogdiefstal die draait om een probleem met de levering van nep-mail. Het laat de ontvangers weten dat belangrijke binnenkomende e-mails zijn gestopt en onbereikbaar blijven totdat ze hun accountinstellingen hebben geverifieerd.
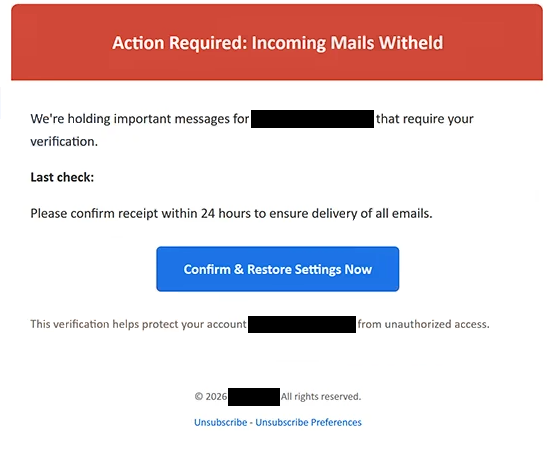
De e-mail gebruikt een onderwerp dat verwijst naar verplichte actie en postbezorging. In de hoofdtekst wordt de waarschuwing directer met de kop “Actie vereist: Incoming Mails Witheld “. Er wordt beweerd dat belangrijke e-mails gericht aan de ontvanger momenteel worden vastgehouden omdat verificatie vereist is.
Om de situatie actueel te laten lijken, geeft de e-mail een datum en tijd voor de “laatste controle”. Ontvangers krijgen vervolgens 24 uur om ontvangst te bevestigen, met als implicatie dat het voltooien van de gevraagde verificatie alle openstaande e-mails kan worden bezorgd.
De gegeven knop zegt “Instellingen nu bevestigen en herstellen”. Dit is geen echte functie om mailboxinstellingen te herstellen. Daarna brengt het de ontvanger naar een phishingwebsite die is aangemaakt om e-mailaccountgegevens te verkrijgen.
In het geanalyseerde geval was de resulterende pagina ontworpen om op een Gmail-inlogscherm te lijken. Het toonde het Gmail-logo en het e-mailadres van de ontvanger was al in het relevante veld ingevoerd. De bezoeker werd om een wachtwoord gevraagd en kreeg een knop “Doorgaan”.
Het vooraf ingevuld adres kan ervoor zorgen dat de pagina verbonden lijkt met de echte mailbox van de gebruiker, maar de site wordt niet beheerd door Google. De informatie die in het formulier wordt ingevoerd, wordt ingediend bij de oplichters achter de campagne.
De phishing-opzet kan zich ook aanpassen aan de e-mailprovider van de ontvanger. Daarom ziet niet elke ontvanger per se dezelfde Gmail-achtige pagina. Een gebruiker met een account van een andere provider kan in plaats daarvan een inloginterface zien die is ontworpen om op die dienst te lijken.
Het doel blijft hetzelfde, ongeacht welk inlogontwerp verschijnt: het verkrijgen van het wachtwoord dat gekoppeld is aan het e-mailadres van de ontvanger. De beweringen over vastgehouden binnenkomende post en instellingen die herstel vereisen, worden simpelweg gebruikt om het slachtoffer naar dat inloggegevensformulier te leiden.
Als de inloggegevens al zijn ingediend, moet het getroffen e-mailwachtwoord onmiddellijk worden gewijzigd via de legitieme provider. Hergebruikte wachtwoorden van andere accounts moeten ook worden vervangen en het account moet worden gecontroleerd op onbekende sessies, apparaten of wijzigingen.
De volledige phishing-e-mail Incoming Mails Witheld staat hieronder:
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Hoe herken je de ” Incoming Mails Witheld phishing-e-mail”
De belangrijkste druktactiek in deze campagne is de bewering dat berichten al worden achtergehouden. In plaats van te waarschuwen voor een probleem dat later kan optreden, vertelt de phishing-e-mail Incoming Mails Witheld de ontvangers dat belangrijke e-mails momenteel wachten en niet kunnen worden afgeleverd totdat de verificatie heeft plaatsgevonden.
De deadline van 24 uur voegt een extra reden toe om snel te handelen. Iemand die een belangrijke zakelijke of persoonlijke e-mail verwacht, is misschien eerder geneigd om “Instellingen nu bevestigen en herstellen” te selecteren in plaats van eerst te bepalen of de waarschuwing van hun eigen e-mailprovider kwam.
De tijdstempel van de “laatste controle” verdient ook aandacht. Een nauwkeurige datum en tijd kunnen ervoor zorgen dat de melding automatisch is gegenereerd door een echt postsysteem. In dit geval gaat het technisch ogende detail echter gepaard met een verzonnen bezorgprobleem en bewijst het niet dat de afzender toegang heeft tot de status van de brievenbus van de ontvanger.
Er is ook een mismatch tussen het genoemde probleem en de gevraagde actie. De e-mail beweert dat berichten worden vastgehouden totdat de instellingen zijn bevestigd, maar het volgen van de instructies leidt naar een pagina waarin het wachtwoord van het e-mailaccount wordt gevraagd. Het invoeren van een wachtwoord op die pagina geeft geen lopende e-mails vrij.
De gepersonaliseerde inlogpagina kan het moeilijker maken om deze oplichting in één oogopslag te vinden. Het feit dat het adres van de ontvanger al is ingevuld, kan erop wijzen dat de website het account herkent. Die informatie kan in plaats daarvan via de phishinglink worden doorgegeven en gebruikt worden om de pagina overtuigender te laten lijken.
Ontvangers moeten letten op waar de knop “Instellingen nu bevestigen & herstellen” daadwerkelijk naartoe leidt. Vertrouwde Gmail- of andere webmailbranding op de bestemmingspagina is niet voldoende om authenticiteit vast te stellen. Het domein moet toebehoren aan de verwachte e-mailprovider voordat er inloggegevens worden ingevoerd.
Een vermeend probleem met postbezorging kan ook worden opgepakt zonder de e-mail helemaal te gebruiken. Door de normale webmailapplicatie te openen of zelfstandig naar de legitieme site van de provider te navigeren, kan de gebruiker de mailbox direct controleren.
Het onderscheidende patroon in de ” Incoming Mails Witheld ” phishing-e-mail is de combinatie van zogenaamd vastgehouden berichten, een recente “laatste controle” tijdstempel, een verificatiedeadline van 24 uur en een knop “Instellingen nu bevestigen en herstellen”. Deze elementen leiden tot een nep-provider-specifieke inlogpagina waarvan het werkelijke doel is om het e-mailwachtwoord van de ontvanger vast te leggen.