De phishing-e-mail Mail Capacity Guide is een oplichterij die bedoeld is om inloggegevens van e-mailaccounts te stelen. Het doet zich voor als een melding over de opslag van de mailbox van de ontvanger en beweert ten onrechte dat het account zijn capaciteitslimiet heeft bereikt.
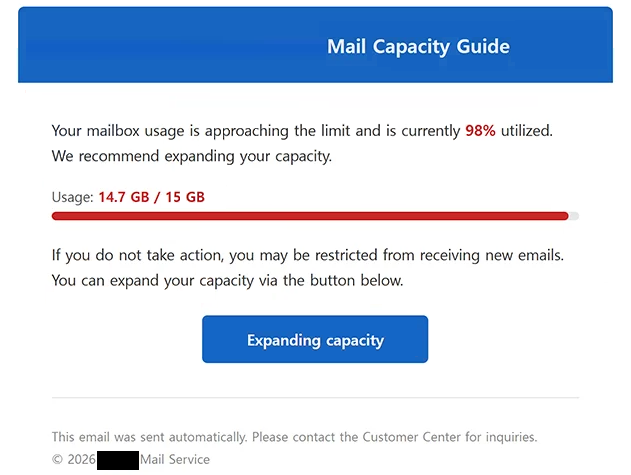
De e-mail vertelt ontvangers dat hun mailbox vol is en dat ze actie moeten ondernemen om deze normaal te blijven gebruiken. Het wekt de indruk dat het opslagprobleem inkomende of uitgaande e-mails kan verstoren, waardoor ontvangers een reden hebben om snel te reageren.
Om het probleem zogenaamd op te lossen, worden ontvangers geïnstrueerd om een link te volgen die in de e-mail is gegeven. De link leidt niet naar een legitieme opslagbeheerpagina van de e-mailprovider van de ontvanger. In plaats daarvan opent deze een phishingwebsite die bedoeld is om accountgegevens te verzamelen.
De frauduleuze pagina imiteert een e-mail-inloginterface en vraagt bezoekers hun e-mailadres en wachtwoord op te geven. De informatie die op deze pagina wordt ingevoerd, wordt naar de oplichters gestuurd in plaats van gebruikt te worden om de mailboxcapaciteit te vergroten of opslag te beheren.
Het doel van de phishing-e-mail Mail Capacity Guide is daarom diefstal van inloggegevens. Door het wachtwoordverzoek als onderdeel van een routinematige mailboxopslagprocedure te presenteren, proberen de oplichters de ontvangers ervan te overtuigen dat inloggen via de verstrekte pagina noodzakelijk is.
Gecompromitteerde e-mailgegevens kunnen bijzonder waardevol zijn omdat een inbox privécorrespondentie en andere gevoelige informatie kan bevatten. Een e-mailaccount kan ook worden gekoppeld aan andere online diensten en gebruikt worden om e-mails met wachtwoordreset te ontvangen.
Als hetzelfde wachtwoord wordt hergebruikt op meerdere accounts, kan het verkrijgen ervan extra risico’s opleveren. Oplichters kunnen proberen gestolen inloggegevens te gebruiken om toegang te krijgen tot andere diensten waar het slachtoffer dezelfde inloggegevens heeft gebruikt.
Ontvangers die hun inloggegevens al op de phishingsite hebben ingevoerd, dienen het wachtwoord van het getroffen e-mailaccount te wijzigen. Wachtwoorden voor andere accounts met dezelfde inloggegevens moeten ook worden gewijzigd. Het inschakelen van tweefactorauthenticatie waar mogelijk kan een extra beschermingslaag tegen ongeautoriseerde toegang toevoegen.
De volledige phishing-e-mail Mail Capacity Guide staat hieronder:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Hoe je phishing-e-mails herkent
De waarschuwing voor mailboxcapaciteit is een belangrijk detail om te onderzoeken in de ” Mail Capacity Guide ” phishing-e-mail. Onverwachte beweringen dat een account zijn opslaglimiet heeft bereikt, moeten via de e-mailprovider zelf worden geverifieerd in plaats van via links in de waarschuwing.
Ontvangers moeten ook overwegen hoe het vermeende probleem wordt opgelost. Een verzoek om een e-mailwachtwoord in te voeren na het volgen van een ongevraagde link is een sterke reden om de website zorgvuldig te inspecteren voordat er informatie wordt verstrekt.
De daadwerkelijke bestemming van de link is bijzonder belangrijk. Phishingwebsites kunnen inlogformulieren, logo’s, kleuren en andere elementen die geassocieerd worden met legitieme e-maildiensten reproduceren. Een bekend ogende loginscherm toont niet aan dat de website wordt beheerd door de provider die het beweert te vertegenwoordigen.
Het domein dat in de adresbalk van de browser wordt weergegeven, moet daarom worden gecontroleerd voordat je inloggegevens invoert. Als het adres niet toebehoort aan de legitieme e-mailprovider, mag de inloggegevens niet worden opgegeven.
Afzenderinformatie kan een extra kans bieden om phishing te detecteren. De weergegeven afzendernaam kan er legitiem uitzien, dus ontvangers moeten het volledige e-mailadres en het domein controleren in plaats van alleen op de zichtbare naam te vertrouwen.
Mailboxopslag kan ook onafhankelijk worden gecontroleerd. In plaats van de link in de e-mail te gebruiken, kunnen ontvangers hun normale webmailapplicatie openen of handmatig naar de officiële website van hun provider navigeren. Elke waarschuwing voor echte opslag zou zichtbaar moeten zijn via de legitieme accountinterface.
Onverwachte druk om een accountprobleem onmiddellijk op te lossen, zou ook extra verificatie moeten aanmoedigen. Phishing-e-mails zijn vaak afhankelijk van een reactie van ontvangers op een waarschuwing voordat ze controleren of de onderliggende claim echt is.
De phishing-e-mail Mail Capacity Guide berust op een gefabriceerd probleem met de opslag van een mailbox om ontvangers te overtuigen een nep-inlogpagina te bezoeken. Het vermeende capaciteitsprobleem wordt gebruikt als reden om e-mailgegevens op te vragen, maar het invoeren van een e-mailadres en wachtwoord op de gekoppelde phishingsite stelt die informatie bloot aan de oplichters.