De ” Microsoft Firewall Alert ” pop-up is een technische supportfraude waarbij nep-Windows-beveiligingswaarschuwingen worden gebruikt om bezoekers bang te maken zodat ze contact opnemen met oplichters. De pagina doet alsof Microsoft Defender geïnfecteerde bestanden op de computer heeft gedetecteerd en wekt de indruk dat onmiddellijke technische hulp nodig is.
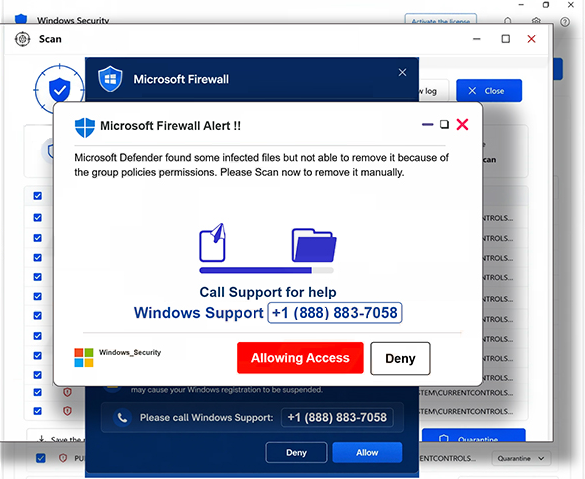
Wanneer de pagina wordt geopend, toont deze meerdere overlappende pop-upvensters. Deze rommelige presentatie kan de browser moeilijk te gebruiken of sluiten maken en helpt de indruk te wekken dat er een ernstig systeemprobleem is opgetreden.
Een van de opvallende waarschuwingen luidt ” Microsoft Firewall Alert !!”. Er wordt beweerd dat Microsoft Defender geïnfecteerde bestanden heeft ontdekt, maar deze niet kan verwijderen vanwege groepsbeleidsbeperkingen. Bezoekers worden opgeroepen “Windows Support” te bellen met het telefoonnummer dat op de pagina wordt weergegeven.
De waarschuwing is volledig verzonnen. Een website kan niet vaststellen dat Microsoft Defender bestanden heeft gevonden die niet verwijderd kunnen worden vanwege groepsbeleidinstellingen zoals beschreven op deze pagina. Het telefoonnummer verbindt bezoekers niet met legitieme Microsoft-ondersteuning.
Het bellen van het weergegeven nummer verbindt slachtoffers met oplichters die zich voordoen als supportmedewerkers. Zij kunnen proberen bellers ervan te overtuigen dat hun computers geïnfecteerd of anderszins gecompromitteerd zijn en het verzonnen probleem gebruiken als reden om op afstand toegang tot het systeem te krijgen.
Remote access-software zoals TeamViewer kan tijdens dit proces worden gebruikt. Als slachtoffers toegang verlenen, kunnen oplichters mogelijk informatie op de computer bekijken, opgeslagen inloggegevens verkrijgen, financiële rekeningen openen of betaling eisen voor onnodige reparatiediensten. Ze kunnen ook op afstand het systeem controleren om kwaadaardige software te introduceren.
Microsoft en Windows zijn niet verbonden met de ” Microsoft Firewall Alert ” pop-up. Echte Windows-beveiligingsmeldingen verschijnen niet als willekeurige browserpagina’s die gebruikers instrueren een onbekend supportnummer te bellen.
Gebruikers die de pagina tegenkomen, mogen het weergegeven nummer niet bellen of met de knoppen ervan interageren. Het sluiten van de browser is normaal gesproken voldoende. Als de oplichting voorkomt dat de browser normaal reageert, kan deze via Taakbeheer worden beëindigd en daarna opnieuw geopend.
Hoe gebruikers de ” Microsoft Firewall Alert ” oplichting tegenkomen
Deze specifieke oplichterij wordt via meer dan één route gepromoot. Een bevestigde methode betreft misleidende e-mails die bedoeld zijn om ontvangers rechtstreeks naar de nepbeveiligingspagina te sturen.
De e-mail die aan de campagne is gekoppeld, gebruikt het onderwerp “Activiteit verzonden vanaf uw eigen account”. Er wordt beweerd dat er ongebruikelijke activiteit is gedetecteerd en dat een e-mail lijkt te zijn verzonden vanuit het eigen account van de ontvanger. Dit creëert een aparte beveiligingszorg voordat het slachtoffer de valse Microsoft-waarschuwing ooit ziet.
Ontvangers die de activiteit zogenaamd niet herkennen, worden aangemoedigd deze te onderzoeken. De e-mail bevat links met de labels “Account activiteit bekijken” en “Beveiligingsinstellingen bekijken”. Beide verwijzen gebruikers naar de website waarop de ” Microsoft Firewall Alert ” scam wordt weergegeven in plaats van naar legitieme accountbeveiligingsinstellingen.
Andere routes naar technische ondersteuning van oplichtepagina’s kunnen bestaan uit onbetrouwbare advertentienetwerken, misleidende online advertenties, browsermeldingen van dubieuze websites en adware. Websites die illegale content, torrents of soortgelijk materiaal aanbieden, kunnen bezoekers ook blootstellen aan advertentienetwerken die ongewenste redirects genereren.
Gebruikers kunnen hun blootstelling verminderen door links in onverwachte beveiligingsmails te vermijden en accountinstellingen direct via de betreffende dienst te benaderen. Verzoeken van onbekende websites om browsermeldingen in te schakelen moeten ook worden geweigerd, vooral wanneer meldingstoestemming wordt gepresenteerd als vereiste om inhoud te bekijken of door te gaan naar een pagina.
Software moet afkomstig zijn van officiële bronnen, en onbekende applicaties mogen niet worden geïnstalleerd alleen omdat een website beweert een beveiligingsprobleem op te lossen. Onverwachte doorverwijzingen die herhaaldelijk twijfelachtige advertenties of waarschuwingspagina’s openen, kunnen ook rechtvaardigen om de browser en het systeem te controleren op ongewenste software.
Het belangrijkste punt van de ” Microsoft Firewall Alert ” oplichterij is dat de alarmerende browserweergave geen bewijs is van een Defender-detectie. Het doel is om het slachtoffer van een valse beveiligingswaarschuwing naar een telefoongesprek met oplichters te brengen. Het bellen van het nummer of het verlenen van externe toegang vormt het daadwerkelijke risico; de browserwaarschuwing zelf bewijst niet dat de computer de infectie heeft die hij beweert te hebben gevonden.