De ” Security Verification – Periodic Due Diligence ” phishing-e-mail is een oplichting die probeert e-mailaccountgegevens te verkrijgen door zich voor te doen als een webmailbeveiligingsdienst. Er wordt beweerd dat ontvangers een verplichte accountverificatieprocedure moeten doorlopen om ononderbroken toegang tot hun mailboxen te behouden. De melding bevat deze eis als onderdeel van een routinematige beveiligingscontrole, maar het werkelijke doel is gebruikers naar een phishingwebsite te verwijzen.
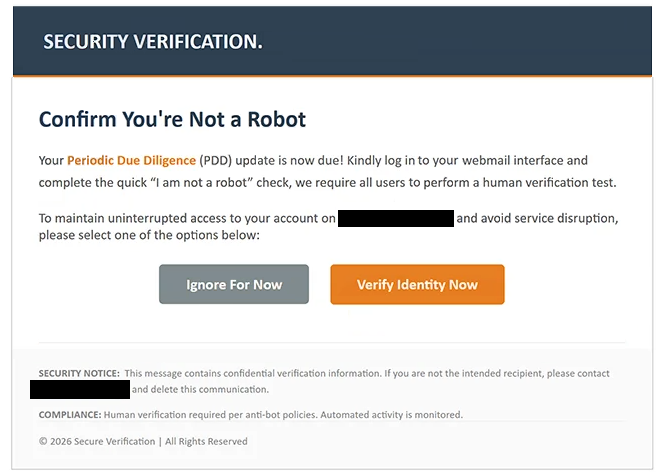
De e-mail gebruikt de onderwerpregel “Periodic Due Diligence” en bevat prominente koppen zoals “SECURITY VERIFICATION” en “Bevestig dat u geen robot bent.” Er wordt ontvangers geïnformeerd dat een Periodic Due Diligence (PDD)-update vereist is en dat zij moeten inloggen op hun webmailaccount om een identiteitscontrole uit te voeren. De e-mail vermeldt echter geen specifiek beveiligingsincident en legt niet uit waarom verificatie noodzakelijk is.
Ontvangers worden gewaarschuwd dat het niet voltooien van de procedure de toegang tot hun e-mailaccounts kan onderbreken. De melding bevat twee knoppen, “Voor nu negeren” en “Identiteit nu verifiëren”, waarmee gebruikers worden aangemoedigd de verificatieoptie te selecteren. Deze opzet laat het verzoek lijken op een routinematige accountonderhoudsprocedure in plaats van een poging om gevoelige informatie te verkrijgen.
Het klikken op “Identiteit nu verifiëren” leidt naar een phishingwebsite. De pagina imiteert een cPanel Webmail-inloginterface en vraagt om het e-mailadres en wachtwoord van de bezoeker. Ondanks de beweringen in de e-mail over menselijke verificatie, voert de website geen legitieme CAPTCHA-controle uit.
Het phishingformulier is ontworpen om inloggegevens van de oplichters te verzamelen. Als ontvangers geldige wachtwoorden opgeven, kunnen aanvallers proberen toegang te krijgen tot hun mailboxen, privécorrespondentie lezen en gevoelige bijlagen te verkrijgen. Ze kunnen zich ook voordoen als accounteigenaren om extra phishing-e-mails te verspreiden of andere diensten die aan de getroffen adressen gekoppeld zijn te compromitteren.
De e-mail bevat verwijzingen naar anti-botbeleid, geautomatiseerde activiteitsmonitoring en vertrouwelijke accountverificatieprocedures. Deze elementen zijn bedoeld om de indruk te wekken van officiële beveiligingsadministratie, hoewel ze niet aantonen dat er een echte evaluatie plaatsvindt.
De phishing-e-mail Security Verification – Periodic Due Diligence “” misbruikt de schijn van legitieme webmaildiensten, waaronder cPanel. De vermeende due diligence-eis is een voorwendsel voor diefstal van inloggegevens, en er is geen legitieme connectie met cPanel vastgesteld.
De volledige ” Security Verification – Periodic Due Diligence ” phishing-e-mail staat hieronder:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Hoe je phishing-e-mails herkent
De phishing-e-mail Security Verification – Periodic Due Diligence “” bevat verschillende waarschuwingssignalen, te beginnen met de vage uitleg over de vermeende accountbeoordeling. Er wordt beweerd dat verificatie verplicht is, maar identificeert niet de organisatie die verantwoordelijk is voor de eis en verstrekt geen accountspecifieke details. Formele terminologie alleen bewijst niet dat een administratief verzoek legitiem is.
Een ander verdacht kenmerk is de instructie om te bevestigen dat de ontvanger mens is door in te loggen op een webmailaccount. Legitieme websites kunnen CAPTCHA-uitdagingen gebruiken om mensen te onderscheiden van geautomatiseerde software, maar de geïdentificeerde phishingpagina vraagt in plaats daarvan om een e-mailwachtwoord. Deze mismatch tussen de geadverteerde beveiligingscontrole en het daadwerkelijke authenticatieverzoek is een sterke aanwijzing voor misleiding.
De waarschuwing over onderbroken accounttoegang zorgt ook voor druk om te handelen. Ontvangers worden aangemoedigd te geloven dat hun mailboxen mogelijk niet meer beschikbaar zijn tenzij ze de verificatie voltooien. De e-mail legt echter niet uit welke specifieke beperking er wordt toegepast of waarom het account aanvullende authenticatie vereist.
De twee knoppen, “Voor nu negeren” en “Identiteit nu verifiëren”, zijn een ander onderscheidend kenmerk. Hun presentatie zorgt ervoor dat de melding lijkt op een standaard beveiligingsherinnering, waarbij verificatie de aanbevolen actie lijkt te zijn. Desalniettemin verwijst de verificatieknop gebruikers naar een website die niets te maken heeft met hun identificeerbare e-mailprovider.
De phishingwebsite imiteert een bekende cPanel Webmail-inlogpagina, wat het betrouwbaar kan doen lijken. Oplichters kunnen echter herkenbare logo’s, authenticatievelden en administratieve interfaces reproduceren. Het websiteadres en de relatie ervan tot de geclaimde dienst zijn belangrijkere indicatoren dan het visuele ontwerp.
De e-mail bevat ook verwijzingen naar anti-botbeleid en vertrouwelijkheidsvereisten. Deze verklaringen geven de melding een technische en officiële toon zonder verifieerbaar bewijs te leveren van een daadwerkelijke beveiligingsprocedure. De copyrightverwijzing naar “Secure Verification” stelt evenmin de identiteit van de afzender vast.