De phishing-e-mail Security notification on your chase account is een oplichterij die zich voordoet als Chase Bank om online bankgegevens te stelen. Er wordt beweerd dat het account van de ontvanger is vergrendeld na een beveiligingscontrole en dat identiteitsverificatie noodzakelijk is om de toegang te herstellen. De waarschuwing is bedoeld om ontvangers te overtuigen een website voor namaakbankieren te bezoeken en hun gebruikersnamen en wachtwoorden in te voeren.
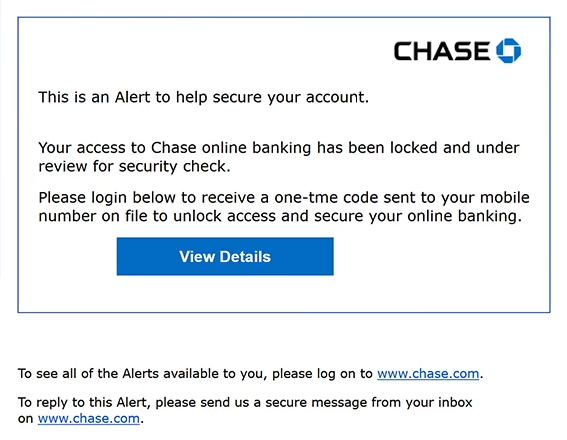
De phishingmail gebruikt het onderwerp ” Security notification on your chase account ” en presenteert zich als een officiële Chase-beveiligingsmelding. Er staat dat de toegang tot de online bankrekening van de ontvanger is beperkt en onder controle is geplaatst. De e-mail legt echter niet uit wat de vermeende beveiligingscontrole heeft veroorzaakt of levert bewijs dat het account daadwerkelijk is vergrendeld.
Ontvangers krijgen de instructie om op een knop met het label “Details bekijken” te klikken en in te loggen om een eenmalige verificatiecode naar hun geregistreerde mobiele nummer te ontvangen. Deze instructie maakt het proces vergelijkbaar met een legitieme bankbeveiligingsprocedure. In werkelijkheid leidt de knop ontvangers naar een phishingwebsite.
De namaakwebsite imiteert de online bankinlogpagina van Chase, inclusief het logo van de bank, de velden voor gebruikersnaam en wachtwoord, en bekende voetteksten. Deze gegevens zijn bedoeld om bezoekers ervan te overtuigen dat ze toegang hebben tot de echte authenticatiedienst van de bank. Echter, de gegevens die via de pagina worden ingediend, worden door de oplichters verzameld.
Als aanvallers geldige bankgegevens verkrijgen, kunnen ze proberen toegang te krijgen tot het account van het slachtoffer en gevoelige financiële informatie te bekijken. Afhankelijk van de beveiligingsmaatregelen van het account kunnen ze ook ongeautoriseerde transacties proberen, contactgegevens wijzigen of de toegang van de legitieme rekeninghouder verstoren.
Gecompromitteerde bankrekeningen kunnen extra persoonlijke informatie blootleggen die in identiteitsgerelateerde oplichting kan worden misbruikt. Aanvallers kunnen ook proberen toegang te krijgen tot verbonden financiële diensten of gestolen informatie gebruiken om zich verder voor te doen als slachtoffer. Deze gevolgen hangen af van de verkregen informatie en of de aanvallers erin slagen aanvullende authenticatievereisten te omzeilen.
De volledige phishing-e-mail Security notification on your chase account staat hieronder:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Hoe je phishing-e-mails herkent
De phishing-e-mail Security notification on your chase account bevat verschillende waarschuwingssignalen, te beginnen met de onverwachte bewering dat de toegang tot online bankieren is vergrendeld. Hoewel legitieme banken accounts kunnen beperken na verdachte activiteiten, biedt deze e-mail geen zinvolle verklaring voor het vermeende beveiligingsprobleem. In plaats daarvan verwijst het de ontvangers direct naar een authenticatieprocedure.
Een ander verdachte detail is het verzoek om in te loggen om een eenmalige verificatiecode te ontvangen. De phishingmail presenteert dit als een noodzakelijke stap om het account te ontgrendelen, maar de gekoppelde website wordt niet beheerd door Chase. Verwijzingen naar verificatiecodes en geregistreerde mobiele nummers kunnen phishing-e-mails geloofwaardig doen lijken omdat ze lijken op bekende bankbeveiligingsprocedures.
De knop “Details bekijken” is bijzonder belangrijk. Ondanks het gewone label leidt deze ontvangers naar een website die een niet-gerelateerd domein gebruikt. Phishing-e-mails verbergen vaak misleidende bestemmingen achter knoppen die accountinformatie of beveiligingsupdates lijken te geven.
De vervalste inlogpagina levert verder bewijs van misleiding. Het reproduceert de branding van Chase en de bekende authenticatievelden, maar deze visuele elementen kunnen worden gekopieerd. Het daadwerkelijke domein van de website is een betrouwbaardere indicator van de identiteit dan het logo of het uiterlijk van het inlogformulier.
De e-mail bevat ook een opvallende spelfout, waarin wordt verwezen naar een “one-time code” in plaats van een “one-time code.” Hoewel legitieme communicatie fouten kan bevatten, zijn dergelijke fouten het waard om te onderzoeken wanneer een e-mail beweert afkomstig te zijn van een grote financiële instelling.
Een ander kenmerk is de opname van verwijzingen naar Chase’s officiële website en beveiligde berichtensysteem. Deze details kunnen de e-mail betrouwbaar laten lijken, ook al leidt de primaire actieknop ergens anders heen. De aanwezigheid van een legitiem websiteadres in de e-mailtekst bewijst niet dat elke ingesloten link authentiek is.