De phishing-e-mail Verification of Access Renewal is een oplichterij die zich voordoet als een IT-helpdesk om e-mailaccountwachtwoorden te stelen. Er wordt beweerd dat het wachtwoord van de ontvanger is verlopen en dat hij of zij is uitgelogd uit hun account. De phishing-e-mail presenteert een verificatieprocedure als de enige manier om de toegang te herstellen terwijl het bestaande wachtwoord wordt voortgezet.
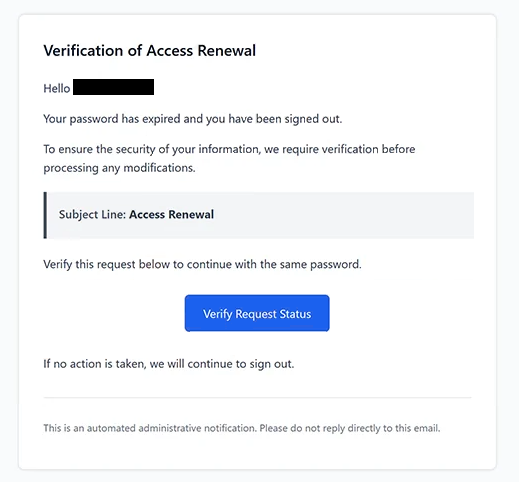
De e-mail gebruikt de onderwerpregel “Access Renewal” en toont de kop ” Verification of Access Renewal .” Deze informeert ontvangers dat hun wachtwoorden niet langer geldig zijn en dat identiteitsverificatie vereist is voordat accountwijzigingen kunnen worden uitgevoerd. De melding identificeert echter geen specifieke e-mailprovider en legt niet uit waarom het wachtwoord zogenaamd is verlopen.
Ontvangers krijgen de instructie om op een knop te klikken met de titel “Status van het verzoek verifiëren.” De e-mail suggereert dat het voltooien van deze stap hen in staat stelt hun huidige wachtwoord te blijven gebruiken. Er wordt ook gewaarschuwd dat ze blijven uitlogen als ze de verificatie niet voltooien, wat druk creëert om de instructies op te volgen.
De knop leidt naar een phishingwebsite die wordt gehost op shanghaijundu.com, een domein dat niet gerelateerd is aan de e-maildienst van de ontvanger. De website toont de kop “Ga door met je e-mail” en toont een inlogformulier met het e-mailadres van de ontvanger al ingevoerd. Bezoekers worden vervolgens gevraagd hun wachtwoorden op te geven.
Het vooraf invulde e-mailadres is bedoeld om de authenticatiepagina persoonlijk en betrouwbaar te laten lijken. Ontvangers kunnen aannemen dat de website hun accounts herkent omdat hun adressen al worden weergegeven. Deze informatie kan echter worden opgenomen in een phishinglink of door oplichters worden verkregen voordat de e-mail wordt verzonden.
Wachtwoorden die via het nepformulier worden ingediend, worden verzameld door de aanvallers. Als de inloggegevens geldig zijn, kunnen oplichters proberen toegang te krijgen tot de getroffen mailboxen, privécorrespondentie lezen en gevoelige informatie verkrijgen uit opgeslagen e-mails of bijlagen. Ze kunnen zich ook voordoen als accounteigenaren om extra phishing-e-mails te sturen.
Gecompromitteerde e-mailaccounts kunnen andere online diensten blootstellen aan ongeautoriseerde toegang. Aanvallers kunnen proberen wachtwoorden te resetten voor accounts die gekoppeld zijn aan het getroffen e-mailadres, en mogelijk toegang krijgen tot extra persoonlijke of zakelijke informatie. De omvang van de schade hangt af van de beveiligingsinstellingen van het account en of de gestolen inloggegevens succesvol kunnen worden gebruikt.
De phishing-e-mail Verification of Access Renewal stelt niet vast dat het wachtwoord van de ontvanger is verlopen of dat hun account is uitgelogd. Het doel is om inloggegevens te verkrijgen via een nep-authenticatiepagina in plaats van een legitiem wachtwoordverlengingsproces te voltooien.
De volledige phishing-e-mail Verification of Access Renewal staat hieronder:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Hoe je phishing-e-mails herkent
De phishing-e-mail Verification of Access Renewal bevat verschillende waarschuwingssignalen, te beginnen met de onverwachte vervalmelding van het wachtwoord. Er wordt beweerd dat de ontvanger is uitgelogd, maar geeft geen accountspecifieke informatie of uitleg over de vermeende vervaldatum. De melding identificeert ook niet de organisatie die verantwoordelijk is voor het beheer van het account.
Een ander verdachte detail is de instructie om een verlopen wachtwoord te verifiëren terwijl je dezelfde inloggegevens blijft gebruiken. De e-mail beweert dat het wachtwoord is verlopen, maar suggereert dat verificatie de ontvanger in staat zal stellen het te blijven gebruiken. Deze inconsistentie roept vragen op over de legitimiteit van de vermeende accountverlengingsprocedure.
De knop “Status verifiëren van verzoek” is bijzonder belangrijk omdat deze ontvangers doorverwijst naar een website die niet gerelateerd is aan hun e-mailprovider. Hoewel de knop een routinematige administratieve functie lijkt te bieden, vraagt de bestemming het bestaande wachtwoord van de ontvanger op. Deze mismatch tussen de geclaimde verificatieprocedure en de daadwerkelijke website is kenmerkend voor phishing-e-mails waarbij gegevens worden gestolen.
De nep-inlogpagina kan ook overtuigend lijken omdat deze automatisch het e-mailadres van de ontvanger weergeeft. Een vooraf ingevuld adres bewijst echter niet dat de website toebehoort aan een legitieme dienstverlener. Phishingwebsites kunnen informatie die al bekend is bij oplichters gebruiken om authenticatieformulieren gepersonaliseerd te laten lijken.
De bewoording van de e-mail geeft een andere aanwijzing. Het gebruikt administratieve termen zoals ” Verification of Access Renewal ” en verwijst naar beveiligingsvereisten zonder een specifieke IT-afdeling te identificeren of het accountprobleem uit te leggen. Dergelijke terminologie kan een e-mail officieel laten klinken terwijl er weinig verifieerbare informatie wordt verstrekt.
De waarschuwing over het aanhouden van uitloggen creëert ook urgentie. Ontvangers worden aangemoedigd te geloven dat hun accounts ontoegankelijk blijven tenzij ze de verificatie voltooien. Deze druk kan de ingesloten knop belangrijker doen lijken dan controleren of de claim van het wachtwoord geldig is.
Tot slot bevat de e-mail een automatische administratieve meldingsdisclaimer en instrueert ontvangers niet te reageren. Hoewel deze elementen vaak voorkomen in legitieme door het systeem gegenereerde e-mails, kunnen ze ook worden gereproduceerd bij phishingpogingen.