De ” Verify Your Apple ID Account e-mailoplichting” is een phishingcampagne die zich voordoet als Apple om ontvangers te misleiden hun accountgegevens te onthullen. De phishing-e-mail presenteert zich als een officiële beveiligingsmelding en beweert dat gebruikers hun Apple ID moeten verifiëren om hun accounts en persoonlijke gegevens te beschermen. Het werkelijke doel is om ontvangers naar een nep-Apple-inlogpagina te leiden die wordt gecontroleerd door oplichters.
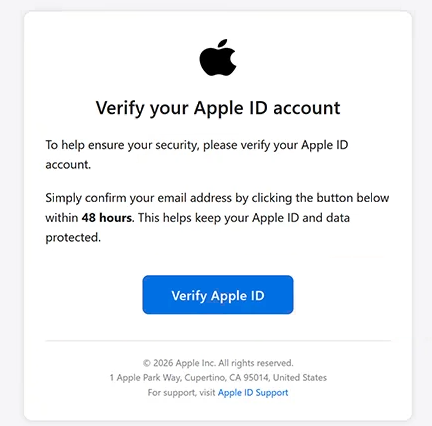
De phishingmail gebruikt de onderwerpregel “Actie vereist” en instrueert ontvangers om hun e-mailadres binnen 48 uur te bevestigen. Deze deadline creëert een kunstmatig gevoel van urgentie, waardoor gebruikers worden aangemoedigd het vermeende verificatieproces te voltooien zonder de legitimiteit ervan in twijfel te trekken. De e-mail identificeert geen specifiek beveiligingsincident en legt niet uit waarom het account plotseling extra verificatie vereist.
Ontvangers worden gevraagd op een knop te klikken met het label “Apple ID verifiëren.” In plaats van Apple’s legitieme accountbeheerdienst te openen, leidt de knop naar een phishingwebsite die op een Heroku-subdomein wordt gehost. De website imiteert de authenticatie-interface van Apple en toont herkenbare branding om het verificatieverzoek authentiek te laten lijken.
De phishingpagina vraagt bezoekers aanvankelijk om een e-mailadres of telefoonnummer op te geven, wat lijkt op de eerste stap van het gebruikelijke inlogproces van Apple. Vervolgens kan het een wachtwoord opvragen, waardoor oplichters de inloggegevens kunnen bemachtigen die nodig zijn om ongeautoriseerde toegang te krijgen. Het vertrouwde inlogontwerp is bedoeld om bezoekers te laten geloven dat ze interactie hebben met de officiële diensten van Apple.
Gecompromitteerde Apple-accountgegevens kunnen gebruikers blootstellen aan verschillende risico’s. Afhankelijk van de beveiligingsinstellingen van het account en de verkregen toegang kunnen aanvallers proberen informatie in iCloud te bekijken, persoonlijke bestanden en foto’s te openen, of ongeautoriseerde aankopen te doen via Apple-diensten. Ze kunnen ook proberen betalingsmethoden die aan het account gekoppeld zijn te misbruiken.
De phishing-e-mail bevat de naam van Apple, auteursrechtinformatie en het daadwerkelijke adres van het bedrijf in Cupertino. Deze gegevens zijn bedoeld om de uitstraling als officiële kennisgeving te versterken, maar ze bevestigen geen authenticiteit. Het e-mailadres van de afzender heeft geen verband met Apple en de verificatiewebsite wordt niet door het bedrijf beheerd.
De volledige phishing-e-mail Verify Your Apple ID Account staat hieronder:
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Hoe je phishing-e-mails herkent
De phishing-e-mail Verify Your Apple ID Account bevat verschillende waarschuwingssignalen, te beginnen met het onverwachte verzoek om accountverificatie. Er wordt beweerd dat het bevestigen van een e-mailadres noodzakelijk is om accountbeveiliging te waarborgen, maar geeft geen specifieke verklaring voor deze vereiste. Legitieme accountmeldingen bieden over het algemeen voldoende context zodat gebruikers kunnen begrijpen waarom een actie nodig is.
De deadline van 48 uur is een ander verdachte factor. Phishing-e-mails stellen vaak korte tijdslimieten om ontvangers te ontmoedigen de afzender te onderzoeken of de bestemming van ingebedde links te controleren. In deze campagne wordt de deadline gepresenteerd als onderdeel van een beveiligingsprocedure, ook al legt de e-mail niet uit wat er zou gebeuren als de verificatie wordt uitgesteld.
Het adres van de afzender is vooral belangrijk bij het beoordelen van de e-mail. Hoewel de inhoud Apple imiteert, komt de e-mail van een adres dat niet aan het bedrijf is gekoppeld. Een herkenbare afzendernaam, bedrijfslogo of professioneel ogende lay-out garandeert niet dat de e-mail afkomstig is van de organisatie die wordt geïmiteerd.
De knop “Apple ID verifiëren” geeft een andere duidelijke indicator. De bestemming is een door Heroku gehoste website in plaats van een officieel Apple-domein. Phishingwebsites gebruiken vaak niet-gerelateerde hostingdiensten terwijl ze bekende inlogpagina’s weergeven, waardoor de adresbalk nuttiger is om misleiding te herkennen dan het uiterlijk van de website.
De voettekst van de e-mail verdient ook aandacht. Deze bevat het fysieke adres van Apple, een copyrightmelding, een supportreferentie en een optie om zich af te melden. Dergelijke details kunnen phishingmails doen lijken op routinematige zakelijke correspondentie, maar ze kunnen gekopieerd zijn van legitieme communicatie en verifiëren de identiteit van de afzender niet.
Een ander waarschuwingssignaal is het verzoek om accountgegevens in te voeren na het volgen van een ongevraagde verificatielink. De phishingpagina lijkt op een Apple-aanmeldformulier, beginnend met een verzoek om een e-mailadres of telefoonnummer. Toch kan een authenticatie-interface die authentiek lijkt nog steeds worden gehost op een website die door oplichters wordt gecontroleerd.