De phishing-e-mail Webmail security update verification maakt deel uit van een campagne om gegevens te stelen die zich richt op gebruikers van webmailservices. De phishing-e-mail is vermomd als een officiële beveiligingsmelding, waarin wordt beweerd dat het e-mailsysteem van de ontvanger onlangs een update heeft ondergaan en dat brievenbusverificatie noodzakelijk is om de nieuwste beveiligingsversie te activeren.
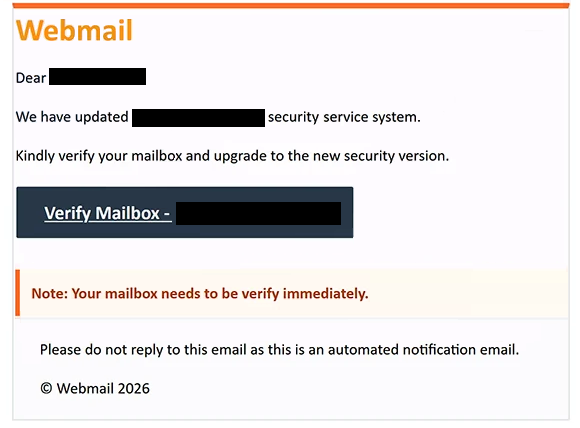
De phishingmail gebruikt de onderwerpregel ” Webmail security update verification ” en informeert ontvangers dat het beveiligingssysteem van hun domein is bijgewerkt. Het instrueert hen om hun mailbox onmiddellijk te verifiëren om de vermeende upgrade te voltooien. De e-mail bevat ook het adres of domein van de ontvanger in de inhoud, waardoor de melding relevant lijkt voor hun specifieke e-mailaccount.
Er is een knop met het label “Verifieer Postbus” beschikbaar om het vermeende verificatieproces te starten. Door erop te klikken wordt gebruikers naar een phishingwebsite geleid die een vervalste webmail-inlogpagina toont. De pagina vraagt om een e-mailadres en wachtwoord, waarbij het formulier wordt weergegeven als een standaard authenticatiestap die nodig is om de beveiligingsupdate te voltooien.
De phishingwebsite toont ook een label “Secure SSL Connection” om de indruk te versterken dat het inlogproces beschermd is. Dit label bevestigt echter niet de legitimiteit van de website. Het doel van het vervalste inlogformulier is om door bezoekers ingevoerde inloggegevens vast te leggen en beschikbaar te stellen aan oplichters.
De phishing-e-mail bevat ook een auteursrechtelijke verwijzing naar cPanel, L.L.C., een legitiem bedrijf dat verbonden is aan webhostingbeheersoftware. Deze verwijzing wordt gebruikt om de e-mail officieel te laten lijken, maar cPanel heeft geen geïdentificeerde betrokkenheid bij de phishingcampagne. De oplichters maken misbruik van de herkenbare naam van het bedrijf om hun poging tot imitatie te ondersteunen.
Als aanvallers geldige webmailgegevens verkrijgen, kunnen ze toegang krijgen tot privécorrespondentie, opgeslagen bijlagen en andere informatie die via het gecompromitteerde account beschikbaar is. Ze kunnen zich ook voordoen als accounteigenaar, extra phishing-e-mails sturen naar contacten, of proberen wachtwoorden te resetten voor andere diensten die aan het getroffen e-mailadres zijn gekoppeld.
De geïdentificeerde campagne richt zich op het stelen van inloggegevens in plaats van het verspreiden van malware. De belangrijkste misleiding is de bewering dat een e-mailbeveiligingsupdate niet kan worden voltooid zonder onmiddellijke verificatie van de mailbox, waardoor ontvangers worden doorverwezen naar een door aanvallers gecontroleerde inlogpagina in plaats van een legitieme webmaildienst.
De volledige phishing-e-mail Webmail security update verification staat hieronder:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich voordoen als webmailbeheerders gebruiken vaak beveiligingsupdates, accountverificatievereisten of serviceonderbrekingen als redenen om inloggegevens op te vragen. In deze campagne is het belangrijkste waarschuwingssignaal de onverwachte instructie om een mailbox direct na een vermeende systeemupgrade te verifiëren. De phishingmail levert geen onafhankelijk verifieerbaar bewijs dat de e-maildienst van de ontvanger daadwerkelijk zo’n actie vereist.
De bewoording en presentatie geven ook aanwijzingen. De e-mail verwijst naar een update van de beveiligingsdienst, maar noemt niet duidelijk een specifieke hostingprovider die verantwoordelijk is voor de wijziging. Er staat ook de grammaticaal onjuiste instructie “Uw mailbox moet onmiddellijk worden geverifieerd,” wat een andere reden is om de authenticiteit te betwijfelen.
Ontvangers moeten bijzondere aandacht besteden aan links die gekoppeld zijn aan verificatieknoppen. In dit geval leidt de knop “Verify Mailbox” naar een domein dat niet gerelateerd is aan een identificeerbare webmailprovider. Een inlogpagina die via een onverwacht extern domein wordt bereikt, moet als verdacht worden beschouwd, zelfs als deze lijkt op een bekende e-mailinterface.
Een ander kenmerk is het gebruik van geruststellende beveiligingsterminologie. Labels zoals “Secure SSL Connection”, verwijzingen naar systeemupgrades en herkenbare bedrijfsnamen kunnen phishingwebsites geloofwaardig maken. Geen van deze elementen bewijst echter dat een website wordt beheerd door de organisatie die zij beweert te vertegenwoordigen.
Het daadwerkelijke e-mailadres van de afzender moet ook worden onderzocht in plaats van te vertrouwen op de weergegeven afzendernaam. Een onbekend domein, een adres dat niet gerelateerd is aan de geclaimde dienstverlener, of inconsistenties tussen de afzender en de gekoppelde website kunnen wijzen op imitatie. Zelfs als deze details overtuigend lijken, stellen ze niet op zichzelf de authenticiteit vast.
De meest betrouwbare manier om dit type phishing-e-mail te beoordelen is door accountmeldingen te controleren via de legitieme webmaildienst, die onafhankelijk van de e-mail wordt benaderd. De combinatie van een dringende beveiligingsupdate-claim, een mailboxverificatieknop en een inlogformulier dat op een niet-gerelateerd domein wordt gehost, is bijzonder relevant om de ” Webmail security update verification phishingpoging” te identificeren.