De phishing-e-mail Webmail Service Update probeert wat klinkt als een routinematige softwareverbetering om te zetten in een kans om een e-mailwachtwoord te stelen. In plaats van te waarschuwen voor een verlopen account of te dreigen met onmiddellijke schorsing, vertelt deze campagne de ontvangers dat er een nieuwe versie van hun webmaildienst beschikbaar is gekomen.
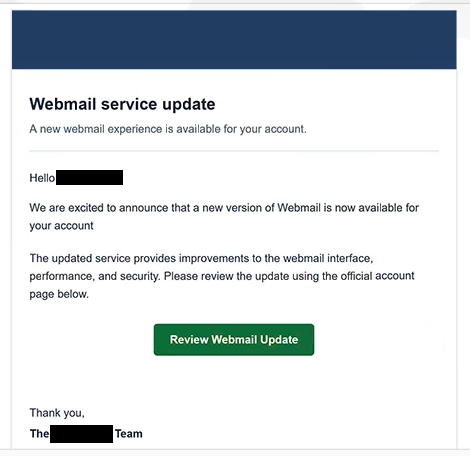
De e-mail gebruikt het onderwerp ” Webmail Service Update for -“. Het richt zich tot de ontvanger en kondigt aan dat er een bijgewerkte webmailervaring klaar is voor hun account. Volgens de e-mail biedt de nieuwe versie verbeteringen aan de interface, prestaties en beveiliging.
Ontvangers worden uitgenodigd deze wijzigingen te bekijken via een knop met de tekst “Webmail Update bekijken”. De e-mail beschrijft dit als een officiële accountpagina, waardoor de actie klinkt als een normaal onderdeel van het upgraden van een webmaildienst.
Er zit geen echte webmail-upgrade achter de knop. Daarna opent een phishingpagina die via Google Cloud Storage wordt gehost. Hoewel dit een legitiem cloudplatform is, wordt de pagina die daar wordt geplaatst gecontroleerd door oplichters en is het geen officieel webmailaccountportaal.
De site kopieert het uiterlijk van een cPanel Webmail-inlogpagina. In de geanalyseerde versie lijkt het e-mailadres van de ontvanger automatisch in het inlogveld te worden ingevoerd. De bezoeker wordt vervolgens gevraagd het bijbehorende wachtwoord op te geven.
Het invoeren van een wachtwoord activeert geen nieuwe webmailversie. De informatie wordt door de oplichters vastgelegd, waardoor ze mogelijk de inloggegevens krijgen die nodig zijn om toegang te krijgen tot het e-mailaccount van het slachtoffer.
E-mailgegevens zijn vooral waardevol omdat een inbox privégesprekken en informatie over andere accounts kan bevatten. Toegang kan criminelen ook in staat stellen om wachtwoordreset aan te vragen voor diensten die gekoppeld zijn aan het gecompromitteerde e-mailadres of zich voor te doen als accounthouder bij contact met anderen.
Noch cPanel noch Google is verantwoordelijk voor deze phishingcampagne. De cPanel-achtige interface is gekopieerd om de inlogpagina authentiek te laten lijken, terwijl de cloudopslagdienst simpelweg wordt misbruikt om de frauduleuze inhoud te hosten.
Als er al een wachtwoord op de neppagina is ingevoerd, moet dit zo snel mogelijk via de echte e-maildienst worden gewijzigd. Hetzelfde wachtwoord moet ook worden vervangen op andere accounts waar het opnieuw is gebruikt.
De volledige phishing-e-mail Webmail Service Update staat hieronder:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Hoe herken je de ” Webmail Service Update phishing-e-mail”
Deze oplichting is opmerkelijk omdat de aanpak relatief positief is. In plaats van ontvangers direct bang te maken met het sluiten van hun account of verloren e-mails, kondigt het vermeende verbeteringen aan aan hun bestaande webmaildienst. Beweringen over betere prestaties, veiligheid en een vernieuwde interface geven ontvangers een schijnbaar onschuldige reden om door te gaan.
De generieke beschrijving van de provider in de e-mail is een reden om het nader te onderzoeken. Het bespreekt een nieuwe versie van “Webmail” zonder een duidelijke verbinding te leggen met het bedrijf dat daadwerkelijk het e-mailaccount van de ontvanger beheert.
De knop “Webmail Update bekijken” is waar de misleiding duidelijker wordt. Een ontvanger die informatie over een service-update verwacht, wordt in plaats daarvan naar een inlogpagina gebracht die buiten hun normale webmaildienst wordt gehost. Het feit dat het e-mailadres al in het formulier staat, kan de pagina gepersonaliseerd laten aanvoelen, maar het bewijst niet dat de site legitiem is.
Het cPanel-achtige uiterlijk mag ook niet als bewijs van authenticiteit worden gebruikt. Inloginterfaces, logo’s, taalselectoren en andere bekende visuele elementen kunnen worden gereproduceerd op phishingpagina’s. Het adres dat in de browser wordt weergegeven is nuttiger om te bepalen of een inlogformulier daadwerkelijk bij de verwachte dienst hoort.
Er is ook geen noodzaak om een ongevraagde e-mail te gebruiken om te controleren of een webmaildienst is bijgewerkt. Gebruikers kunnen hun gebruikelijke webmailpagina of hostingbedieningspaneel onafhankelijk openen. Elke echte wijziging van de dienst kan van daaruit worden bekeken zonder een wachtwoord te geven voor een site die via een onverwachte e-mail wordt bereikt.